Kunder fra over 300 restauranter fik stjålet betalingskortoplysninger i webskimming-kampagner rettet mod tre online bestillingsplatforme. Webskimmere, eller Magecart- malware , er typisk JavaScript- kode, der indsamler kreditkortdata, når onlinekunder indtaster dem på kassesiden.
Hacket blev opdaget af Recorded Futures trusselsdetekteringsværktøj, som identificerede to Magecart-kampagner, der injicerede ondsindet kode i online bestillingsportalerne MenuDrive , Harbortouch og InTouchPOS . Som følge heraf blev 50,000 betalingskort stjålet, og de udbydes nu til salg på forskellige markedspladser på det mørke web .
På disse platforme blev webskimmeren injiceret i restaurantens websider og dens tildelte underdomæne på online betalingstjenestens platform.
Malwaren, der blev installeret mod MenuDrive, brugte to scripts, et til at stjæle betalingskortdataene og et andet til at indsamle kortholderens navn, e-mailadresse og telefonnummer. Dette blev gjort ved at knytte det til 'onmousedown'-hændelsen og "reagere på klik på flere knapper under oprettelsen af kontoen og betalingsprocessen".
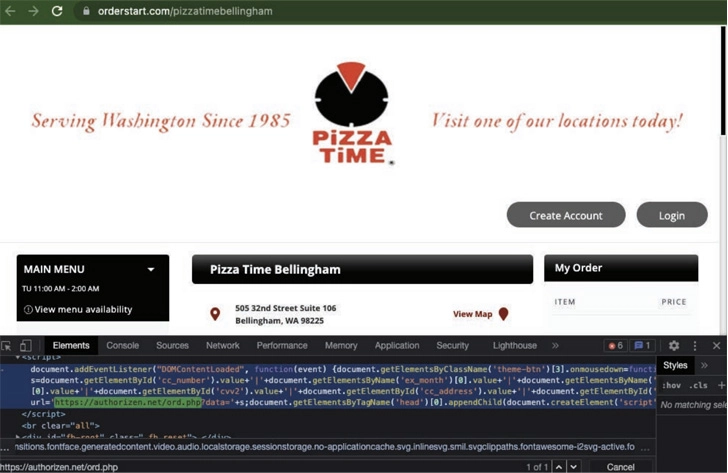
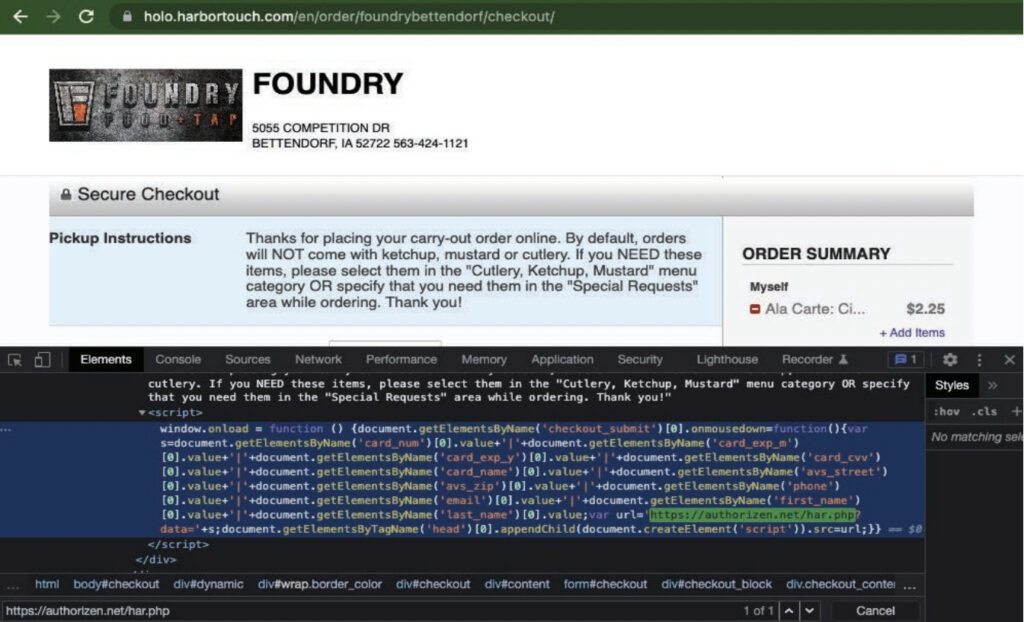
På Harbortouch brugte den injicerede skimmer et enkelt script til at stjæle alle personligt identificerbare oplysninger (PII) og betalingskortdata.
Kampagnen rettet mod InTouchPOS startede den 12. november 2021, men de fleste skimmer-injektioner på websider fandt sted meget senere, i januar 2022.
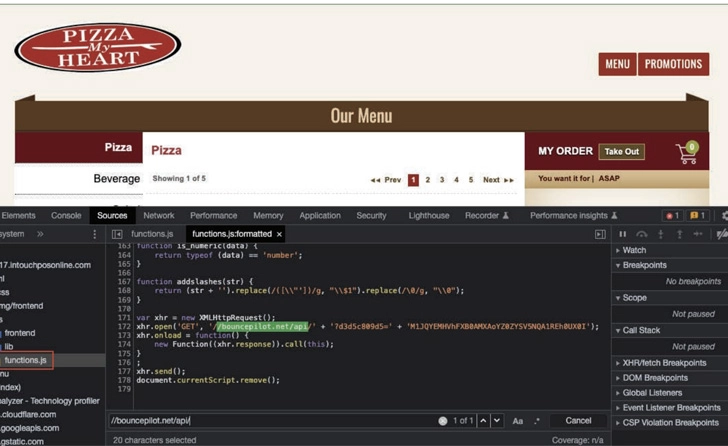
Skimmeren og de artefakter, der karakteriserer den (navngivning af variabler, struktur, obfuskation og krypteringsordninger), forbinder den med ældre og stadig igangværende kampagner, siger Recorded Future i en rapport . I dette tilfælde stjæler skimmeren ikke oplysningerne fra webstedet, men lægger i stedet en falsk betalingsformular oven på gyldige mål, der er klar til betaling ved hjælp af et kreditkort.
Desværre er disse angreb stadig i gang, og antallet af berørte restaurantkunder vil sandsynligvis stige. Det er ikke en nem løsning for disse virksomheder, men det er bestemt noget, de arbejder på lige nu.
Hvis du er en restaurant, der bruger et af disse systemer, anbefales det at forsøge at finde et alternativ med det samme for at reducere risikoen for, at din virksomhed bliver offer for dette angreb. Indtil de har opdateret og repareret deres systemer, er de stadig sårbare over for ondsindede aktører. Indtil da er dette de handlinger, din virksomhed kan foretage for at reducere sandsynligheden for at blive offer for en hackingkampagne.
Når du vælger en ny leverandør til dit POS-betalingssystem, skal du sørge for, at de gennemfører følgende sikkerhedsforanstaltninger:
Følgende anbefalinger vil hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for i det daglige. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-programudviklingstjenester.
Hver af disse anbefalinger, undtagen cyberforsikring, er indbygget i CyberHoots produkt og virtuelle Chief Information Security Officer-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
kilder:
Yderligere læsninger:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.