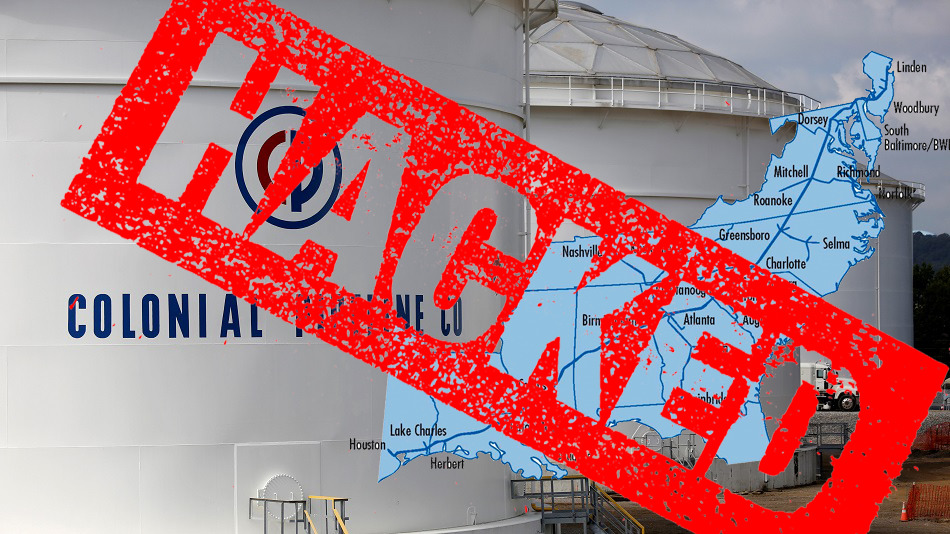
USA's største rørledning, Colonial Pipeline, stoppede driften på grund af et ransomware- angreb. Colonial Pipeline transporterer 45% af det brændstof, der bruges på den amerikanske østkyst, og løber fra Texas til New York Bay Area. Rørledningsselskabet udsendte en erklæring den 7. maj 2021, hvori de oplyste, at de havde fået kendskab til et cyberangreb:
"Vi har siden fastslået, at denne hændelse involverer ransomware. Som reaktion herpå har vi proaktivt taget visse systemer offline for at inddæmme truslen, hvilket midlertidigt har stoppet al pipeline-drift og påvirket nogle af vores IT-systemer."
Ifølge Bloomberg og The Wall Street Journal assisterer cybersikkerhedseksperter fra FireEye med efterforskningen, og de forbandt angrebet med en ransomware-stamme kaldet DarkSide.
DarkSide startede sin cyberkriminalitetsorganisation i august 2020 og har allerede offentliggjort stjålne data fra mere end 40 ofre til dato (maj 2021). Det er ikke klart, hvor mange penge angriberne kræver, eller om Colonial Pipeline betalte hackerne. En rapport fra Bloomberg påstod dog, at cyberkriminelle bag angrebet stjal 100 GB data fra deres netværk. Til reference betalte Travelex, en valutaveksling med base i London, 2.3 millioner dollars for kun at "låse op" 5 GB data . Da pipelinen mangler 100 GB data, kan man lave beregninger for at finde ud af, hvor meget hackerne muligvis beder Colonial om ($40-50 millioner dollars). Måske kan Colonial ikke betale løsesummen, fordi finansministeriet gjorde ransomware bitcoin-betalinger ulovlige sidste efterår. Hvis denne ransomware kun krypterede Colonials data, ville de være nede i et par dage, mens de gendannede fra sikkerhedskopier. Det ser dog ud til, at Darkside-organisationen også truer med at afsløre, hvad der kun kan antages at være følsomme og skadelige oplysninger, på internettet.
Cyberangreb rettet mod forsyningsselskaber og kritisk infrastruktur har oplevet en stigning i de senere år. Et problem med denne tendens er, at nyere typer ransomware ikke kun krypterer offerets data, men nu også stjæler informationen og offentliggør de stjålne data, hvis løsesummen ikke betales. Denne type ransomware kaldes ' Leakware '. CyberHoot har fulgt denne tendens med leakware i et stykke tid , hvor Maze Ransomware startede denne nye strategi for over et år siden.
Baseret på data indsamlet af Check Point og HackerNews er antallet af cyberangreb rettet mod amerikanske forsyningsselskaber steget med 50 % i gennemsnit om ugen i 2021, fra 171 i starten af marts til 260 i slutningen af april.
Ransomware har fået opmærksomhed fra både Det Hvide Hus og industrien. En nyligt oprettet Ransomware Task Force (RTF) samler offentlige og private enheder for at brainstorme om måder at håndtere denne epidemi på. RTF består af højtprofilerede cybersikkerhedseksperter, der hjælper virksomheder proaktivt med at bekæmpe ransomware. Der er tidligere blevet arbejdet på at bekæmpe ransomware, men taskforcens hovedmål er at reducere hyppigheden og virkningen af disse angreb. Mens RTF udfører sit arbejde, kan din virksomhed ikke vente på en magisk løsning. Der er handlinger, du skal tage for at forbedre din sikkerhed og reducere sandsynligheden for at blive offer for ransomware-angreb som Colonial:
Der er mange andre beskyttelsesforanstaltninger, der indgår i et robust cybersikkerhedsprogram, herunder udførelse af en risikovurdering , opbygning af en risikostyringsramme og forskellige tekniske beskyttelser. Lær alt om disse, og begynd at opbygge din robuste, dybdegående cybersikkerhedsplan på CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
kilder:
Yderligere læsning:
Det amerikanske finansministerium forbyder ransomware-betalinger
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

