Forfatter : Katie Boquetti | Redaktion : Craig Taylor
Jeg er så heldig at have relationer med hundredvis af Managed Service Providers og tusindvis af sikkerhedsprofessionelle. De fleste af disse folk kender min passion for sikkerhed, og de giver mig rettidige " trusselsinformation ". I sidste uge sendte en kær ven af mig, Armando, mig en artikel om " OAuth Consent Phishing ". Hvis jeg skal være ærlig, tænkte jeg først - vent ... hvad? Da jeg undersøgte dette nærmere, bekræftede jeg, at det faktisk er et voksende hackerangreb. Faktisk er det blevet et så stort problem, at FBI udgav denne offentlige servicemeddelelse den 1. september 2026. Hackere bruger social engineering og phishing-e-mails til at overbevise os om at give "falske apps" adgangstilladelser til vores e-mail-konto eller vores Microsoft/Google-mapper. Med nok tilladelser givet via OAuth kan hackeren sende e-mails fra vores konto eller stjæle privilegerede data, der ofte findes i vores indbakker.
Så jeg takkede Armando for emnet og indvilligede i, at CyberHoot ville dække dette emne i vores næste blogartikel for at skabe opmærksomhed omkring det. Når du ved, hvad du står over for, er du meget bedre forberedt på ikke at blive offer for denne forvrængning af social engineering og phishing. Men kender hele dit team, eller alle dine medarbejdere, eller dine familiemedlemmer til denne angrebsmetode? Den er mere snigende, end vi ønsker, den skal være. Skab noget opmærksomhed, og del denne artikel med alle, der har brug for at vide det!
— Craig
Du har brugt årevis på at lære at beskytte din adgangskode. Du tjekker links, før du klikker, du holder øje med falske login-sider, og du har aktiveret multifaktorgodkendelse (MFA). Disse vaner stopper en stor del af angrebene, så giv dig selv æren. OAuth-samtykkephishing tager en anden vej. Angriberen beder aldrig om din adgangskode. De beder i stedet om din tilladelse, og anmodningen vises på en ægte Microsoft- eller Google-loginskærm.
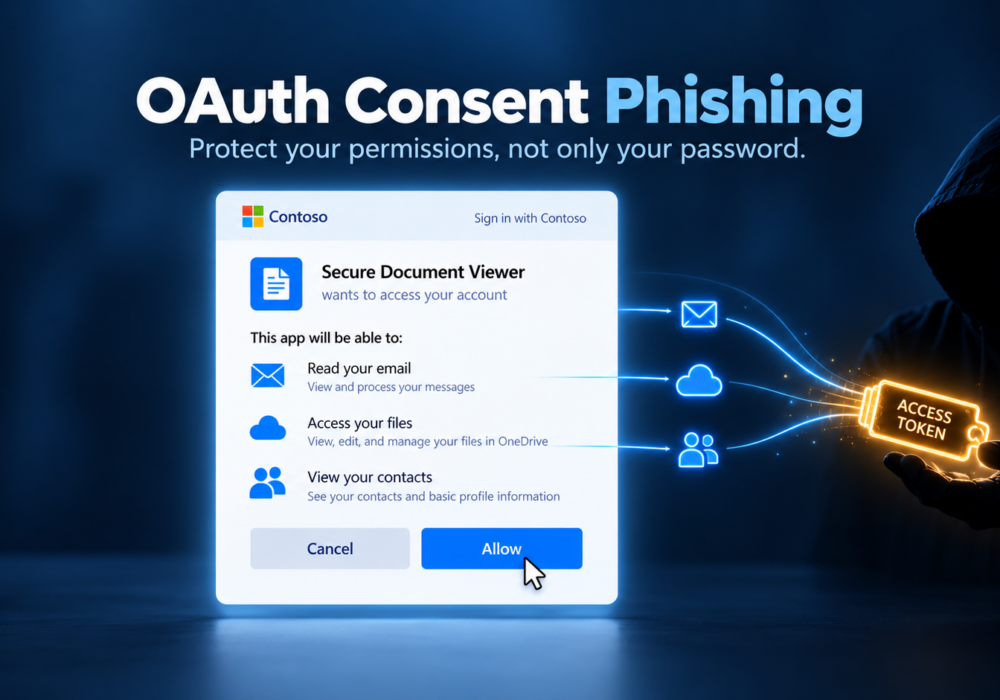
OAuth er systemet bag skærmbillederne "Tillad denne app at få adgang til din konto", som du ser hele tiden. Når et planlægningsværktøj vil læse din kalender, eller en app til elektroniske signaturer vil åbne en fil i OneDrive, håndterer OAuth anmodningen. Du logger ind, gennemgår en liste over tilladelser og klikker på Accepter. Appen modtager derefter en digital adgangskode, kaldet et token, som giver den mulighed for at handle på dine vegne i disse apps. Dette er en nyttig funktion til hverdagsbrug, og de fleste apps, der bruger den, er legitime.
En angriber registrerer sin egen app, giver den et troværdigt navn, f.eks. "Secure Document Viewer" eller "Office Update Helper", og tilføjer et rent logo. Derefter sender de dig et link via e-mail, Teams eller Slack, ofte med et skub som "Din delte fil udløber om en time". Linket åbner den rigtige Microsoft- eller Google-loginside. Når du er logget ind, beder en samtykkeskærm om adgang til din mail, dine filer eller dine kontakter. Når du klikker på Accepter, modtager angriberens app et token, og angriberen bruger det til at læse din indbakke, søge i dine dokumenter og sende e-mails som dig uden nogensinde at have brug for din adgangskode.
MFA bekræfter, at du er den person, der logger ind. I et phishing-angreb med samtykke er det dig, der logger ind, så MFA fungerer præcis som designet. Problemet starter efter login, når du giver appen adgang. Fordi angriberen har et token i stedet for din adgangskode, forbliver deres adgang gældende, hvis du ændrer din adgangskode, indtil nogen tilbagekalder appens tilladelser. Hold MFA aktiveret, da det blokerer mange andre angreb, og tilføj de enkle beskyttelser nedenfor for at dække dette.
En samtykkeskærm fortæller dig en masse, hvis du giver den fem sekunder. Tjek udgiverens navn først. Microsoft markerer apps fra bekræftede virksomheder med et verificeret badge, og en ubekræftet udgiver fortjener en pause på en anmodning, du ikke forventede. Sammenlign derefter tilladelserne med appens formål. En PDF-fremviser har ingen grund til at læse hele din postkasse eller sende beskeder som dig, og din PDF-fremviser har alligevel ingen venner at sende e-mails til. Hold øje med anmodninger om at "bevare adgang til data, du har givet den adgang til", hvilket lader appen fortsætte med at virke, mens du er offline. Når beskeden omkring linket opfordrer dig til at skynde dig, så betragt det hastende som et signal om at sætte farten ned.
Hvis du bruger Microsoft 365 , åbner en administrator Microsoft Entra Administration og angiver brugersamtykke, så medarbejdere kun godkender apps fra verificerede udgivere, der anmoder om tilladelser med lav risiko. Aktiver samtidig arbejdsgangen for administratorsamtykke, så medarbejdere anmoder om en app, og en korrekturlæser godkender den i stedet for at lade folk sidde fast.
Google Workspace tilbyder lignende indstillinger under API-kontroller, hvor en administrator bestemmer, hvilke tredjepartsapps der opretter forbindelse til virksomhedskonti. Disse indstillinger findes i standardadministrationskonsollerne uden ekstra værktøjer, der skal købes.
Indstil en kvartalsvis kalenderpåmindelse for at gennemgå de apps, der er forbundet med dine virksomhedskonti. Kig efter apps med brede tilladelser, apps, som kun én person bruger, eller navne, som ingen i teamet genkender, og fjern alt, der ikke er kendt. Tilføj et eksempel på et samtykkeskærmbillede til din næste teamtræning, så folk kan se, hvordan et rigtigt login parret med en forkert anmodning ser ud. Når nogen rapporterer en mistænkelig prompt, så tak dem, selvom appen viser sig at være fin. Enhver rapport er en god beslutning, der er værd at fejre.
Det sker for forsigtige personer, at de klikker på Accepter i en lusket app, og det er en sejr at rette den hurtigt. Besøg myapps.microsoft.com eller Sikkerhedssektionen på din Google-konto, find appen, og fjern dens adgang. Fortæl det derefter til din IT-kontakt eller administrerede tjenesteudbyder. De vil tilbagekalde appens tilladelser i hele organisationen, logge dig ud af aktive sessioner og tjekke logfilerne for at se, hvad appen har rørt ved. Alene en nulstilling af adgangskoden efterlader appen forbundet, så gør tilbagekaldelse af adgang til dit første skridt.
Vælg et lille skridt i denne uge. Åbn myapps.microsoft.com eller din Google-konto, se på de apps, der er forbundet til din arbejdskonto, og fjern en, du ikke længere bruger. Hvis du leder et team, så brug ti minutter på at tjekke dine indstillinger for brugersamtykke, og del derefter denne artikel med dine kolleger, så de ved, hvordan en usikker anmodning om tilladelse ser ud. Hver app, du gennemgår, gør din organisation mere sikker, end den var i går. Beskyt dine legitimationsoplysninger, beskyt dine tilladelser, og fortsæt. Grin, lær og bliv ved med at lave sjov!
Hvad er OAuth-samtykkephishing?
OAuth-samtykkephishing er et angreb, hvor en kriminel narrer dig til at give deres app tilladelse til din Microsoft- eller Google-konto. Angriberen springer din adgangskode helt over og bruger den adgang, du godkender, til at læse e-mails, åbne filer eller sende beskeder, som du er.
Beskytter MFA mig mod samtykkephishing?
MFA bekræfter din identitet ved login, og i dette angreb er det dig, der logger ind. MFA er fortsat vigtig for at blokere andre angreb, mens samtykkeindstillinger og en hurtig gennemgang af hver tilladelsesskærm beskytter dig mod dette.
Vil ændring af min adgangskode fjerne angriberens adgang?
En nulstilling af adgangskode bevarer angriberens adgang, fordi appen bruger et token i stedet for din adgangskode. Fjern appen fra din konto, eller bed din administrator om at tilbagekalde dens tilladelser.
Hvordan tjekker jeg, hvilke apps der har adgang til min konto?
Hvis du har en Microsoft-arbejdskonto, skal du besøge myapps.microsoft.com. Hvis du har en Google-konto, skal du åbne din Google-konto, vælge Sikkerhed og gennemgå de tredjepartsapps, der er knyttet til din konto. Fjern alle apps, du ikke genkender eller ikke længere bruger.
Er en app fra en verificeret udgiver altid sikker?
Verifikation bekræfter, at en reel virksomhed står bag appen, hvilket mindsker risikoen. Sammenlign stadig tilladelserne med, hvad appen gør, og spørg din IT-kontakt om enhver verificeret app, der anmoder om langt mere adgang, end den har brug for.
Hvad skal en lille virksomhed gøre først?
Aktivér indstillingen for begrænset brugersamtykke i Microsoft Entra eller de tilsvarende API-kontroller i Google Workspace. Denne ene ændring forhindrer medarbejdere i at godkende ubekræftede apps på egen hånd, og det koster ikke noget ekstra.
Microsoft Entra Blog: Forklaring og forebyggelse af OAuth-samtykkephishing
FBI IC3 PSA: Ondsindede cyberaktører får adgang til offerkonti gennem samtykkephishing (1. september 2026)
Hackernyhederne: Det nye phishing-klik: Hvordan OAuth-samtykke omgår MFA (maj 2026)
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mere
De fleste phishing-tests lyver for dine medarbejdere. Denne her siger goddag først! HootPhish fortæller folk med det samme: dette er...
Læs mere
Alvorlighedsgrad: KRITISK (CVSS 9.2) | Udstedt: 22. oktober 2026 Den 21. oktober blev der opdaget to kritiske fejl i PHP,...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

