Microsofts Edge Vulnerability Research Team har for nylig offentliggjort detaljer om en ny funktion under udvikling kaldet "Super Duper Secure Mode" (SDSM). SDSM er designet til at forbedre sikkerheden uden nævneværdige tab af ydeevne. For at gøre dette fjerner SDSM JavaScripts Just -In-Time (JIT) compilere , som var designet til at øge sideindlæsningshastigheder og browserydeevne, men som er markant udnyttelige af hackere.
Hvordan virker det?
Når Edges SDSM er aktiveret, fjerner den Just-In-Time-kompilering (JIT) fra V8-behandlingspipelinen, hvilket reducerer den angrebsflade , hackere bruger til at hacke sig ind på Edge-brugeres enheder. Ifølge rapporter om almindelige sårbarheder og eksponering (CVE) , der er akkumuleret siden 2019, var " omkring 45 % af de sårbarheder, der blev fundet i V8 JavaScript- og WebAssembly-motoren, relateret til JIT-motoren, og mere end halvdelen af alle 'i naturen' Chrome-angreb misbruger JIT-fejl ". Ifølge BleepingComputer fjerner den mindre angrebsflade næsten halvdelen af fejlene, hvilket gør de resterende fejl vanskeligere at udnytte.
Derudover kan mange andre sikkerhedsfunktioner aktiveres, når JIT'er er slået fra. Disse omfatter Control Flow Guard (CFG), Control-flow-Enforcement Technology (CET) og Arbitrary Code Guard (ACG). Disse tilføjer hver især yderligere sikkerhedslag for at beskytte brugerne og deres data.
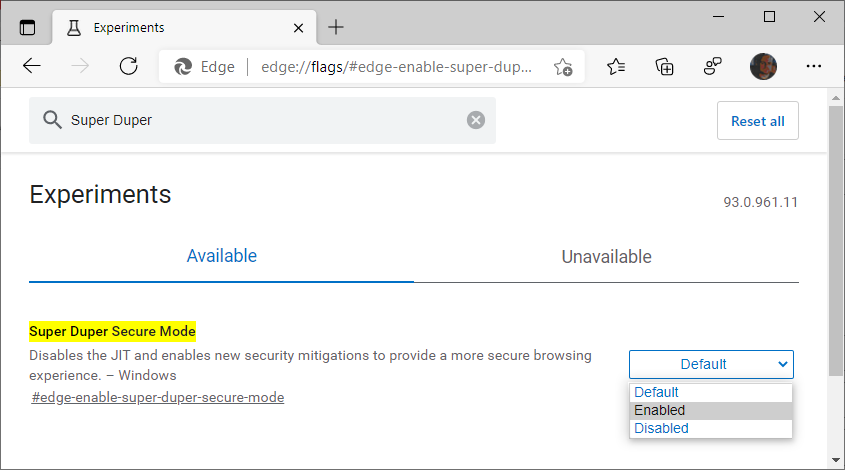
Denne nye Edge-sikkerhedsfunktion er stadig i testfasen, men brugere af Microsoft Edge-forhåndsvisningen (inklusive Beta-, Dev- og Canary-versioner) kan aktivere denne funktion ved at gå til edge://flags/#edge-enable-super-duper-secure-mode og aktivere funktionen.
Lederen af Security Engineering-teamet, Johnathan Norman hos Microsoft, udtalte sig på Twitter , at værktøjet sandsynligvis vil ændre sig med mange tekniske udfordringer, der skal overvindes under eksperimenteringen med funktionen. Han sagde også, at værktøjet ikke vil være eksklusivt til Windows-enheder, men at de planlægger at gøre det tilgængeligt på Macs og Android-enheder i den nærmeste fremtid. Norman nævnte, at de muligvis bliver nødt til at ændre navnet, når funktionen går 'live', men at de vil fortsætte med at have det sjovt med det.
SMB-anbefalinger
Det er en god idé at holde øje med, om denne nye funktion udgives sammen med andre webbrowsere, der følger trop. Hvis du eller din virksomhed har en patch-håndteringsløsning eller automatiske opdateringer, bør du ikke gå glip af udgivelsen, men du skal aktivere den. Hvis du er ivrig efter at bruge denne funktion, kan du gå til https://www.microsoftedgeinsider.com/en-us/download/ for at installere en af de tre 'kanaler' for at bruge Edges nye funktioner, som der stadig eksperimenteres med. Når den er installeret, skal du gå til edge://flags/#edge-enable-super-duper-secure-mode, når du bruger kanalen.
Når den er aktiveret, bør du teste, om aktivering af denne funktion afbryder nogen af dine kritiske applikationer. Du kan deaktivere denne funktion, når du har brug for adgang til de kritiske applikationer, der afbryder funktionen, når JIT er blevet deaktiveret.
Ud over at aktivere denne Super Duper Secure Mode-funktion anbefaler CyberHoot følgende bedste praksisser for at beskytte enkeltpersoner og virksomheder mod og begrænse skader fra online cyberangreb:
kilder:
Yderligere læsninger:
Microsoft Edges 'Super Duper Secure Mode' gør, hvad den siger
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.