Kontanter er konge, for nu. Brugen af elektroniske betalingsapplikationer er steget støt, og ifølge en nylig undersøgelse foretaget af den amerikanske centralbank, Federal Reserve , udgjorde kontantbetalinger kun 26 % af alle betalinger i 2020. Betalingskort (kredit/debet) og elektroniske betalingsapplikationer blev brugt til 65 % af alle betalinger, hvilket efterlod 9 % til bankoverførsler direkte fra en bank. Bølgen af kontantløse betalinger og e-handel har ført til oprettelsen af mange forskellige betalingsapplikationer. Apple Pay, Google Pay, PayPal, Venmo og Trello Pay er nogle af de mest almindelige mobile betalingsapps. Alligevel indebærer disse applikationer ofte risici, hvor cyberkriminelle udtænker nye svindelnumre for at narre os for vores kontanter – hvad enten det er virtuelt eller kontant.
Smartphones kan, ligesom alle andre enheder, udnyttes af malware . En måde, hvorpå cyberkriminelle kan få fat i dine følsomme oplysninger, er via keyloggers . Denne malware registrerer og sender hver handling (tryk) på din smartphone (eller computer) til hackerne, så de kan se kontooplysninger, du indtaster i enhver applikation eller ethvert websted, du besøger. Hackere kan også bruge falske apps, der foregiver at være legitime, og udnytte dine betalingsapps. Et eksempel kan findes i slutningen af denne artikel, hvor ESET-forskere opdagede en trojaner forklædt som et batterioptimeringsværktøj , der var rettet mod brugere af den officielle PayPal-app, og som forsøgte at overføre €1,000 ($1,200) til hackerens konto.
De fleste hackere udnytter enheder og distribuerer malware via phishing -e-mails. Især ransomware kan distribueres via disse e-mails og lamme din virksomhed ved at låse dine følsomme data inde og true med at frigive dem til offentligheden, medmindre du betaler løsesummen. Cyberangreb kan være ødelæggende ikke kun for din virksomhed, men også for dit personlige liv.
Når du bruger smartphones, er der et par ting, du kan gøre for at holde dig sikker, især når du foretager mobilbetalinger. Følg CyberHoots bedste praksis for smartphone-sikkerhed:
Det er vigtigt at forstå de applikationer, du bruger, og hvordan de godkendes og deaktiverer offentlig deling af transaktioner. Grafikken nedenfor viser de mest almindelige betalingsapps og de forskellige måder, hvorpå de forsøger at holde dig sikker:
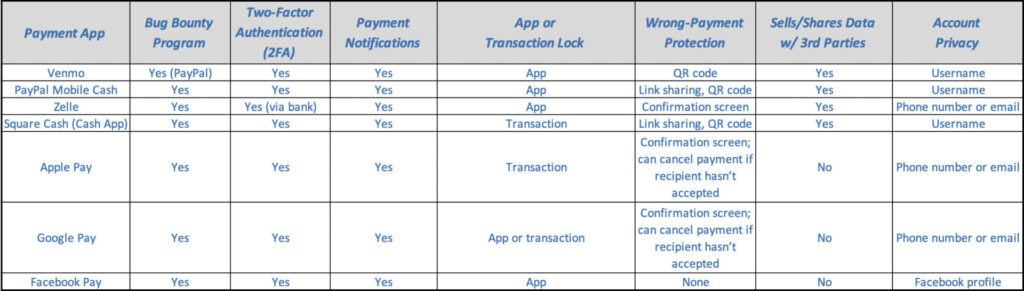
Definitioner af betalingssikkerhed: Bug Bounty | Tofaktorgodkendelse | Transaktionslås
Selvom disse alle er vigtige, når du bruger smartphones, bør du også følge disse yderligere fremgangsmåder, når du bruger computere, især på arbejdet. CyberHoot anbefaler følgende bedste fremgangsmåder for at forberede dig på, begrænse skader og nogle gange undgå cyberangreb:
Begynd at opbygge din robuste og dybdegående cybersikkerhedsplan i dag med CyberHoot.
kilder:
NY Times – Forskning i mobilbetalinger
Yderligere læsninger:
Hackere frigiver falske kontaktsporingsapplikationer
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg husker de tidlige dage med...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Denne uges blog har en...
Læs mere
Af og til kommer der et stykke malware med et trick, der er smart nok til at få sikkerhedsforskere til at stoppe op og...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.