14. januar 2020: I dag udgav Microsoft deres månedlige programrettelser, og blandt dem var der tre kritiske problemer med alvorlighedsgrad 1, der kræver din øjeblikkelige opmærksomhed. Virksomheder bør aktivere processen for håndtering af sårbarhedsadvarsler for at sortere disse advarsler og straks planlægge programrettelser så hurtigt som muligt. Betragt venligst denne særlige blogmeddelelse fra CyberHoot som en meget usædvanlig omstændighed, og tag passende handling så hurtigt som muligt. For at sætte dette i perspektiv - ALLE mine cybersikkerhedskilder antyder det samme. Statslige cybersikkerhedsvagthunde som CISA udstedte kun sit andet nøddirektiv nogensinde for disse sårbarheder. Dette er alvorligt.
CryptoAPI-spoofing-sårbarhed – CVE-2020-0601: Denne sårbarhed påvirker alle maskiner, der kører 32- eller 64-bit Windows 10-operativsystemer, inklusive Windows Server-versionerne 2016 og 2019.
Sårbarheder i Windows RD Gateway og Windows Remote Desktop Client – CVE-2020-0609, CVE-2020-0610 og CVE-2020-0611: Disse sårbarheder påvirker Windows Server 2012 og nyere. Derudover påvirker CVE-2020-0611 Windows 7 og nyere.
Dette afsnit af meddelelsen beskriver den potentielle indvirkning, hvis disse sårbarheder blev udnyttet.
CryptoAPI-spoofing-sårbarhed – CVE-2020-0601:
Sårbarheder i Windows RD Gateway og Windows Remote Desktop Client – CVE-2020-0609, CVE-2020-0610 og CVE-2020-0611:
Faktisk ja. [ puha! ] Disse sårbarheder blev opdaget og rapporteret, for første gang, af NSA, direkte til Microsoft. Det betyder, at vi har et meget kort vindue til at installere disse programrettelser uden en stor risiko for kompromittering.
Et meget kort tidsrum på internettet kan dog betyde dage eller uger.
Ved at analysere de programrettelser, som Microsoft udgav i dag, kan skadelige aktører hurtigt identificere, hvilken kode der er blevet ændret. Programrettelserne er som et skattekort, som hackere kan følge via ændringer i kildekoden og reverse engineering, indtil de finder sårbarheden. Derefter gør de den til et våben . Der er et kapløb i gang i øjeblikket for at identificere og gøre disse sårbarheder til et våben for nationalstater og hackergrupper. Vi har dage, måske uger, før disse sårbarheder bliver til et våben og begynder at udnytte dine systemer.
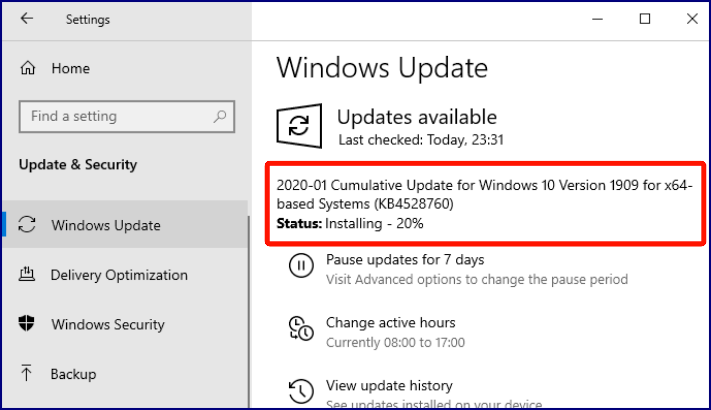
Dit Windows-versionsnummer kan variere, men det er denne opdatering, du ønsker – gå til Indstillinger > Opdatering og sikkerhed > Windows Update :
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Brian Krebs Cybersikkerhedsnyheder Blog
Sophos Cybersecurity Blog – Microsofts kritiske sårbarheder = Opdater nu
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

