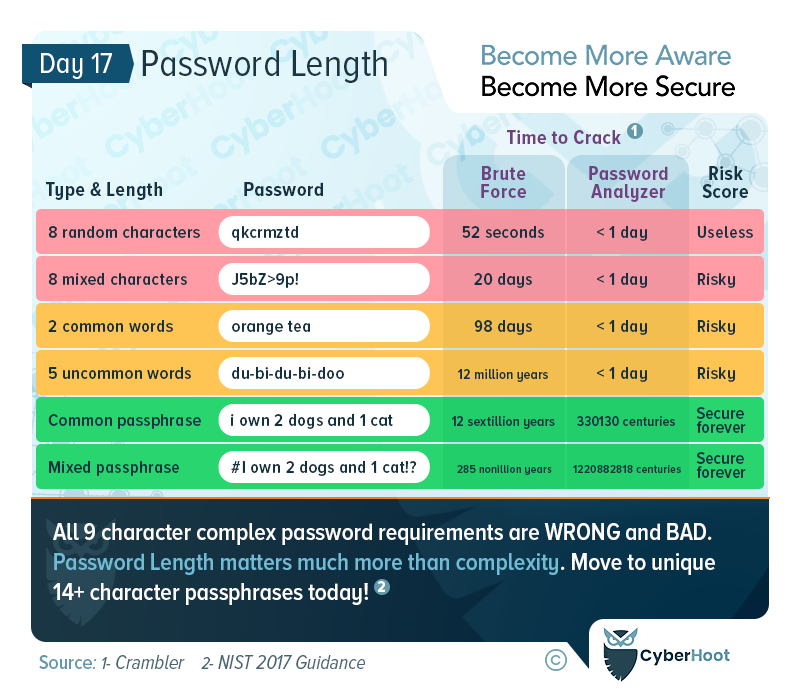
Helt tilbage i 2003 udgav NIST nogle dårlige råd om adgangskoder. Det var faktisk så dårligt, at de i 2017 trak deres tidligere råd tilbage og opdaterede deres anbefalinger til adgangskoder. Væk var de komplekse adgangskoder på 8 tegn, der skal ændres hver 90. dag. I stedet kom længere adgangskoder (14+) tegn lange, som var ukomplekse og ikke udløbende.
Teorien, denne gang bakket op af empiriske beviser, var, at ved at foretrække mennesker med noget mindeværdigt, ville de ikke skrive det ned, OG de ville stadig have en adgangskode, der var for stærk til at blive brugt med brute force, mens en computer eller et menneske gættede på den. Hvis du besøger en hjemmeside i dag, og den insisterer på en kompleks adgangskode, der kun er 8 tegn lang og udløber ofte, har du at gøre med en dinosaur af cybersikkerhedsvirksomheder. Spring hjemmesiden over og find en, der afspejler nuværende bedste praksis i forhold til 20 år gammelt narrestreger.
Udover at anvende lange og stærke adgangskoder, bør alle virksomheder derude (SMV'er og MSP'er) anvende følgende bedste praksis.
CyberHoot mener, at mange små og mellemstore virksomheder og MSP'er kan forbedre deres forsvar og chancer for ikke at blive offer for et cyberangreb, hvis de følger ovenstående råd.
Vi håber, du nyder Cybersecurity Awareness Month (CAM). Besøg eller abonner på CyberHoots Facebook- , LinkedIn- eller Twitter- sider for at få daglige opdateringer i løbet af måneden.
NISTs nye adgangskoderegler – hvad du behøver at vide: Sophos Naked Security Analysis
https://youtu.be/FZW24W-Wsws
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

