Som Managed Service Provider (MSP) ved du, at dine kunder tager forsvaret mod cyberangreb seriøst. Det er en del af grunden til, at de hyrede dig. Databrud er alt for almindelige i disse dage og koster små og mellemstore virksomheder (SMV'er) i gennemsnit 108,000 dollars i 2021, mens store virksomheder kan betale op til flere millioner dollars. Faktisk var 99 % af sikkerhedsprofessionelle , der oplevede et brud i deres organisation inden for de sidste to år, enige om, at det kunne have været forebygget med de rigtige foranstaltninger på plads. Og som det mest almindelige svar sagde 71 %, at bedre træning i sikkerhedsbevidsthed for brugerne ville have hjulpet med at minimere eller forhindre disse brud . I øjeblikket tilbyder kun 60 % af MSP'er det som en del af deres tilbud om administrerede tjenester.
Kort sagt består sikkerhedsbevidsthedstræning af undervisningsmateriale og simuleringer, der er rettet mod at uddanne brugere i bedste praksis for sikkerhed, trusler, de kan stå over for, og hvordan de kan holde både sig selv og deres organisationer sikre online. SAT foregår primært gennem online "lektioner", som kan omfatte små videoer, quizzer, interaktive spil og mere, samt phishing- simuleringer. Phishing-tests giver administratorer mulighed for at måle deres brugere ved at sende simulerede phishing-e-mails og se, hvilke medarbejdere der klikker på linkene eller indsender data i dem.
SAT-tjenester er ofte kombineret med yderligere værktøjer og tjenester relateret til en virksomheds brugere, herunder:
Forskning tyder på , at menneskelige fejl er ansvarlige for 90 % af sikkerhedsbrud, og antallet stiger. Utrænede og uvidende medarbejdere kan være den største risiko, som organisationer står over for fra et sikkerhedsperspektiv. Innovative og banebrydende sikkerhedsteknologier, der tilbydes af MSP'er, kan være ret imponerende, men hvad sker der, når en phishing-e-mail omgår spamfiltre , eller en medarbejder bruger "Password123" til at sikre en arbejdsrelateret konto, der ikke er konfigureret til multifaktorgodkendelse? Det anslås, at 78 % af sikkerhedsbeslutningstagere og influencers ser træning og teknologi i kombination som lige vigtige i deres tilgang til håndtering af sikkerhedstrusler.
Det er vigtigt at bruge den rigtige leveringsmetode, når du afholder sikkerhedsbevidsthedstræning for dine medarbejdere. Som tidligere nævnt er korte træningsvideoer med quizzer til sidst den bedste praksis. At gå væk fra de 60+ minutter lange PowerPoint-præsentationer om 'cybersikkerhedsbevidsthed', der udføres af en IT-professionel, har vist sig at være yderst effektivt; alt for mange mennesker døser hen under træning, der varer længere end 5-10 minutter. Månedlig sikkerhedstræning på 3-5 minutter med korte quizzer til at teste bevidstheden, sendt direkte til en brugers indbakke, er den nemmeste, mest effektive og problemfrie SAT-metode i dag.
Ingen teknologi, der nogensinde er skabt til at beskytte din organisation, er perfekt, derfor er brugerne din sidste forsvarslinje før et brud. Korrekt uddannede brugere er langt mere tilbøjelige til at genkende og reagere korrekt på angreb end utrænede brugere. Uddannede brugere bliver din " menneskelige firewall ", der fungerer sammen med din teknologiske beskyttelse for at forsvare din virksomhed.
Ved hjælp af bevidsthedstræning kan organisationer integrere gode sikkerhedspraksisser i hele deres organisation, så medarbejderne reagerer passende på trusler. SAT-gentagelse er ikke anderledes end sportsgentagelse; jo mere du øver dig, jo bedre bliver du.
Bevidsthedstræning giver administratorer kritisk indsigt i deres brugeres adfærd. Hvis en administrator ved, hvem der består eller ikke består phishing-simuleringer, eller udviser risikabel adfærd, kan de adressere det svageste led i deres menneskelige firewall. Gentagne lovovertrædere kan have karrierebegrænsende konsekvenser i veldrevne virksomheder.
Oplysningstræning er et krav for at opfylde regler som HIPAA, PCI, FINRA, CMMC og ITAR. Manglende overholdelse af reglerne kan føre til betydelige bøder. Høj overholdelse af SAT kan sænke forsikringspræmier ved at bevise over for forsikringsudbydere, at du investerer passende i din udvikling af cybersikkerhedsprogram og strategier for risikoreduktion.
CyberHoot hjælper med at afbøde de risici, der er nævnt i denne artikel, ved at give brugerne engagerende, kort oplysningstræning. Tolv månedlige videoer kan tildeles brugerne på under 60 sekunder via vores programmodul.
Al CyberHoot-træning sendes direkte til hver brugers indbakke. Brugere klikker på et link og er i gang med at træne med det samme; der kræves ikke brugerlogin på et websted. Dette eliminerer et almindeligt problem for slutbrugere, der fører til meget lavere overholdelse af reglerne.
De fleste SAT-platforme er lukkede. Du får deres eneste smag af is, så længe du bruger deres produkt. Dette skader brugerdeltagelsen betydeligt, jo længere du afspiller den samme smag af oplysningsvideo til dine kunder og brugere. CyberHoot eliminerer denne kedsomhed gennem vores åbne platform, der giver os mulighed for at give dig nyt indhold, altid opdateret på nye trusler, fra de bedste onlinekilder, orkestreret til dig, så du ikke behøver at spore noget.
CyberHoots åbne platform giver MSP'er mulighed for at integrere produkttræning i deres projektimplementeringer. Forestil dig reduktionen i helpdesk-opkald, når du automatisk asynkront træner dine klientbrugere i Teams under din projektudrulning? Brugerne er gladere for at lære, hvordan de bruger det nye værktøj, og dermed tilføje MSP-værdi til din klientrelation.
CyberHoot inkluderer over 60 gratis produkttræningsprogrammer, der hjælper brugerne med at blive produktive med værktøjer som Microsoft One Drive, Sharepoint og Teams (også de fleste andre Microsoft-produkter) samt sikkerhedsprodukter som LastPass, 1Password, salgsværktøjer som HubSpot, Salesforce, finansapplikationer som Quickbooks og ADP og meget mere.
En CyberHoot-klient sendte sin første phishing-test efter 3 års træning i sikkerhedsbevidsthed. Resultaterne af denne test syntes at sætte spørgsmålstegn ved værdien af SAT, fordi snesevis af mennesker klikkede på linkene til phishing-testen, og 7 personer opgav deres loginoplysninger i denne test. Chokerende! Hvorfor?
Svaret er interessant. Brugerne havde viden bevist i alle efterfølgende tests, hvor ikke én person nogensinde gav loginoplysninger, og færre end 5 brugere klikkede på den falske hjemmeside i disse phishing-tests. Det viser sig, at brugerne havde viden hele tiden, men undlod at anvende den, da de aldrig blev testet på den. Derfor er kvartalsvis phishing-testning så vigtig. Det holder dine brugere ansvarlige uden at blive en byrde (flere phishing-tests er mindre produktive).
CyberHoot kan teste dine medarbejdere ved at sende en af mere end 50 phishing-simuleringer til dine brugere. Test dem for at se, om de falder for en falsk e-mail ved at klikke på et link eller sender data til en falsk login-landingsside. CyberHoot bruger mange populære brands og virksomheder med realistiske phishing-e-mails fra den virkelige verden, der efterligner Amazon, LinkedIn, Microsoft, UPS, Fed-Ex, Docu-Sign og flere!
CyberHoot leverer alle dine behov for cybersikkerhedspolitikstyring i vores modul til cybersikkerhedspolitik. Send styringspolitikker direkte til brugernes indbakker, få dem til at læse dem igennem, og underskriv elektronisk deres signatur for at bekræfte og spore brugernes overholdelse. CyberHoot tilbyder over 25 færdige skabeloner til cybersikkerhedspolitikker, der nemt kan tilpasses til hver kunde.
Vil du vide, hvor moden din organisations sikkerhed er? CyberHoot tilbyder et robust sæt af cybersikkerhedsvurderinger/undersøgelser, der giver MSP'er og virksomheder mulighed for at få en modenhedsscore på sig selv. Vores vurderinger identificerer almindelige sårbarheder, der skal håndteres. CyberHoot har forskellige niveauer af NIST-baserede risikovurderinger, der kan sendes direkte til alles indbakke. Du kan endda offentliggøre en undersøgelse på dit websted for at vurdere potentielle kunder!
CyberHoot inkluderer Dark Web-scanning for alle sine kunder. CyberHoot bruger to dark web-databaser til at se, om en e-mailadresse er blevet eksponeret i et databrud. Nye eksponeringer overvåges og rapporteres til administratorer, som kan eskalere til slutbrugere. Administratorer får detaljerede svarinstruktioner for at gøre rapportering nemmere.
Mange SAT'er lider af dårlig compliance. CyberHoot eliminerer compliance-friktion ved at automatisere de fleste af disse processer med nul administration. Brugercompliance forbedres ved automatisk at sende en e-mail til hver leder, når deres medarbejder ikke udfører en opgave. Opfølgningsrapportering forbedres med ugentlige rekursive compliance-rapporter fra ledelsen.
Moderne SaaS-tilbud inden for cybersikkerhed inden for SAT gør mere end blot cybersikkerhedsbevidsthedstræning. Når du leder efter din egen løsning på dette brugeruddannelsesproblem, anbefaler CyberHoot at lede efter et værktøj, der eliminerer så mange friktionspunkter som muligt. Der bør tages hensyn til disse almindelige friktionspunkter i SAT:
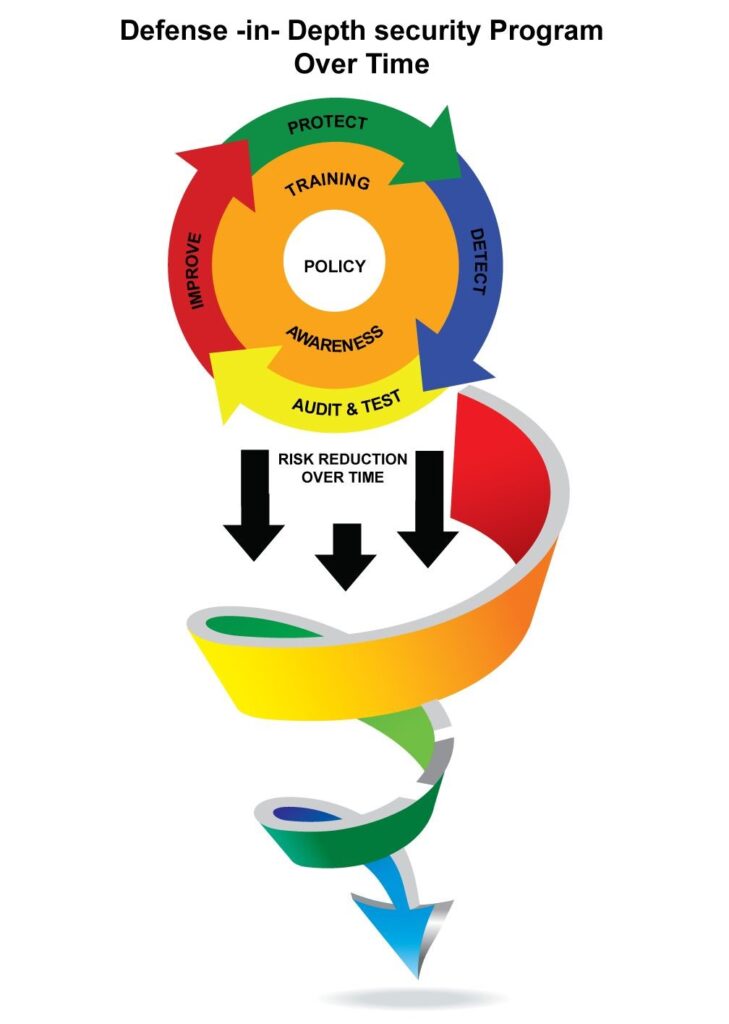
Når du har fundet et værktøj, der eliminerer disse gnidningspunkter, burde du være klar til at begynde din udvikling af dit cybersikkerhedsprogram. Held og lykke, det har aldrig været vigtigere end i dag.
kilder:
Yderligere læsning:
Opbygning af en menneskelig firewall
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg husker de tidlige dage med...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Denne uges blog har en...
Læs mere
Af og til kommer der et stykke malware med et trick, der er smart nok til at få sikkerhedsforskere til at stoppe op og...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.