Hændelsesoversigt
Et betydeligt brud, der påvirker FortiGates SSL VPN'er, har afsløret sårbarheder i næsten alle deres firewalls, hvilket tjener som et alarmerende vækkeur for virksomheder, der er afhængige af traditionelle SSL VPN-systemer. Bruddet understreger de iboende risici, der er forbundet med at være afhængig af firewallleverandører for sikker fjernadgang, især når deres kode kompromitteres af zero-day-angreb.
Implikationer for organisationer
SSL VPN'er er ofte en kritisk komponent i virksomhedens netværkssikkerhed, da de giver eksterne medarbejdere adgang til interne ressourcer. Denne hændelse fremhæver dog sårbarhederne i sådanne systemer:
- Eksponering for Zero-Day angrebSSL VPN'er, der er direkte knyttet til firewall-IP'en, er modtagelige for målrettede angreb, der udnytter ukendte sårbarheder. I de senere år er en række firewallleverandører blevet målrettet.SonicWall dec. 2024, Fortigate januar 2025)
- Kompleksitet og risikoTraditionelle SSL VPN'er involverer komplicerede konfigurationer og administration af legitimationsoplysninger, hvilket kan skabe driftsmæssige og sikkerhedsmæssige udfordringer.
- direkte firewall Rettet modDirekte brugergodkendelse mod virksomhedens firewall øger risikoen for angreb, der kompromitterer hele netværket (SSL VPN Målrettet Artikel Del 1, SSL VPN Credential Stuffing-angreb – Del 2).
Foreslåede løsninger: Overgang til IPSEC - eller - cloudbaseret fjernadgang
For at afbøde disse risici anbefaler vi, at organisationer overvejer at gå væk fra SSL VPN'er og enten anvende et IPSEC VPN- tilbud (kan være on-premise) eller en cloudbaseret fjernadgangsløsning. Disse tilgange afkobler enten fjernadgang fra virksomhedens firewall (i tilfælde af cloudløsninger), eller de skifter VPN-adgang til en protokol, der er designet til sikkerhed fra starten for fjernadgang (IPSEC).
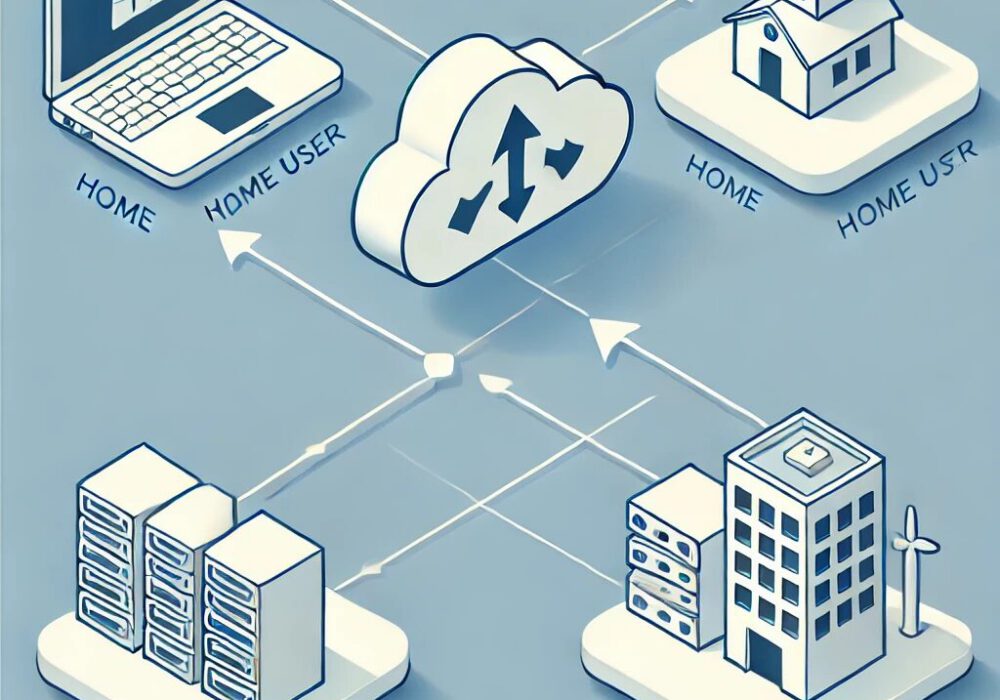
Sådan fungerer cloudbaseret fjernadgang
- VirksomhedsforbindelseVirksomhedens netværk etablerer en sikker og vedvarende forbindelse med cloududbyderen. Denne forbindelse gør det muligt for udbyderen at formidle adgang til interne ressourcer, samtidig med at adgangspolitikker anvendes.
- FjernbrugeradgangFjernbrugere opretter forbindelse til cloududbyderen via sikre, lette applikationer. Godkendelse udføres ved hjælp af moderne, robuste metoder som f.eks. multi-faktor autentificering (MFA), hvilket eliminerer behovet for at legitimationsoplysninger skal opbevares på virksomhedens firewall.
- Centraliseret forvaltningCloud-udbyderen administrerer sikker kommunikation mellem eksterne brugere og virksomhedens netværk. Sikkerhedspolitikker håndhæves konsekvent, hvilket reducerer risikoen for eksponering for sårbarheder betydeligt.
Fordele ved cloudbaserede løsninger
- Forbedret sikkerhedVed at fjerne direkte firewalleksponering og udnytte avancerede godkendelsesmetoder kan organisationer bedre beskytte sig mod målrettede angreb.
- Forenklet ledelseCentraliseret kontrol og strømlinede konfigurationer reducerer driftskompleksiteten.
- Forbedret skalerbarhedCloudløsninger tilbyder fleksibilitet til at imødekomme voksende fjernarbejdsstyrker uden væsentlige infrastrukturændringer.
- FremtidssikringOvergang til en cloud-native arkitektur sætter organisationer i stand til at tilpasse sig skiftende sikkerhedslandskaber.
Sådan fungerer IPSEC-fjernadgang
- Virksomhedsforbindelse: Virksomhedens netværk etablerer en sikker, krypteret forbindelse direkte til den eksterne brugers enhed ved hjælp af en IPSEC VPN-tunnel. Denne forbindelse sikrer, at alle data, der transmitteres mellem brugeren og virksomhedens ressourcer, er sikkert krypteret og autentificeret.
- Fjernbrugeradgang: Fjernbrugere opretter forbindelse til virksomhedens netværk ved hjælp af IPSEC VPN-klienter, der er installeret på deres enheder. Godkendelse udføres typisk via metoder som foruddelte nøgler, certifikater eller brugernavn/adgangskode-kombinationer, hvilket giver sikker adgang til interne ressourcer. I alle tilfælde bør dette være multifaktorgodkendt.
- Centraliseret ledelse: IPSEC VPN-løsninger administreres via centraliserede VPN-gateways, hvor administratorer kan konfigurere sikkerhedspolitikker, overvåge forbindelser og håndhæve adgangskontroller for at sikre ensartet sikkerhed på tværs af alle fjernforbindelser.
Fordele ved IPSEC-baserede løsninger
- Robust sikkerhed: IPSEC VPN'er leverer stærke krypterings- og godkendelsesmekanismer, der beskytter data mod uautoriseret adgang og aflytning.
- Pålidelig ydeevne: Da IPSEC VPN'er opererer direkte mellem den eksterne bruger og virksomhedens firewall, leverer de ensartet forbindelse og ydeevne med minimal afhængighed af tredjepartstjenester.
- Granulær kontrol: Organisationer kan implementere detaljerede adgangspolitikker, segmentere netværksadgang baseret på brugerroller og krav og dermed forbedre sikkerheden.
- Gennemprøvet teknologi: IPSEC har i årevis været en branchestandard for sikker fjernadgang, hvilket gør den til en pålidelig løsning for organisationer, der prioriterer stabilitet og overholdelse af regler og standarder.
- Skalerbarhedsovervejelser: Selvom IPSEC VPN'er kræver dedikeret infrastruktur, kan de skaleres effektivt med korrekt planlægning og dermed sikre sikker fjernadgang for en voksende arbejdsstyrke.
Handlingsbare anbefalinger
- Begynd at planlægge migreringen fra traditionelle SSL VPN'er til enten en cloudbaseret eller IPSEC-tunnelbaseret fjernadgangsløsning så hurtigt som muligt.
- Hvis du vælger en VPN-metode fra en cloududbyder, skal du tale med leverandøren om bedste praksis for etablering af sikre forbindelser til dit virksomhedsnetværk.
- I både Cloud- eller IPSEC VPN-løsninger skal du implementere robuste godkendelsesmetoder, såsom MFA, for at styrke brugerverifikationsprocesserne.
- Uddan medarbejderne i de nye adgangsprotokoller for at sikre en gnidningsløs overgang.
- Overvåg og evaluer løbende den cloudbaserede løsnings ydeevne og sikkerhed.
- Gennemfør a mindste privilegium og Nul tillid tilgang til virksomhedens ressourcer. Du kan ikke længere give alle adgang til alt. Begræns dataadgang til specifikke jobansvarsområder.
- Log og overvåg alle dine fjernadgangsløsninger til en centraliseret database, der selv overvåges for angrebsmønstre og aktiviteter. Dit eneste håb er at kunne opdage nye angreb, når de sker, og reagere hurtigt for at mindske risiciene.
Konklusion
FortiGate-bruddet og lignende SSL VPN-brud i de senere år understreger det presserende behov for at modernisere virksomhedens netværkssikkerhed. Ved at overgå til IPSEC eller cloudbaserede fjernadgangsløsninger kan organisationer eliminere de sårbarheder, der er forbundet med ældre SSL VPN'er, forbedre deres sikkerhedstilstand og sikre problemfri og sikker adgang for fjernmedarbejdere.
Sikr din virksomhed med CyberHoot i dag!!!
Tilmeld dig nu
Er du ikke klar til at tilmelde dig endnu, men vil du lære mere? Deltag i vores månedlige webinar for at se en demo af CyberHoot, stille spørgsmål og finde ud af, hvad der er nyt. Klik på den grønne boks nedenfor for at tilmelde dig. Du vil, jeg kan mærke det!
Webinar-registrering
Yderligere læsning: