Ale prosím, nepanikařte. Tohle byl jen test.
Než jste se sem dostali, klikli jste na phishingový e-mail, který vám vaše společnost zaslala za účelem otestování. To je důležité, protože pokud by se jednalo o hackerský útok, mohly by vám být ukradeny přihlašovací údaje, mohl by být do vašeho počítače implantován malware, což by vedlo k útoku ransomware nebo kompromitaci firemního e-mailu. Oba scénáře jsou opravdu špatné.
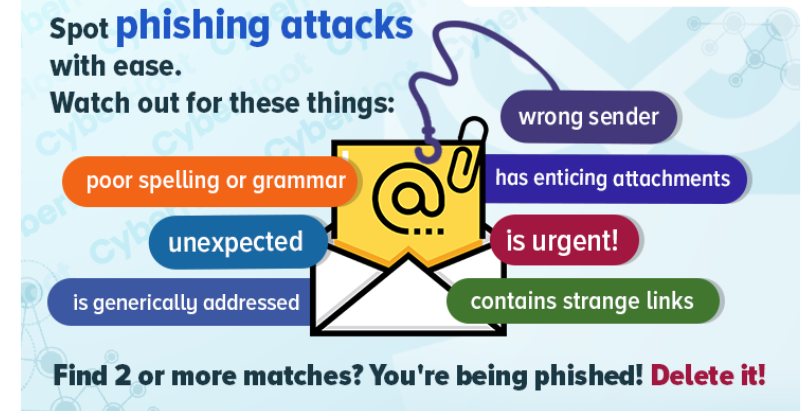
Naše společnost vyžaduje, aby všichni byli při kontrole e-mailů ostražití. Dávejte si pozor na tyto varovné signály phishingového útoku:
- OdesílatelJe odesílatel správný? Dávejte pozor, abyste zkontrolovali, zda se doménová jména liší jen o jedno písmeno. Více informací o tomto útoku naleznete na této webové stránce na adrese Typosquatting.
- PředmětPředmět zprávy nemusí vždy jasně prozrazovat phishingový útok. Hledejte však témata, která jsou neočekávaná, příliš dobrá na to, aby to byla pravda, naléhavá nebo obsahují pravopisné či gramatické chyby. Ta naznačují potenciální phishingový útok.
- PozdravDávejte si pozor na obecné pozdravy jako Vážený pane/paní nebo Vážený zákazníku. Ty obvykle naznačují, že jste obětí phishingu.
- Pravopis, interpunkce a gramatikaAngličtina je někdy druhým jazykem útočníků. Většina legitimních společností důkladně kontroluje pravopisné chyby, interpunkci a gramatiku. Zde si musíte dávat pozor na chyby.
- Naléhavost a emocionalitaHackeři vědí, že lidé dělají špatná rozhodnutí, když jsou pod tlakem času nebo v emocionálně vypjatých situacích. Proto jejich phishingové e-maily přicházejí s emocionálním nábojem a naléhavostí. Pokud se s tímto setkáte, buďte opatrní, protože byste mohli být terčem útoku.
- Škodlivé odkazyNěkteré phishingové e-maily jsou navrženy tak, aby vám ukradly přihlašovací údaje. Cílem phishingu je přesvědčit vás, abyste klikli na odkaz na webové stránky běžného dodavatele, kde se pokusíte přihlásit. Problém je v tom, že se jedná o phishingovou stránku, která vám ukradne přihlašovací údaje a pokud je dobře zkonstruovaná, po zachycení vašeho pokusu o přihlášení vás přesměruje na webové stránky skutečného dodavatele.
- PřílohyV neposlední řadě jsou to přílohy, které přicházejí v e-mailech. Některé mají nebezpečné přípony souborů, jako například .bat nebo .exe, nebo soubory Office s podporou maker (.docm nebo .xlsm). Jiné mají bezpečně vypadající přípony, jako například PDF, ale když PDF otevřete, abyste si prohlédli fakturu, obsahuje odkaz na „fakturační web“. Opět se jedná o lest. Snaží se vám ukrást přihlašovací údaje, když se pokusíte přihlásit na tento falešný web s fakturami.
Pokud se naučíte těchto sedm způsobů, jak rozpoznat a vyhnout se phishingovým e-mailům, budete mít kybernetickou bezpečnost připraveni čelit útokům hackerů, které se denně dostávají do našich schránek. Buďte v bezpečí a buďte ostražití.
Další školení o odhalování phishingových útoků:
útoky typu spear-phishing
Odhalování a vyhýbání se phishingovým útokům