Výzkumný tým HP Wolf Security zjistil v prvním čtvrtletí roku 2022 2700% nárůst infekcí virem Emotet , který se znovu objevil koncem roku 2021 poté, co úřady v lednu 2021 vypnuly jeho velitelskou a řídicí síť . Emotet, který Agentura pro kybernetickou bezpečnost a bezpečnost infrastruktury (CISA) kdysi označovala za jeden z nejničivějších a nejnákladnějších typů malwaru k nápravě, se v roce 2022 stal největší hrozbou malwaru (představuje 9 % veškerého zachyceného malwaru).
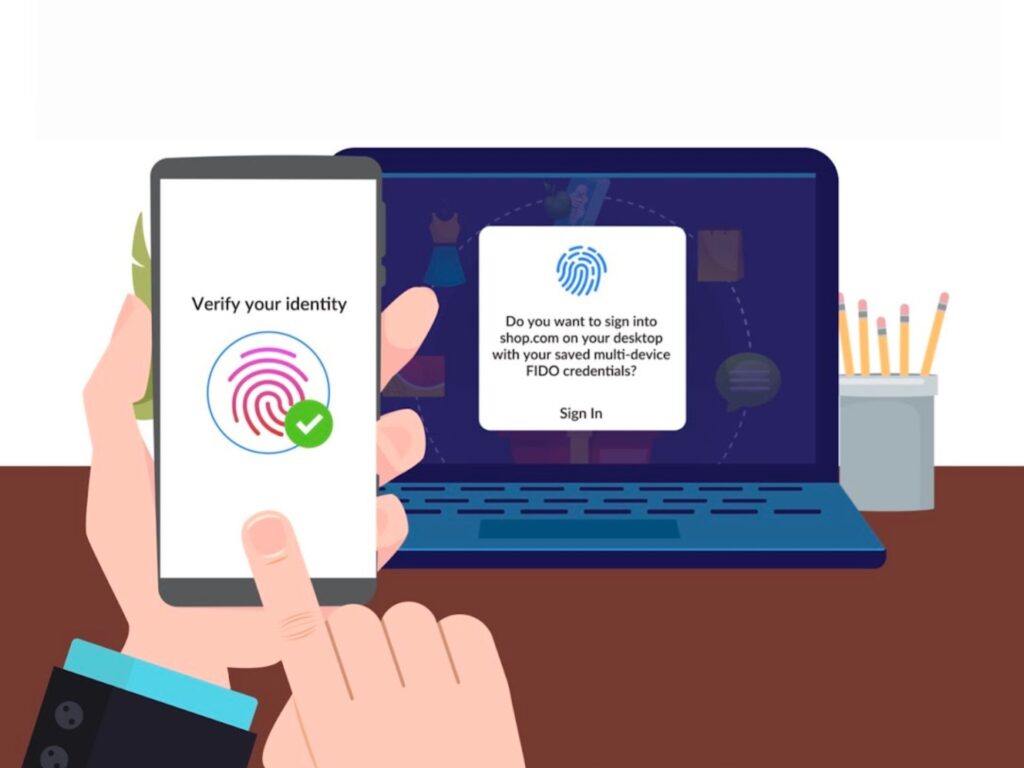
Začátkem května 2022 společnosti Google, Apple a Microsoft oznámily plány na podporu společného standardu pro přihlašování bez hesla, který vytvořila aliance Fast Identity Online (FIDO) a konsorcium World Wide Web Consortium . Odklon od hesel přijal i CyberHoot. Upustily jsme od přihlašování s heslem a místo toho se spoléháme na vaše ověření v e-mailovém klientovi a následné kliknutí na speciální odkaz zaslaný na váš pracovní e-mail.
Koncem dubna 2022 společnost Google oznámila, že povolila nové možnosti pro odstraňování osobně identifikovatelných údajů (PII) z vyhledávání Google. Google rozšiřuje typy údajů, o jejichž odstranění mohou lidé požádat z výsledků vyhledávání, a zahrnuje tak osobní kontaktní údaje, jako je telefonní číslo, e-mailová adresa nebo fyzická adresa. K tomuto kroku dochází jen několik měsíců poté, co Google zavedl novou politiku, která umožňuje osobám mladším 18 let (nebo rodičům/zákonným zástupcům) požádat o odstranění jejich obrázků z výsledků vyhledávání Google.
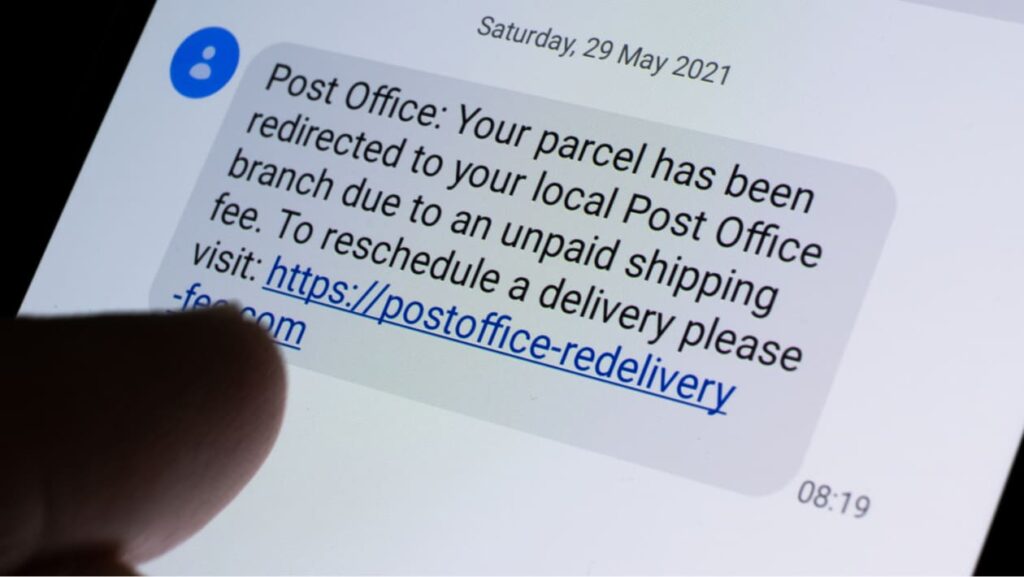
Každý, kdo vlastní mobilní telefon, pravděpodobně obdržel nečekanou textovou zprávu z neznámého čísla s odkazem, na který je třeba kliknout. Od 1. dubna 2021 došlo k šestinásobnému nárůstu těchto obtěžujících a potenciálně nebezpečných textových zpráv. Pokud kliknete na jeden z těchto odkazů, můžete hackerům poskytnout cenné informace, které mohou použít k odcizení zůstatku na vašem bankovním účtu, zfalšování vaší identity nebo dokonce ke sledování vašeho pobytu. Tento typ útoku sociálního inženýrství se nazývá „ Smishing “, což je zjednodušeně phishing prostřednictvím SMS zpráv.
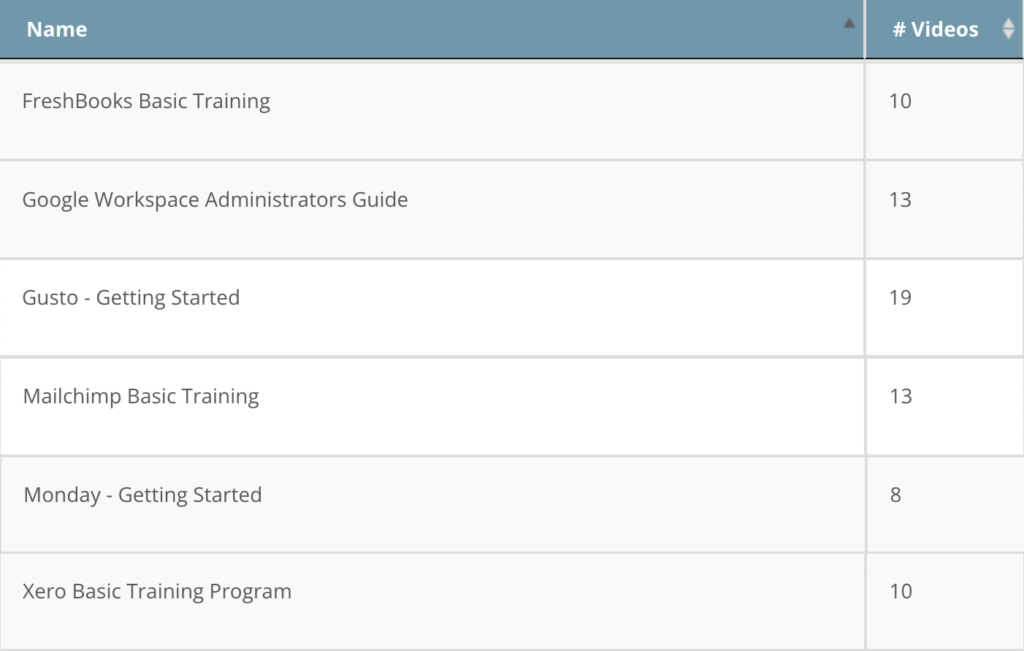
CyberHoot nabízí video programy, které automatizují odesílání výukových videí o nových produktech v automatických intervalech (denně, týdně a měsíčně). CyberHoot má 6 zcela nových programů pro FreshBooks, Google Workspace, Gusto, Mailchimp, Monday.com a Xero.
„CyberHoot každý měsíc dodává do našich provozů nový obsah, což nám pomáhá poskytovat našim zaměstnancům nejaktuálnější školení o aktuálních hrozbách. Pro školení jsme použili i jiné nástroje a toto je zdaleka nejlepší nástroj, který jsme použili.“

Humberto Cherritte
Ředitel plánování a analýz | J&L Cable TV Services, Inc.
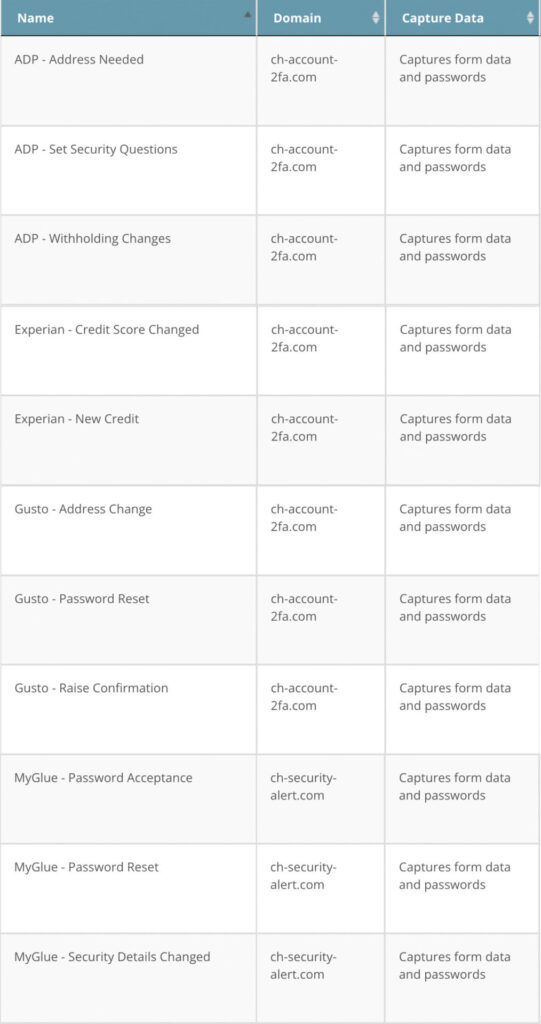
Podívejte se níže na nové phishingové kampaně CyberHoot. Přidali jsme kampaně pro ADP, Experian, Gusto a MyGlue. Pokud máte nápady na phishingové kampaně, které bychom měli přidat do naší knihovny, zašlete prosím žádost na adresu support@cyberhoot.com.

Doxxing je akt odhalování identifikačních informací o někom online, jako je jeho skutečné jméno, adresa bydliště, pracoviště, telefonní číslo, finanční a další osobní údaje. Tyto informace jsou poté šířeny veřejnosti bez souhlasu oběti.
Ačkoli praxe zveřejňování osobních údajů bez souhlasu existuje již před internetem , termín doxxing se poprvé objevil ve světě online hackerů v 90. letech 20. století, kdy byla anonymita považována za posvátnou. Spory mezi soupeřícími hackery někdy vedly k tomu, že se někdo rozhodl „umístit dokumenty“ na někoho jiného, kdo byl dříve známý pouze pod uživatelským jménem nebo aliasem. Z „Docs“ se stalo „dox“ a nakonec se stalo samostatným slovesem (bez předpony „drop“).
Podívejte se na naši kompletní kybernetickou databázi

CyberHoot nabízí přístup bez hesla. Žádná ztráta času hledáním webových stránek, resetováním hesel a zpožděným přihlašováním. Klikněte na odkaz v e-mailu a získejte okamžitý přístup ke školení!

Vše, co potřebujete k naučení se kybernetických bezpečnostních dovedností, včetně školení, připomenutí, zpráv o shodě s předpisy pro management a „Můj CyberHoot“, je vyřizováno prostřednictvím e-mailu.

CyberHoot automatizuje nedodržování předpisů prostřednictvím e-mailových oznámení manažerům. Stav dodržování předpisů pro zaměstnance je pro manažery aktivován, takže vždy víte, jak na tom jste.

Kybernetické „škály“ nejčastěji trvají 5 minut nebo méně. Díky tomu je zajištěno, že vaši zaměstnanci budou rychle proškoleni s nejefektivnějším řešením.

CyberHoot je otevřená platforma pro školení v oblasti kybernetické bezpečnosti. Jakékoli video nebo PDF lze použít k proškolení a řízení vašich zaměstnanců.

V průzkumu mezi 100 uživateli CyberHootu by 60 % respondentů bylo „zklamaných“ nebo „velmi zklamaných“, pokud by byl CyberHoot Training zastaven.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.