Pojišťovny navrhují přísnější a normativní požadavky na pojistné smlouvy, jejichž cílem je snížit počet pojistných událostí a lépe chránit sebe i společnosti, které pojišťují. V některých případech jsou pojistné události zcela zamítnuty, protože souvisejí s válečnými událostmi.
Skupina inženýrů z Kalifornské univerzity v San Diegu poprvé prokázala, že signály Bluetooth vysílané našimi chytrými telefony mají jedinečný otisk prstu , který lze použít ke sledování pohybu jednotlivce. Výzkum naznačuje, že drobné výrobní nedokonalosti hardwaru jsou pro každé zařízení jedinečné a způsobují měřitelné zkreslení, které lze použít jako „ otisk prstu pro sledování konkrétního zařízení“.

Aplikace typu Software as a Service (SaaS) v posledním desetiletí transformovaly podniky s obrovskou hodnotou. Pandemie donutila mnoho firem migrovat zaměstnance z kancelářských nebo desktopových aplikací do cloudových SaaS aplikací. Tyto SaaS aplikace zahrnují vše od kancelářského softwaru až po výkonné komunikační nástroje. Mezi nejoblíbenější dostupné obchodní aplikace patří Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 a Zoom.
Mnoho škodlivých e-mailových kampaní dnes využívá dokumenty Wordu ke skrytí a šíření malwaru, ale nedávno objevená kampaň používá škodlivý soubor PDF a 22 let starou chybu v Office k šíření malwaru Snake Keylogger . Útočníci využívají formáty dokumentů Microsoft Office, jako jsou Word a Excel, protože uživatelé obvykle lépe znají tyto přípony souborů a předpokládají, že je bezpečné je otevřít. Díky tomu jsou cenné pro útoky sociálního inženýrství.
Podle společného doporučení amerického ministerstva zahraničí, ministerstva financí a Federálního úřadu pro vyšetřování (FBI) se vysoce kvalifikovaní vývojáři softwaru a mobilních aplikací z Korejské lidově demokratické republiky (KLDR) vydávají za „cizí státní příslušníky“ v naději, že získají zaměstnání na volné noze, což by umožnilo režimu škodlivé kybernetické útoky.
„Školení Cyberhoot jsem absolvoval jako opakovací kurz a užil jsem si výuková videa a kvízy o kybernetické bezpečnosti. Videa byla dobře zpracovaná a pokrývala relevantní témata, na která by měli mít profesionálové v oblasti kybernetické bezpečnosti vždy na paměti, jako jsou běžné typy útoků, malware, phishing, správa hesel atd. Každá firma, která tyto školicí nástroje využívá, by díky tomu měla silnější bezpečnostní kulturu!“
Christopher Schultz
Manažer bezpečnostních operací | Dostupnost
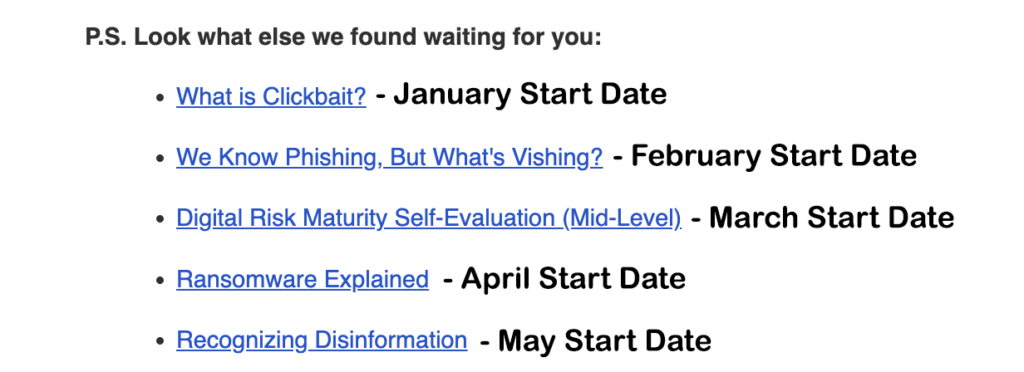
V minulosti CyberHoot odesílal nevyřízené úkoly počínaje nejnovějším aktivním úkolem a poté nevyřízené úkoly sestupně.
CyberHoot nyní rozesílá e-maily s úkoly počínaje nejstarším úkolem a vyzývá uživatele, aby si úkoly prošel seřazené podle data spuštění. To pomáhá s orientačními videi a úvodními videi, která někteří poskytovatelé spravovaných služeb (MSP) natáčejí pro svou klientskou základnu. Viz příklad vpravo.
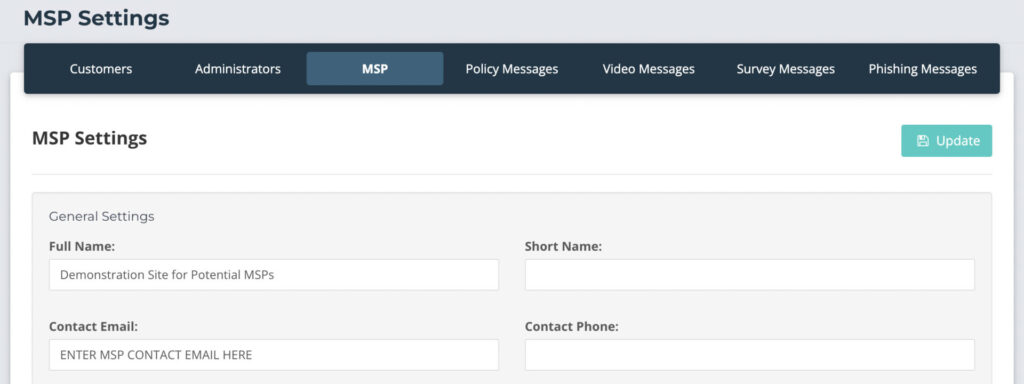
Nastavení kontaktního e-mailu poskytovatele služeb (MSP):
Aktualizovali jsme podrobnosti v informační části úkolů týkajících se phishingu, abychom poskytli více doporučení, na co by si uživatel měl při práci s těmito úkoly dát pozor.
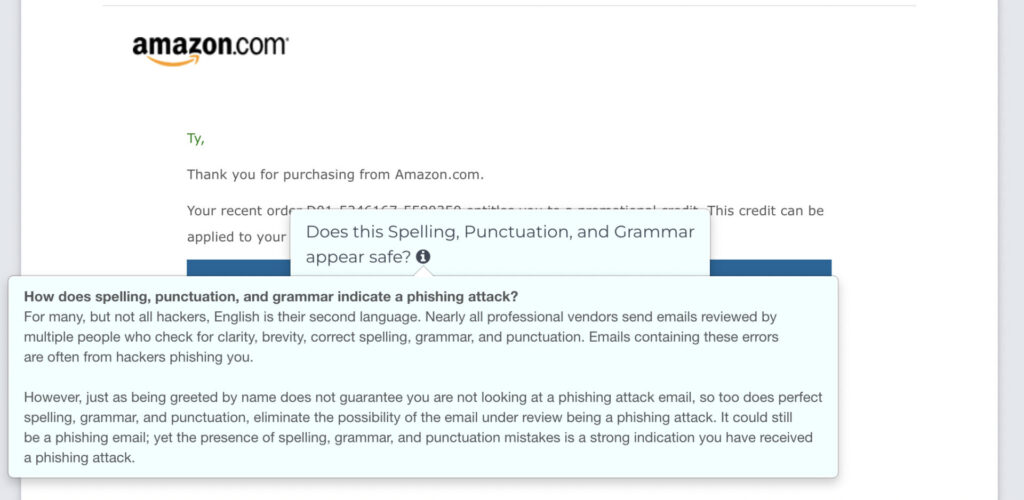
Než uživatel zahájí úkol phishingu, podrobně mu ho vysvětlíme. Uživatelé tak mají menší zmatek ohledně úkolu Phishingové úkoly a mohou se o něm dozvědět více. Tento výchozí jazyk můžete upravit pro daný úkol, zákazníka nebo MSP pro budoucí použití.
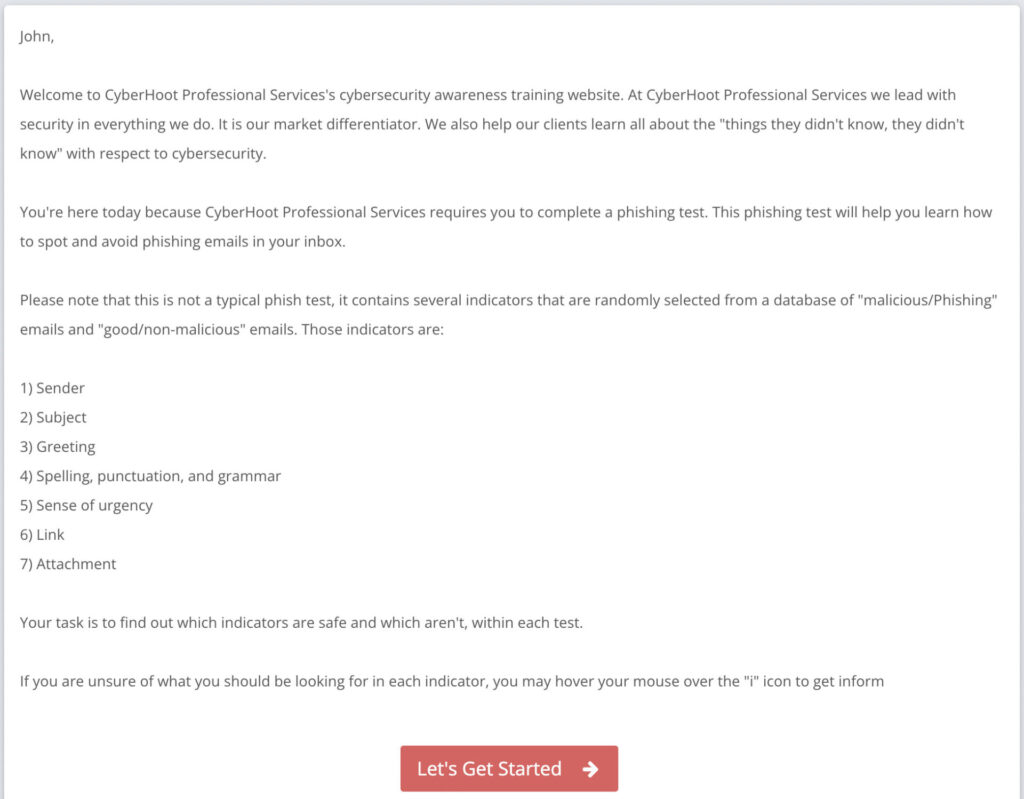
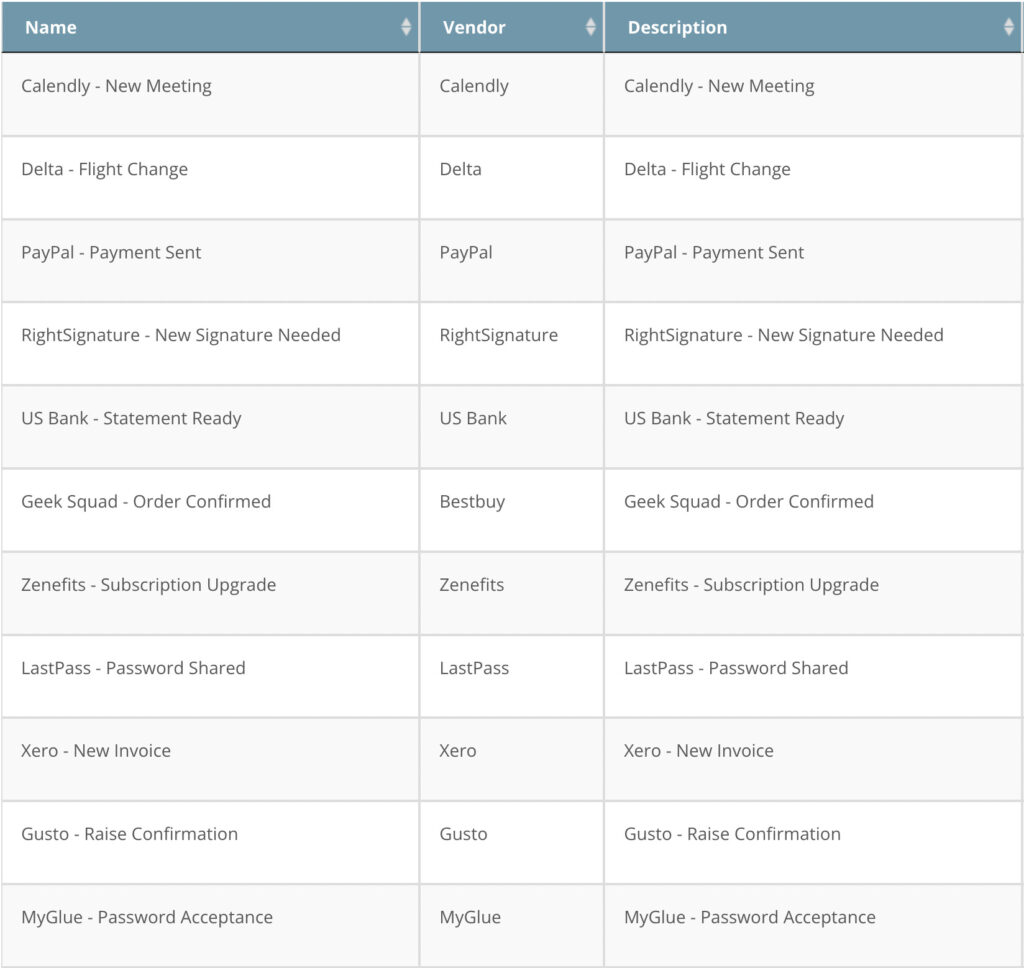
Neustále přidáváme další e-mailové imitace, aby naše nová knihovna phishingových úkolů byla svěží a realistická, pokud jde o to, co hackeři chystají.
Nedávno jsme přidali mnoho nových testů, některé jsou zobrazeny vpravo.
Neváhejte se podívat na celý seznam v knihovně phishingových nástrojů vašeho webu. Pokud byste někdy chtěli přidat konkrétního dodavatele, napište nám prosím e-mail na adresu support@cyberhoot.com, aby byl přidán do fronty.

Geofencing je technologie pro nastavení virtuálních hranic a spouštění událostí, když tyto hranice překročí mobilní zařízení s nainstalovaným určitým softwarem. Různé geolokační technologie, jako je GPS nebo triangulace signálu z přístupových bodů Wi-Fi nebo vysílačů mobilních sítí, určují, zda zařízení překročilo hranici.
Geofencing umožňuje generování automatických upozornění na základě definovaných souřadnic geografické oblasti. Jednoduchým příkladem může být e-mail nebo textová zpráva, která se automaticky spustí a odešle na mobilní telefon uživatele, když se dítě vrátí ze školy domů. V tomto příkladu by geofence byla geografická virtuální hranice obklopující dům. Když mobilní telefon dítěte vstoupí do této oblasti, aplikace s podporou geofence v telefonu automaticky odešle e-mail rodiči dítěte.
Podívejte se na naši kompletní kybernetickou databázi
Zaregistrujte se do doporučovacího programu CyberHoot a získejte svůj vlastní odkaz na doporučovací program CyberHoot. Můžete přímo těžit z doporučení CyberHoot a po dobu 1 roku dostávat 20 % ze všech příjmů za každého, kdo se zaregistruje. To zahrnuje MSP, MSSP nebo přímé zákazníky. Pokud jste influencer nebo se pravidelně setkáváte s firmami, MSP nebo MSSP, měli byste jim CyberHoot doporučovat! Staňte se doporučovacím partnerem CyberHoot pro... čtyřnásobná (4x) VÝHRAJe to vítězství pro vy (1) osobně (finančně) doporučením kvalitního a inovativního produktu. Je to výhra pro Zaměstnanci (2) kteří se naučí, jak se chránit. Je to vítězství pro Firmy (3) kteří s menší pravděpodobností podlehnou kybernetickému útoku. Je to vítězství pro MSP nebo MSSP (4), kteří se zaregistrují k dalšímu prodeji naší SaaS nabídky. Konečně je to vítězství pro CyberHoot (5). Ha, ha… Jejda. To je pětinásobná (5x) výhra, pokud to počítáte. Zaregistrujte se zde ještě dnes: https://cyberhoot.com/

CyberHoot nabízí přístup bez hesla. Žádná ztráta času hledáním webových stránek, resetováním hesel a zpožděným přihlašováním. Klikněte na odkaz v e-mailu a získejte okamžitý přístup ke školení!

Vše, co potřebujete k naučení se kybernetických bezpečnostních dovedností, včetně školení, připomenutí, zpráv o shodě s předpisy pro management a „Můj CyberHoot“, je vyřizováno prostřednictvím e-mailu.

CyberHoot automatizuje nedodržování předpisů prostřednictvím e-mailových oznámení manažerům. Stav dodržování předpisů pro zaměstnance je pro manažery aktivován, takže vždy víte, jak na tom jste.

Kybernetické „škály“ nejčastěji trvají 5 minut nebo méně. Díky tomu je zajištěno, že vaši zaměstnanci budou rychle proškoleni s nejefektivnějším řešením.

CyberHoot je otevřená platforma pro školení v oblasti kybernetické bezpečnosti. Jakékoli video nebo PDF lze použít k proškolení a řízení vašich zaměstnanců.

V průzkumu mezi 100 uživateli CyberHootu by 60 % respondentů bylo „zklamaných“ nebo „velmi zklamaných“, pokud by byl CyberHoot Training zastaven.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.