Střih: Craig Taylor
Tento měsíc se kybernetická bezpečnost vrátila k jednomu tématu: útočníci nacházejí nové způsoby, jak zneužít naši důvěru, ať už prostřednictvím nástrojů, které používáme, oprávnění, která udělujeme, nebo značek, které rozpoznáváme.
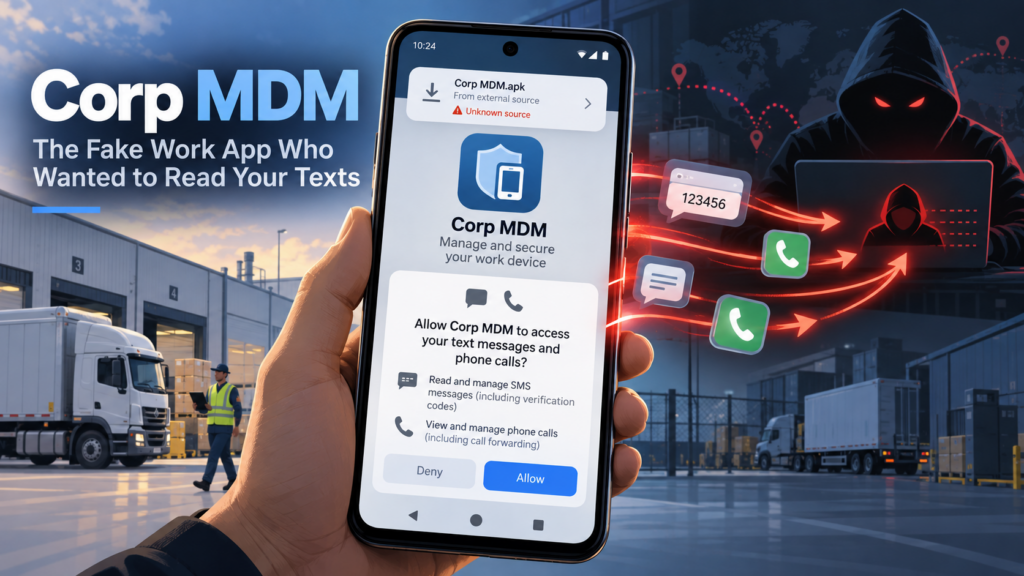
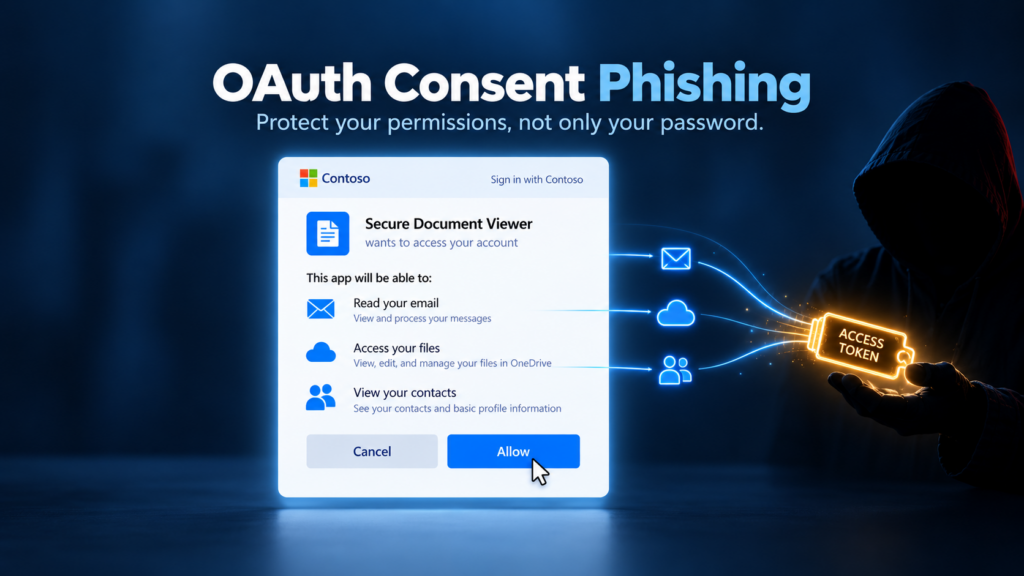
V září jsme se zabývali tím, jak by organizace měly zodpovědně používat umělou inteligenci, a to pomocí Zásad přijatelného používání umělé inteligence a kontrolního seznamu pro hodnocení nástrojů umělé inteligence (Red-Yellow-Green). Zabývali jsme se také phishingem s využitím OAuth consent, kdy útočníci zcela vyhýbají krádeži hesel tím, že přesvědčí uživatele, aby schválili oprávnění škodlivých aplikací.
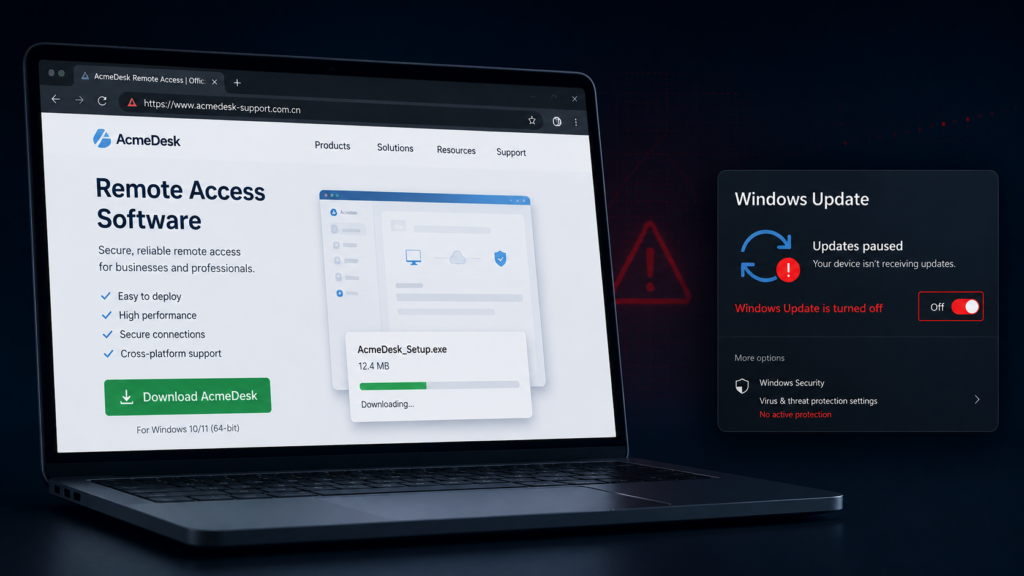
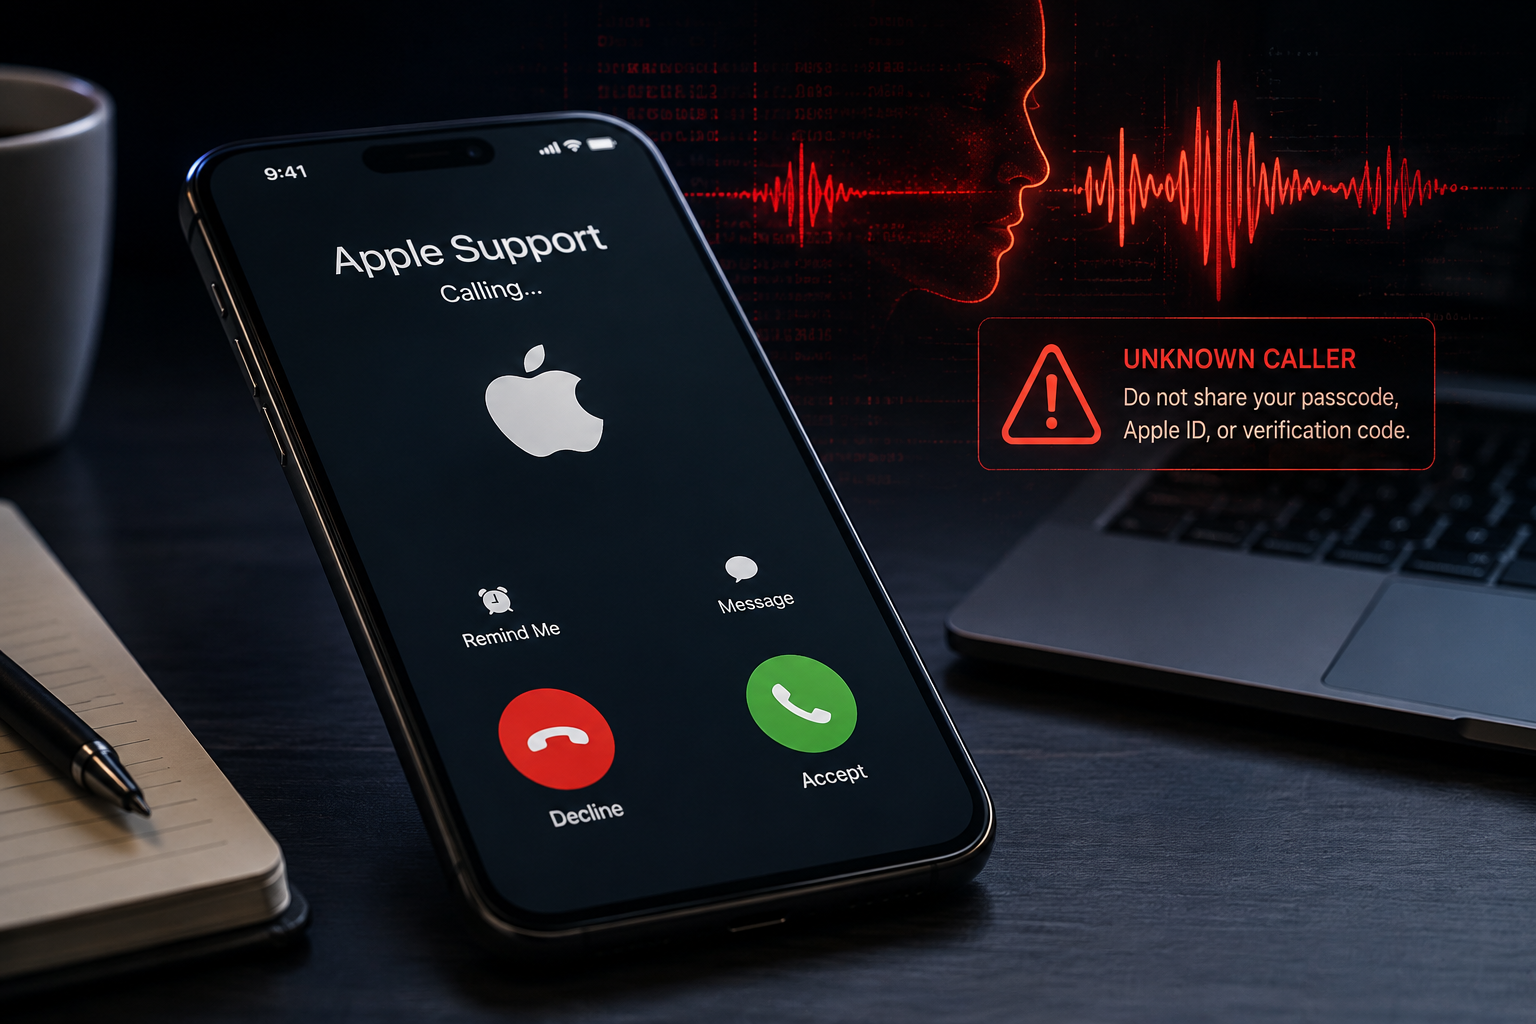
Pokud jde o malware, zaměřili jsme se na falešné instalační programy, které deaktivují službu Windows Update a oslabují tak dlouhodobou ochranu. A prozkoumali jsme podvod zaměřený na majitele ukradených iPhonů, kde zločinci používají volání na „podporu Apple“ s využitím umělé inteligence, aby oběti oklamali a přiměli je k odhalení přístupových kódů a ověřovacích kódů.
Běžné ponaučení: moderní kybernetické útoky se spoléhají na přesvědčování lidí, aby učinili zdánlivě rozumné rozhodnutí. Zajištění bezpečnosti znamená zpomalit, zpochybňovat neočekávané požadavky a přesně pochopit, co schvalujete, instalujete nebo sdílíte.
V době, kdy si toto přečtete, bude ke stažení našich 31 infografik o kybernetické bezpečnosti pro rok 2026. Přidejte své logo a sdílejte jednu denně během říjnového Měsíce povědomí o kybernetické bezpečnosti (CAM). Každá infografika buduje kybernetickou gramotnost majitelů firem i koncových uživatelů. Jedno rychlé přečtení denně odradí phishery.
Craig, generální ředitel,
Spoluzakladatel, CyberHoot
Zahajujeme náš první denní tip pro kybernetickou bezpečnost a video infografiku. Sledujte nás po celý měsíc a získejte rychlé a praktické tipy, které vám pomohou zůstat online v bezpečí.
První den začíná právě teď! 🦉
CyberHoot oficiálně dosáhl svého dlouhodobého cíle a byl součástí legendárního podcastu „ Security Now! “ s Leem Laportem a Stevem Gibsonem. Aby bylo na 100% jasno, jedná se o placené sponzorství podcastu.
Kromě toho Leo Laporte osobně podpořil CyberHoot:
„Když jsme byli napadeni phishingem [před CyberHootem], bylo celkem jasné, že musíme udělat víc pro ochranu naší společnosti. Stejné staré školení prostě nefungovalo. CyberHoot nám pomohl. Je to zábava, náš tým to miluje a co je nejlepší, pomáhá nám to udržovat se v bezpečí. Jen tak dál!“ — Leo Laporte
Podívejte se prosím na tento krátký tříminutový příspěvek, ve kterém Leo Laporte sdílí své zkušenosti s HootPhish a vysvětluje, proč ho zaujal pozitivní přístup CyberHootu k vzdělávání v oblasti phishingu.
Líbí se vám CyberHoot? Potřebujeme vaši pomoc. Zanechte nám prosím svou recenzi na G2.com!
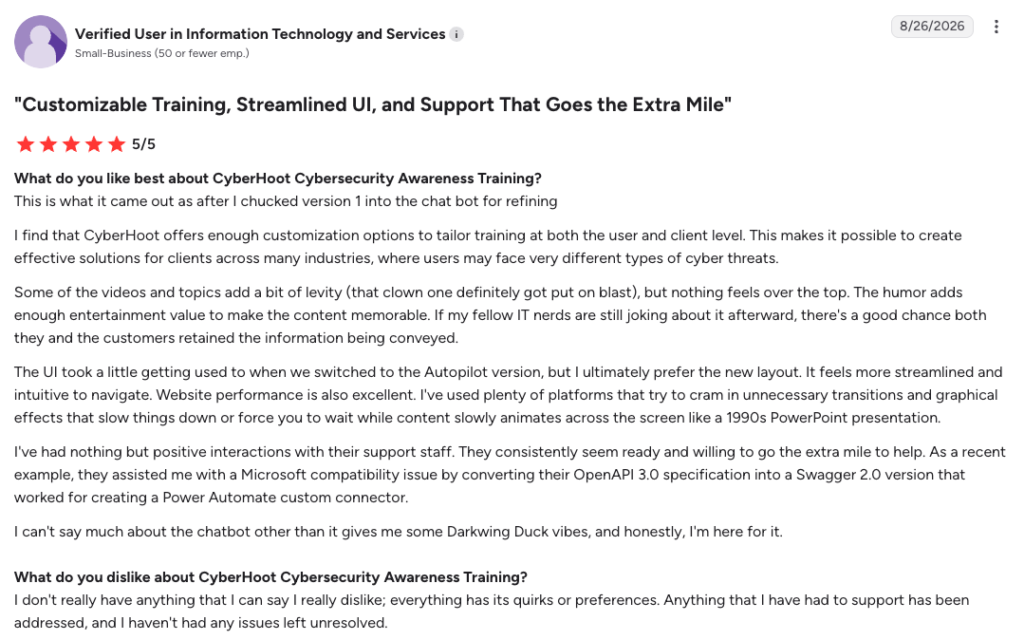
G2 -
Pro více informací o tom, jak zanechat recenzi na CyberHoot, se prosím podívejte na krátké video s přehledem níže. Poznámka: Aby se předešlo podvodným recenzím, každý web s recenzemi vyžaduje vytvoření a ověření vaší identity prostřednictvím registrace e-mailového účtu.
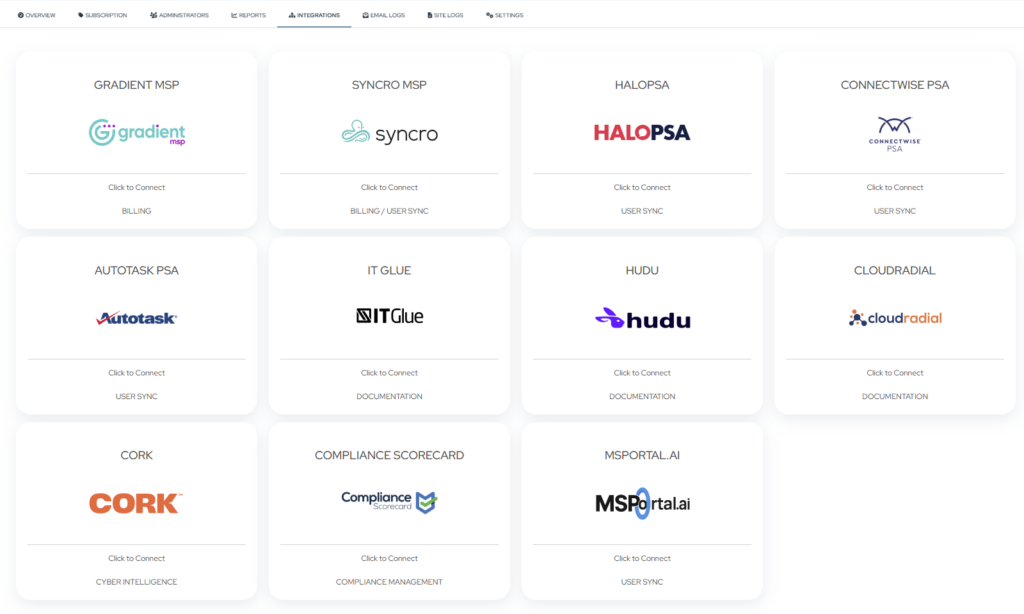
S radostí vám představujeme několik novinek na naší stránce Integrace partnerů , které partnerům usnadní propojení CyberHootu s nástroji, které již denně používají. Tyto nové integrace pomáhají zefektivnit synchronizaci klientů a uživatelů, zjednodušit správu školení a usnadnit udržování dokumentace aktuální ve vašich systémech.
„Naši partneři nás požádali, abychom se s nimi setkali v rámci nástrojů, které již denně používají, a tak jsme to také udělali. Partneři synchronizují klienty a uživatele do CyberHootu během několika minut a sledují průběh školení ve svých stávajících nástrojích. To znamená méně manuální práce, automatizovanou fakturaci, lepší udržení zákazníků, nižší náklady a bezpečnější klienty!“ řekl Craig Taylor, CISSP, generální ředitel a spoluzakladatel CyberHootu.
Nové integrace jsou nyní k dispozici pro HaloPSA, Autotask PSA, ConnectWise PSA, Hudu a IT Glue . Ať už chcete synchronizovat firmy a uživatele do CyberHootu pro školení nebo publikovat stav školení nájemníků přímo do své dokumentační platformy, tyto integrace jsou navrženy tak, aby omezily manuální práci a pomohly vám efektivněji spravovat vaše klienty.
Tiše jsme vyvíjeli největší vylepšení gamifikaci kybernetického povědomí v historii CyberHootu – a to změní způsob, jakým vaši uživatelé prožívají školení. Zamyslete se nad věcmi, které skutečně můžete… vydělat, úspěchy, kterými se vyplatí chlubit, avatary, žebříčky a zcela nový způsob, jak předvést kybernetickou sílu vaší organizace.
Dokončete školení. Nahlaste ty phishingové útoky. Každá akce se bude počítát jako nikdy předtím.
Zůstaňte naladěni – hejno se chystá vzlétnout.
Upozornění: CyberHoot aktualizuje všechny Power Users na Autopilota zdarma. Chcete-li si naplánovat bezplatný upgrade, kontaktujte support@cyberhoot.com . Platforma Power bude ukončena koncem tohoto roku, v září 2026.
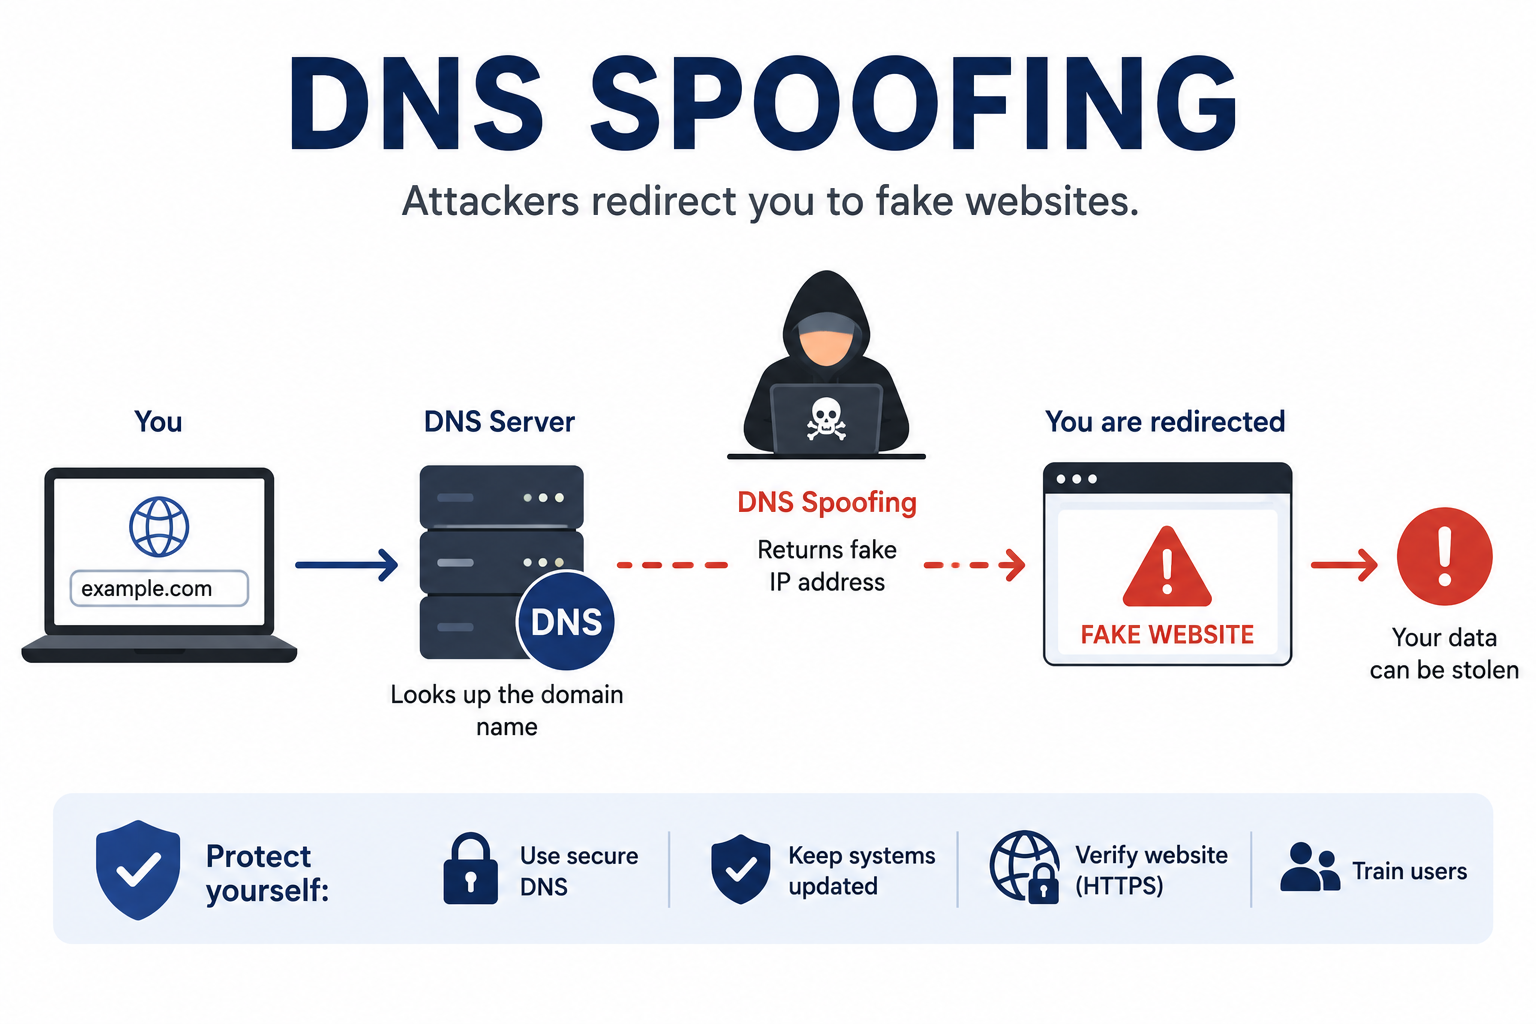
DNS Spoofing , známý také jako DNS Cache Poisoning , je kybernetický útok, při kterém útočník manipuluje se systémem doménových jmen (DNS) a přesměrovává uživatele z legitimní webové stránky na škodlivou. Protože uživatelé ve svém prohlížeči často vidí správnou webovou adresu, mohou nevědomky zadat hesla, finanční informace nebo jiné citlivé údaje na falešnou webovou stránku ovládanou útočníkem.
DNS funguje jako internetový „telefonní seznam“ a překládá doménová jména, jako je example.com , na IP adresy, které počítače používají k vyhledání webových stránek. DNS spoofing tento proces narušuje tím, že poskytuje falešnou IP adresu za legitimní doménu.
Kliknutím sem se dozvíte více!

Zaregistrujte se ještě dnes do doporučovacího programu CyberHoot a začněte získávat 20% podíl na všech příjmech generovaných po dobu jednoho roku těmi, kteří se zaregistrují prostřednictvím vašeho exkluzivního doporučovacího odkazu. Jako doporučující partner nejenže získáte finanční odměny, ale také zažijete uspokojení z toho, že pomáháte ostatním stát se více bezpečnostními a chránit je před kybernetickými hrozbami. Neváhejte a zaregistrujte se hned teď na https://cyberhoot.com/referral-program/.
Doporučení prostřednictvím řídicího panelu Autopilota:
Přidejte se k CyberHootu v našem poslání vytvořit uvědomělejší a bezpečnější svět! Doporučte CyberHoot Autopilot příteli a on bude mít první měsíc zdarma. Za každou novou registraci, která použije váš doporučující odkaz, získáte na svůj účet měsíc zdarma. Tato nabídka platí výhradně pro uživatele CyberHootu, kteří se registrují poprvé.

Znáte někoho, kdo se nedávno ocitl v těžké situaci kvůli kybernetickému útoku, phishingovému e-mailu nebo telefonátu s využitím sociálního inženýrství? Doporučte nám bezplatné školení o kybernetické bezpečnosti od CyberHoot. Účastníci obdrží šest (6) videí (každé video má 3–4 minuty) a jednu z našich pozitivních, hyperrealistických phishingových simulací. Vše zdarma.
Registrace : https://cyberhoot.com/individuals
Stažení bílé knihy CyberHoot – Jak HootPhish vylepšuje AttackPhish
Zcela nové: Infografiky o statistikách kybernetické bezpečnosti pro rok 2025
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informací
Většina phishingových testů vašim zaměstnancům lže. Tento vás nejdříve pozdraví! HootPhis lidem hned na začátku říká: toto je...
Více informací
Závažnost: KRITICKÁ (CVSS 9.2) | Vydáno: 22. října 2026 Dne 21. října byly v PHP odhaleny dvě kritické chyby...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.