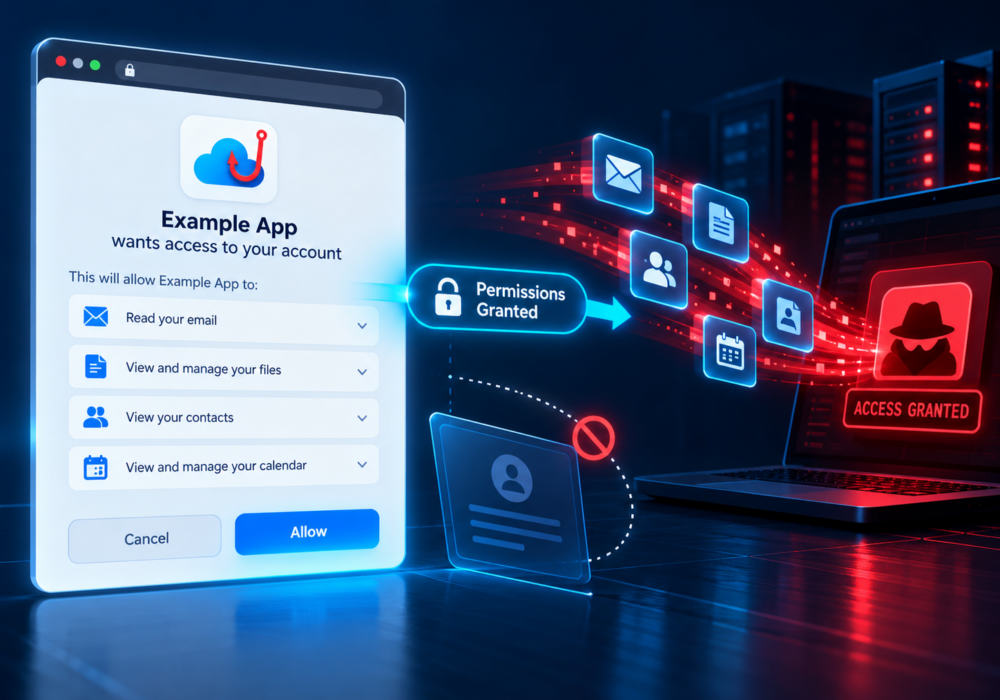
Phishing s využitím OAuth consent je phishingová technika, při které se útočník snaží přesvědčit uživatele, aby škodlivé aplikaci udělil oprávnění k přístupu k jeho účtu nebo datům.
Na rozdíl od tradičního phishingu se útočník nikdy nemusí zeptat oběti na heslo.
Místo toho může být oběť přesměrována na legitimní autorizační stránku od Microsoftu, Googlu nebo jiné společnosti. Stránka zobrazuje oprávnění požadovaná aplikací a požádá uživatele o jejich schválení.
Škodlivá aplikace může mít důvěryhodně znějící název nebo značku, která je navržena tak, aby vypadala legitimně.
Pokud uživatel vybere možnost Přijmout nebo Povolit , aplikace může obdržet token OAuth, který poskytuje přístup k veškerým schváleným informacím nebo funkcím.
V závislosti na udělených oprávněních se může jednat o e-maily, soubory, kontakty, informace o profilech nebo další cloudové zdroje.
Zaměstnanci se naučili být podezřívaví k webovým stránkám, které požadují hesla. Phishing s OAuth consent vyžaduje, aby si osvojili další zvyk:
Buďte opatrní při výběru aplikací, které autorizujete.
Uživatelé by si měli prohlédnout:
Firmy by měly také zkontrolovat, které aplikace třetích stran jsou propojeny s firemními účty, a v případě potřeby omezit souhlas uživatelů.
Poskytovatelé spravovaných služeb (MSP) mohou klientům pomoci s konfigurací zásad pro souhlas aplikací a monitorováním podezřelých aplikací OAuth.
Při reakci na ohrožení cloudového účtu by se poskytovatelé spravovaných služeb měli zaměřit nad rámec resetování hesla a zkontrolovat:
Škodlivá aplikace si může uchovat přístup i poté, co uživatel změní heslo, v závislosti na prostředí a udělené autorizaci.
Moderní phishing se ne vždy ptá na vaše heslo.
Někdy vás útočník jednoduše požádá o kliknutí na tlačítko Povolit.
Uživatelé by měli k obrazovkám s oprávněními aplikací přistupovat se stejnou opatrností, jakou používají k přihlašovacím stránkám.
Další čtení:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.