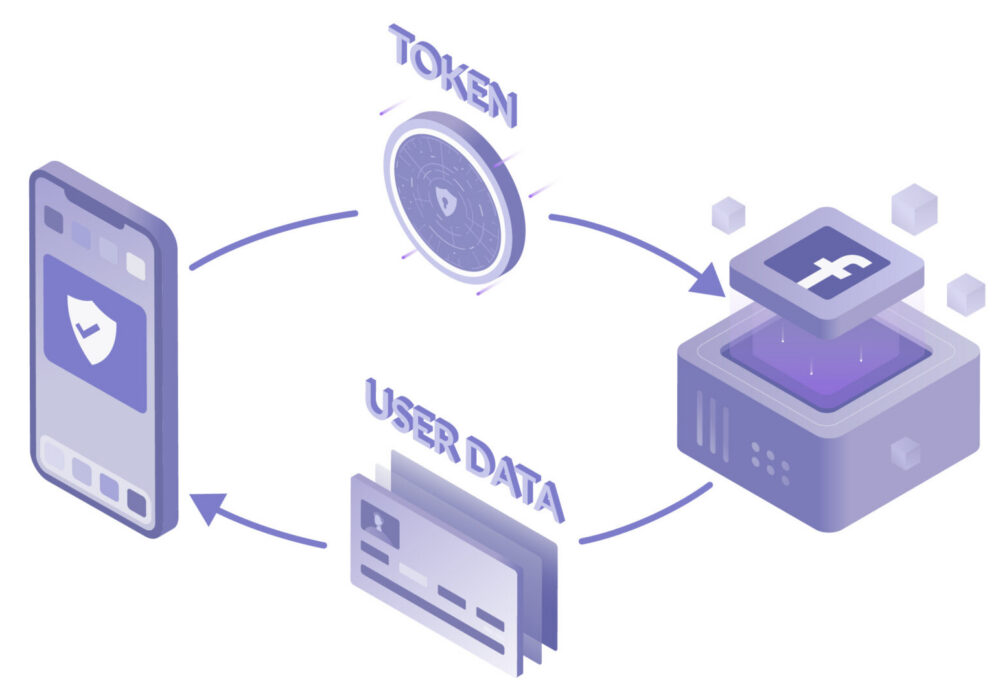
OAuth , také známý jako Open Authorization , je otevřený standardní autorizační framework pro autorizaci na internetu založenou na tokenech . OAuth umožňuje, aby informace o účtu koncového uživatele používaly služby třetích stran, jako jsou Facebook a Google, aniž by byly přihlašovací údaje uživatele k účtu zveřejněny třetí straně. Funguje jako prostředník jménem koncového uživatele a poskytuje službě třetí strany přístupový token, který autorizuje sdílení konkrétních informací o účtu. Proces získání tokenu se nazývá autorizační tok.
OAuth 1.0 byl poprvé vydán v roce 2007 jako autorizační metoda pro rozhraní API (Application Program Interface) Twitteru. V roce 2010 pracovní skupina IETF OAuth zveřejnila první návrh protokolu OAuth 2.0. Stejně jako původní OAuth, i OAuth 2.0 poskytuje uživatelům možnost udělit aplikacím třetích stran přístup k webovým zdrojům bez sdílení hesla. Jedná se však o zcela nový protokol a není zpětně kompatibilní s OAuth 1.0. Mezi aktualizované funkce patří nový tok autorizačních kódů pro mobilní aplikace, zjednodušené podpisy a krátkodobé tokeny s dlouhodobými autorizacemi. To koncovým uživatelům umožňuje snadněji odvolat tokeny, když si to přejí.
OAuth se často používá ke konsolidaci uživatelských přihlašovacích údajů a zefektivnění procesu přihlašování uživatelů, aby při přístupu k online službě nemuseli znovu zadávat informace, které již mají jiné online účty.
OAuth je základní technologie používaná pro ověřování webových stránek, které umožňují uživatelům registrovat se nebo se přihlásit pomocí jejich účtu na jiné webové stránce, jako je Facebook, Twitter, LinkedIn, Google, GitHub nebo Bitbucket. Pokud například uživatel klikne na možnost přihlášení k Facebooku při přihlašování na jinou webovou stránku, Facebook ho ověří a původní webová stránka ho přihlásí s použitím oprávnění získaného od Facebooku.
OAuth a oprávnění pro třetí strany Software jako služba (SaaS) Řešení jsou něco, co by měl monitorovat IT personál. OAuth Mechanismus usnadňuje propojení aplikací, ale mnoho lidí neuvažuje o možných důsledcích. Když tyto SaaS aplikace a další doplňky pro SaaS platformy požádají o oprávnění, jsou obvykle udělena bez váhání, což hackerům představuje více příležitostí k získání přístupu k datům společnosti. To vystavuje společnosti riziku... útoky na dodavatelský řetězec, Převzetí APIa neúmyslně nainstalovali škodlivé aplikace třetích stran na firemní zařízení. Někteří bezpečnostní výzkumníci nejsou příznivci mechanismů ověřování OAuth a tvrdí, že jsou plné zranitelností, které by mohly zneužít nezkušené programy, jež správně nezabezpečí svá API. Toto Článek na Portswigger.net popisuje mnoho potenciálních hrozeb, které se vyskytují v implementaci OAuth.
Sečteno a podtrženo CyberHootPokud chcete ve svém malém nebo středním podniku skutečně implementovat OAuth, držte se implementací od běžných dodavatelů, jako jsou okta, Azure AD nebo RSA. Každá z nich existuje již mnoho let, prošla důkladnou kontrolou své kódové základny a je dobře financována, aby zmírnila rizika ve svém API. Také se ujistěte, že spárujete jakoukoli službu ověřování zdroje OAuth s multifaktorová autentizace před udělením tokenů třetím stranám. A konečně, vaše společnost by měla skutečně provádět všechna následující opatření v rámci programu kybernetické bezpečnosti, aby zajistila, že vaše zabezpečení je na vysoké úrovni:
Školení o bezpečnosti – Prvním krokem v kybernetické bezpečnosti je vždy zvyšování povědomí zaměstnanců. Jakmile si zaměstnanci lépe uvědomí rizika a nebezpečí, která tyto mechanismy OAuth představují, budou váhat s jejich používáním.
Povolte vícefaktorové ověřování – Nejlepší věc, kterou můžete udělat pro zlepšení cloudového zabezpečení vaší organizace, je zapnout a vynutit vícefaktorové ověřování (MFA) pro všechny možné účty. Tento postup platí zejména pro vaše primární e-mailové a kolaborativní platformy, protože snižuje škody, které může útočník způsobit odcizením přihlašovacích údajů.
Zásady – Organizace by měly vytvořit zásady, které budou od zaměstnanců vyžadovat odesílání žádostí o aplikace třetích stran. To lze implementovat do Zásad přijatelného užívání (AUP) vaší organizace.
Využijte monitorování zabezpečení SaaS – Monitorování zabezpečení SaaS je klíčovou vrstvou zabezpečení vašeho SaaS stacku. Umožňuje vám spravovat přístup zaměstnanců k požadovaným SaaS aplikacím podle oddělení, konsolidovat licence a poskytnout vám bezprecedentní přehled o vašem SaaS stacku. Blissfully je vynikajícím příkladem platformy, která dokáže všechny tři a více; je to klíčový prvek zabezpečení SaaS při sestavování vašeho IT stacku.
Správa přístupu a hesel SaaS – Některé SaaS aplikace se nemohou propojit s řešeními SSO, jak bylo zmíněno dříve. V těchto situacích CyberHoot doporučuje používat správce hesel. Renomovaní správci hesel, jako jsou LastPass , 1Password, DashLane nebo Bitwarden, umožňují uživatelům generovat silná, jedinečná hesla o délce 14 a více znaků, ukládat přihlašovací údaje pro webové stránky a ukládat šifrované zabezpečené poznámky. Tyto nástroje jsou také cenné, protože uživatelům umožňují bezpečně sdílet přihlašovací údaje nebo poznámky s důvěryhodnými zaměstnanci nebo klienty.
Zde platí praktické rady a selský rozum. Ujistěte se, že vaši uživatelé vědí, že nemají slepě akceptovat všechna přístupová oprávnění požadovaná SaaS aplikací, stejně jako když telefonní aplikaci odepřete přístup k vašemu seznamu kontaktů nebo k vašim údajům o poloze ve výchozím nastavení. Pokud přístup k základnímu fungování nepotřebujete, vaším výchozím postojem by mělo být vždy odepřít přístup.
Následující doporučení vám a vaší firmě pomohou zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechna níže uvedená doporučení můžete získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Každé z těchto doporučení, s výjimkou kybernetického pojištění, je součástí produktů CyberHoot a virtuálních služeb Chief Information Security Officer. S CyberHoot můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se i nadále vzdělávejte přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích kybernetické bezpečnosti.
Zdroje:
Další čtení:
Přístup k SaaS aplikacím vytváří bezpečnostní obavy
Co je OAuth? Jak funguje Open Authorization Framework
Rizika a výzvy softwaru jako služby (SaaS)
Související podmínky:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.