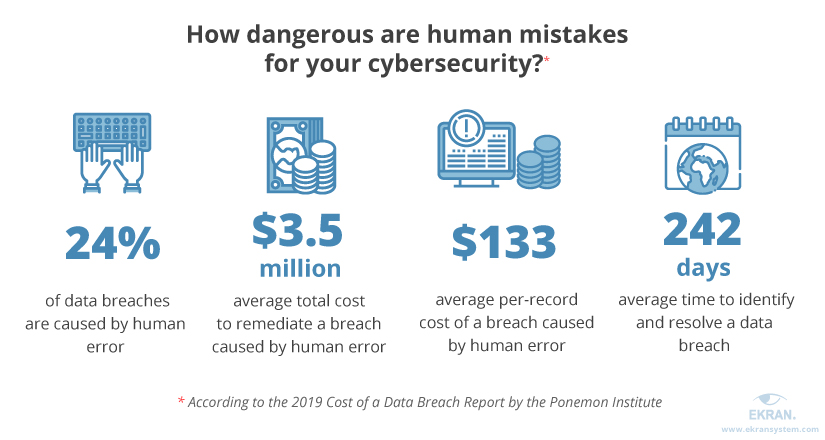
K náhodné hrozbě ze strany interních osob dochází, když jednání zaměstnance vede k poškození systému nebo sítě, ke ztrátě kritických nebo citlivých dat, nebo dokonce když ochotný zaměstnanec podrží dveře, aby se hacker mohl dostat do zabezpečené budovy. K těmto incidentům může dojít bez zlého úmyslu, takže jsou náhodné, ale i tak mohou být pro danou společnost velmi škodlivé.
Mezi příklady patří: zaměstnanec omylem smaže důležitý dokument; zaměstnanec se stane obětí phishingového útoku, při kterém se do firemní sítě zavede ransomware; a když zaměstnanec omylem sdílí s klientem nebo třetí stranou více informací, než je mu ze zákona povoleno.
Související pojmy: Prevence ztráty dat , Insider , Zlomyslná hrozba ze strany insiderů
Vzdělávejte své zaměstnance, že kybernetické incidenty způsobené hackery mimo společnost často nemohou být úspěšné bez chyby interního zaměstnance. Existují interní hrozby, které jsou jak náhodné, tak i zlomyslné povahy. Vzdělávání vašich zaměstnanců k ostražitosti při sledování vnitřních hrozeb nebo chyb je klíčovou součástí programu zvyšování povědomí o kybernetické bezpečnosti vaší malé a střední firmy.
Veškeré hrozby namířené proti vaší společnosti, ať už se jedná o nespokojeného zaměstnance nebo jednoduše o zaměstnance, který není řádně proškolený, mohou vést k velmi škodlivým následkům. Zde je několik tipů pro prevenci, které sníží riziko, že k tomu dojde:
Existují i další kroky, které lze podniknout, ale výše uvedené čtyři představují dobrý výchozí bod pro majitele malých a středních podniků k vybudování silného programu kybernetické bezpečnosti. S povědomím přichází i lepší zabezpečení.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Vzpomínám si na rané dny...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohoto týdne má...
Více informací
Čas od času se objeví nějaký malware s dostatečně chytrým trikem, který donutí bezpečnostní výzkumníky se zastavit a...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

