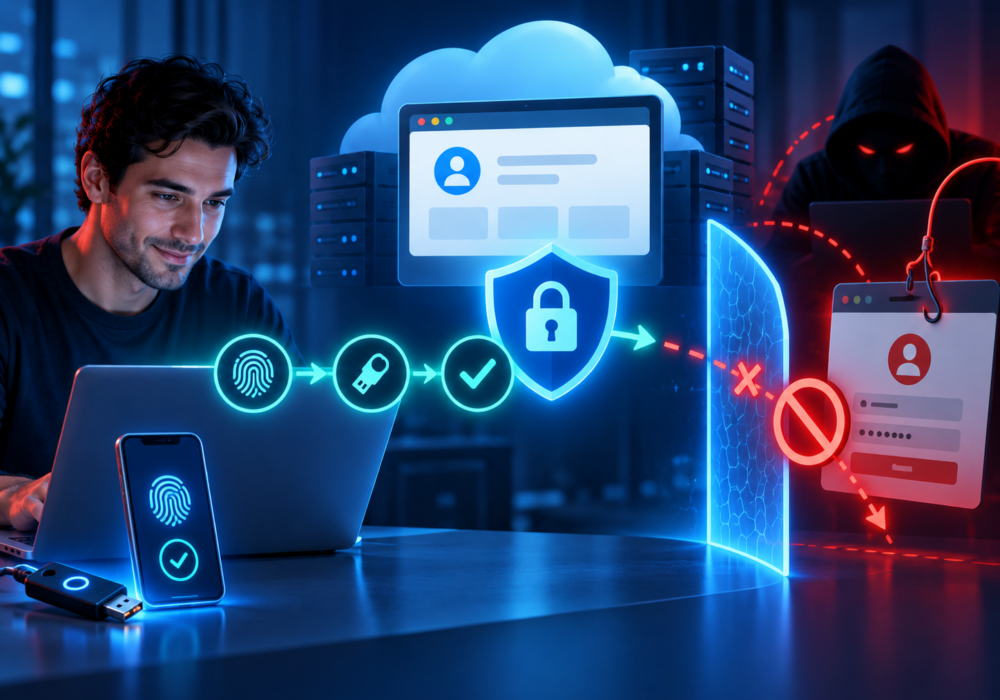
Vícefaktorové ověřování odolné proti phishingu je ověřování navržené tak, aby zabránilo úspěšnému použití přihlašovacích údajů na webových stránkách ovládaných útočníkem.
Tradiční metody vícefaktorové autentizace (MFA), jako jsou SMS kódy, jednorázová hesla a jednoduchá push notifikace, poskytují cennou ochranu, ale sofistikovaní útočníci se stále mohou pokusit tyto ověřovací faktory ukrást nebo předat.
Ověřování odolné proti phishingu využívá kryptografické techniky, které propojují proces ověřování s legitimní webovou stránkou nebo službou.
Široce používanými příklady jsou ověřování založené na FIDO a WebAuthn.
To znamená, že i když je uživatel oklamán a navštíví přesvědčivou falešnou přihlašovací stránku, nelze autentizační údaje jednoduše zadat nebo přehrát na webu útočníka.
Malé a střední podniky by měly považovat vícefaktorovou autentizaci (MFA) odolnou vůči phishingu za dlouhodobý směr zabezpečení důležitých firemních účtů.
Organizace nemusí nutně migrovat všechny účty okamžitě. Zavedení založené na riziku může začít:
Přístupové klíče a bezpečnostní klíče FIDO mohou zajistit ověřování odolné proti phishingu a zároveň snížit závislost na heslech.
Poskytovatelé spravovaných služeb (MSP) by měli upřednostňovat vícefaktorovou autentizaci (MFA) odolnou proti phishingu pro své vlastní techniky a administrátory, protože ohrožení přihlašovacích údajů MSP může ovlivnit mnoho klientů.
Mohou také pomoci zákazníkům s plánováním migrací ze slabších metod ověřování na přístupové klíče, bezpečnostní klíče FIDO a další moderní možnosti.
Poskytovatelé spravovaných služeb (MSP) by měli při kontrole vyspělosti zabezpečení klientů, požadavků na kybernetické pojištění, vzdáleného přístupu a kontrol privilegovaného přístupu zvážit sílu ověřování.
Ne všechny MFA poskytují stejnou úroveň ochrany.
Vícefaktorová autentizace (MFA) je důležitá, ale organizace by se měly zaměřit na ověřování, které v první řadě zabrání tomu, aby přihlašovací údaje fungovaly na nesprávném webu.
Další čtení:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informací
Většina phishingových testů vašim zaměstnancům lže. Tento vás nejdříve pozdraví! HootPhis lidem hned na začátku říká: toto je...
Více informací
Závažnost: KRITICKÁ (CVSS 9.2) | Vydáno: 22. října 2026 Dne 21. října byly v PHP odhaleny dvě kritické chyby...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.