Obchodní e-mailový kompromis (BEC)

25. května 2021 | Cybrary Obchodní e-mailový kompromis (BEC)

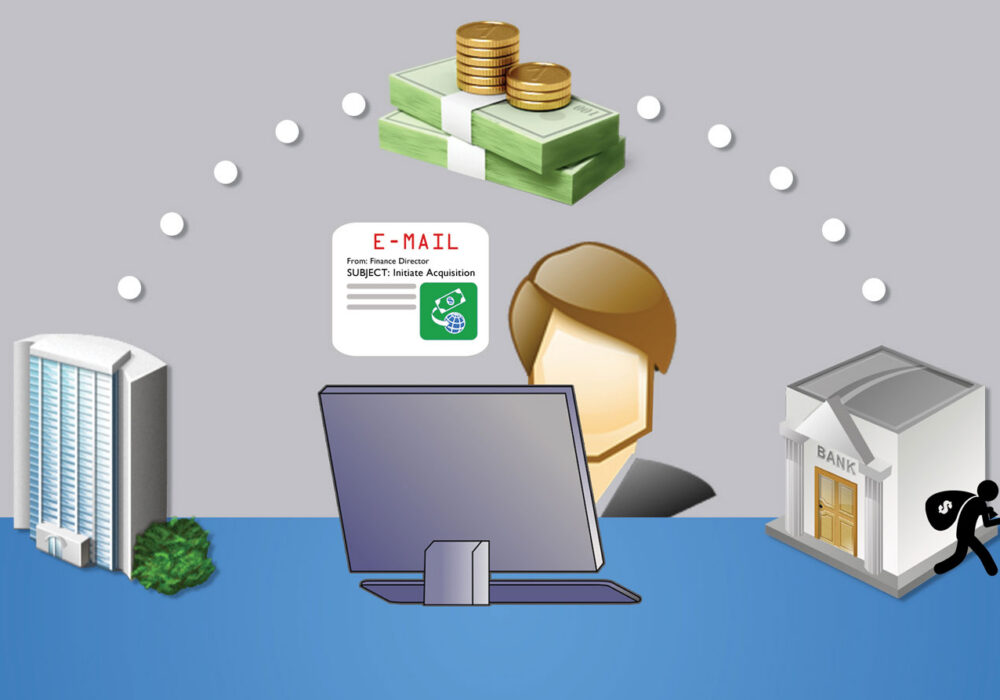
Kompromitace firemního e-mailu (BEC) nastává, když hacker vloupá do e-mailového účtu, často ve finančním oddělení společnosti, a ovládne ho. Toho se často dosahuje phishingovým útokem , který vede ke krádeži přihlašovacích údajů, jak je popsáno v článku CyberHoot s názvem „ Domino útok“ . Přihlašovací údaje jsou ukradeny, když oběť klikne na podvodný phishingový e-mailový odkaz nebo otevře falešnou fakturu. Tím se oběť dostane na škodlivý, ale věrohodný web, který je identický s webovými stránkami skutečného dodavatele a který uživatele vyzve k zadání e-mailu a hesla. Útoky BEC často pocházejí od někoho, koho váš finanční ředitel již zná, což znamená, že odesílatelská e-mailová adresa je ve skutečnosti správná a očekávaná. Obvykle se ukáže, že e-mail druhého finančního pracovníka byl kompromitován hackery, kteří se nyní zaměřují na vaše finanční manažery. Domino kostky tak nadále padají společnost po společnosti.

Jakmile se hacker dostane do e-mailového účtu finančního ředitele, pročte si jeho finanční e-maily a hledá bankovní transakce. Útočí v pravý okamžik a přesměruje běžný bankovní převod s podvodnými pokyny k převodu přímo do vaší e-mailové konverzace. Úspěch těchto podvodů spočívá výhradně v tom, že obě strany nikdy neověřují nové pokyny k převodu mimo e-mail, například telefonicky. Nepotvrzení všech změn pokynů k převodu telefonicky nebo osobně má za následek, že se každý rok na hackerské účty po celém světě převádějí miliardy dolarů. Tyto podvodně převedené finanční prostředky se jen zřídka získají zpět. Mezi příklady skutečných případů, které uvádí FBI, patří:

  • Dodavatel, se kterým vaše společnost pravidelně jedná, zasílá fakturu s aktualizovanou poštovní adresou.
  • Generální ředitelka firmy požádá svou asistentku, aby nakoupila desítky dárkových karet, které by rozeslala jako odměny zaměstnancům. Požádá je o sériová čísla, aby je mohla ihned odeslat e-mailem.
  • Kupující nemovitosti obdrží od své titulní společnosti zprávu s pokyny, jak provést bankovní převod zálohy.

Co to znamená pro malé a střední podniky?

FBI a CyberHoot doporučují „ zavést program zvyšování povědomí a školení “, který pomůže vaší firmě být informovaná o těchto útocích a zároveň na ně připravená. Naštěstí s řešením Business Email Compromise jsou přípravy relativně jednoduché. Jediným nejlepším opatřením, které můžete podniknout, je zkontrolovat a zdokumentovat váš proces bankovního převodu (WTP). Pro WTP CyberHoot doporučuje:

  • VŠECHNY změny v pokynech k zapojení musí být potvrzeny mimo e-mail, nejlépe telefonicky, přes Zoom nebo poštou.
  • Se všemi stranami si stanovte přesné pokyny k zapojení.
  • Nevytáčejte telefonní číslo uvedené v (potenciálně) podvodném e-mailu, abyste si ověřili nové pokyny k zapojení. Toto telefonní číslo je pravděpodobně také falešné.
    • Vyhledejte si telefonní číslo kontaktu z důvěryhodného zdroje (např. z jeho webových stránek) a zavolejte si ho pro ověření a ověření.

Kromě zavedení účinného procesu bankovních převodů doporučuje CyberHoot také podniknout následující kroky:

  • Školte zaměstnance, jak je rozpoznat a jak se jim vyhnout phishingové útokyZaveďte systém pro řízení vzdělávání, jako je CyberHoot, abyste zaměstnancům poskytli dovednosti, které potřebují k větší sebedůvěrě, produktivitě a bezpečí.
  • Otestujte zaměstnance s Phishing útoky k procvičování. Testování phishingu od CyberHootu umožňuje firmám testovat zaměstnance pomocí věrohodných phishingových útoků a ty, kteří neuspějí, zařadit do nápravného phishingového školení.
  • Kromě vaší WTP (ochoty předávat peníze) řiďte zaměstnance pomocí zásad a postupů. Potřebujete heslo minimálně zásady, zásady přijatelného užívání, zásady nakládání s informacemi a písemný program bezpečnosti informací (WISP).
  • Nasaďte kritické technologie kybernetické bezpečnosti, včetně dvoufaktorová autentizace na všech kritických účtech. Povolte filtrování spamu v e-mailech, ověřte zálohy, nasaďte ochranu DNS, antivirus, a Anti-Malware na všech vašich koncových bodech.
  • V moderní éře práce z domova se ujistěte, že spravujete osobní zařízení připojující se k vaší síti ověřením jejich zabezpečení (patching, antivirus, DNS ochrany atd.) nebo úplný zákaz jejich používání.
  • Pokud jste ještě neměli posouzení rizik třetí stranou v posledních 2 letech, měli byste ho mít už teď. Zavedení rámce pro řízení rizik ve vaší organizaci je zásadní pro řešení nejzávažnějších rizik s vaším omezeným časem a penězi.
  • Koupit Kybernetické pojištění aby vás ochránilo v případě katastrofického selhání. Kybernetické pojištění se neliší od pojištění auta, požáru, povodně nebo životního pojištění. Je tu pro vás, když ho nejvíce potřebujete.

Chcete-li se dozvědět více o kompromitování firemních e-mailů, podívejte se na toto krátké tříminutové výukové video:

Zdroje: 

TrendMicro

FBI.Government

Další čtení:

FBI zastavila hackery z BEC

Jaká byla nejdražší kyberzločin v roce 2020?

Související podmínky:

Phishing

Spear phishing

Lov velryb

Zjistěte, jak může CyberHoot zabezpečit vaši firmu.


Naplánujte si ukázku

Nejnovější Blogy

Zůstaňte v obraze s nejnovějšími informacemi bezpečnostní informace

Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Instalační programy falešného softwaru vypínají službu Windows Update

Instalační programy falešného softwaru vypínají službu Windows Update

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Vzpomínám si na rané dny...

Více informací

Když vám „podpora Apple“ zavolá zpět, zavěste

Když vám „podpora Apple“ zavolá zpět, zavěste

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohoto týdne má...

Více informací

Seznamte se s Manic: Malware pro Android s rafinovaným zálohovacím plánem

Seznamte se s Manic: Malware pro Android s rafinovaným zálohovacím plánem

Čas od času se objeví nějaký malware s dostatečně chytrým trikem, který donutí bezpečnostní výzkumníky se zastavit a...

Více informací