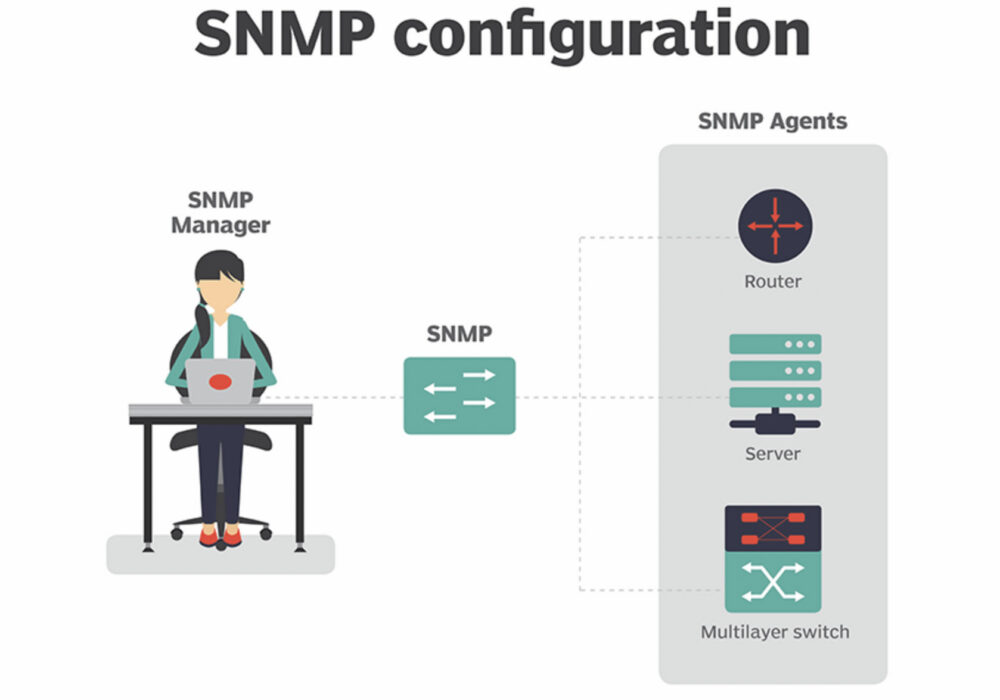
Protokol SNMP (Simple Network Management Protocol) je protokol aplikační vrstvy pro monitorování a správu síťových zařízení v místní síti (LAN) nebo rozlehlé síti (WAN) . Účelem protokolu SNMP je poskytnout síťovým zařízením, jako jsou routery, servery a tiskárny, společný jazyk pro sdílení informací v rámci systému správy sítě (NMS).
Architektura klient-server protokolu SNMP má následující tři komponenty:
Správce SNMP funguje jako klient, agent SNMP funguje jako server a MIB funguje jako databáze serveru. Když správce SNMP položí agentovi otázku, agent použije MIB k poskytnutí odpovědi.
Protokol SNMP je tak populární, že většina síťových zařízení je dodávána s předinstalovanými agenty SNMP. Aby však správci sítě mohli protokol používat, musí nejprve změnit výchozí nastavení konfigurace svých síťových zařízení, aby agenti SNMP mohli komunikovat se systémem správy sítě.
SNMP je součástí původní sady internetových protokolů (IP) , jak ji definovala skupina Internet Engineering Task Force (IETF). Existuje několik verzí protokolu SNMP. Nejnovější verze, SNMPv3, obsahuje bezpečnostní mechanismy pro ověřování , šifrování a řízení přístupu.
Malé a střední podniky by měly na nastavení protokolu SNMP spolupracovat se svými IT specialisty, pokud je to možné. Protokol SNMP může vaší organizaci pomoci získat důležité informace o vašich sítích, jako jsou změny konfigurace, informace o stavu a automatická upozornění na některé formy škodlivé aktivity. Váš IT tým by vám s nastavením měl být schopen pomoci.
Další doporučení pro kybernetickou bezpečnost
Kromě toho vám a vaší firmě pomohou tato níže uvedená doporučení zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechna níže uvedená doporučení můžete získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Všechna tato doporučení jsou součástí produktu CyberHoot nebo služeb vCISO od CyberHoot. S CyberHootem můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se můžete i nadále vzdělávat přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích v oblasti kybernetické bezpečnosti.
Zdroje:
Další čtení:
Ministerstvo spravedlnosti obviňuje ruské státní zaměstnance z útoků na energetický sektor
NSA naléhá na firmy, aby zavedly systém nulové důvěry v oblasti síťové bezpečnosti
Související podmínky:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Vzpomínám si na rané dny...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohoto týdne má...
Více informací
Čas od času se objeví nějaký malware s dostatečně chytrým trikem, který donutí bezpečnostní výzkumníky se zastavit a...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.