K útoku typu Buffer Overflow (přetečení vyrovnávací paměti) dochází, když se program pokusí zaplnit blok paměti (paměťovou vyrovnávací paměť) větším množstvím dat, než kolik se do vyrovnávací paměti vejde. Vyrovnávací paměti jsou v podstatě oblasti úložiště, které dočasně uchovávají data během jejich přenosu z jednoho místa na druhé.
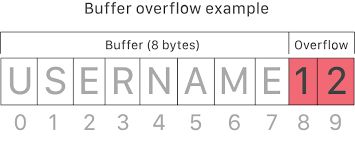
Když hacker odešle škodlivé vstupy do zranitelné aplikace, může ji donutit spustit škodlivý kód, aby převzal kontrolu nad počítačem nebo způsobil jeho havárii. Zranitelnosti typu přetečení vyrovnávací paměti jsou známé tím, že jsou způsobeny chybami programátora, které je snadné pochopit, ale mnohem obtížnější se jim vyhnout a chránit se před nimi.
Útočníci zneužívají problémy s přetečením vyrovnávací paměti přepsáním paměti aplikace, změnou cesty spuštění programu a spuštěním odezvy, která poškozuje soubory nebo zpřístupňuje citlivé informace. Útočník může například zavést další kód a odeslat aplikaci nové instrukce, aby získal privilegovaný přístup k vašemu IT systému.
Zdroj: NetSparker , Imperva
Další čtení:
Související podmínky:
Prevence přetečení vyrovnávací paměti se týká v první řadě firem vyvíjejících software. Proškolte vývojáře v 10 nejčastějších chybách v kódování podle OWASP, abyste jim pomohli pochopit důležitost kontrol hranic a validace vstupů v kódu, který píší. Většina řešení pro statické skenování kódu na trhu testuje validaci vstupů a upozorní vás, pokud ji nemáte správně nastavenou. Vždy začleňte statické a dynamické skenování kódu do svého životního cyklu vývoje softwaru.
U firem, které se nezabývají vývojem, je třeba věnovat pozornost zranitelnostem, které mohou být odhaleny v softwaru COTS, který si zakoupíte a používáte ve své firmě. Někdy se mohou vyskytnout zranitelnosti způsobující přetečení vyrovnávací paměti, které mohou vést k ohrožení vašich výpočetních systémů. Vždy sledujte bezpečnostní doporučení svých dodavatelů a včas instalujte záplaty, abyste zajistili, že vaše softwarové prostředí bude bezpečné a chráněné před těmito a mnoha dalšími zranitelnostmi.
Útokům na přetečení vyrovnávací paměti lze snadno zabránit, ať už v kódu jiných uživatelů nebo ve vašem vlastním. Věnujte tomu pozornost a vyhněte se nákladné chybě.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informací
Většina phishingových testů vašim zaměstnancům lže. Tento vás nejdříve pozdraví! HootPhis lidem hned na začátku říká: toto je...
Více informací
Závažnost: KRITICKÁ (CVSS 9.2) | Vydáno: 22. října 2026 Dne 21. října byly v PHP odhaleny dvě kritické chyby...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.