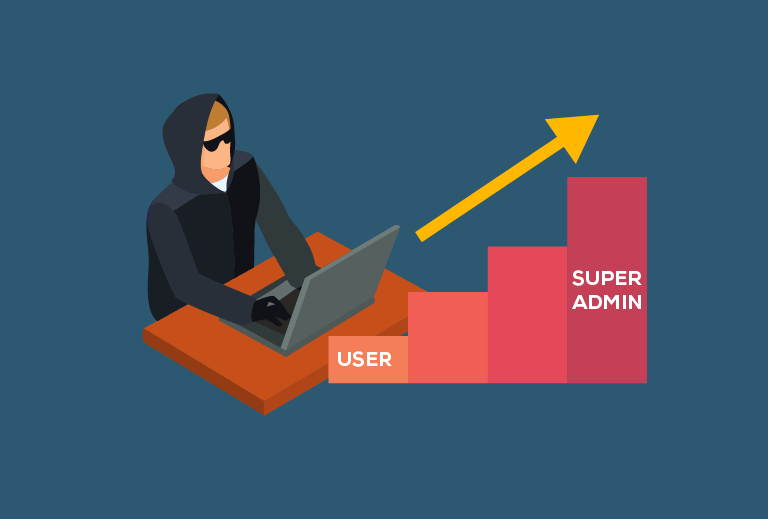
Útoky s eskalací oprávnění nastávají, když útočníci získají přístup ke zvýšeným (administrátorským) právům nebo privilegiím nad rámec běžného neprivilegovaného uživatele. Eskalace oprávnění postupně zvyšuje přístup hackera k počítačovému systému zneužíváním inherentních bezpečnostních zranitelností. Na základě strategie a cíle útoku se dělí na horizontální a vertikální útoky s eskalací oprávnění. Útoky s eskalací oprávnění mohou mít také obecné cíle, jako je celý systém nebo síť, ale útok může být také cílenější, například na konkrétního uživatele nebo konkrétní aplikaci.
Horizontální eskalace oprávnění zahrnuje získání přístupu k uživatelskému účtu a zvýšení oprávnění na tomto účtu. Tento typ eskalace oprávnění je obvykle náročnější, protože obecně vyžaduje lepší pochopení zranitelností systému a větší využití hackerských nástrojů. Útočníci často používají phishingové kampaně k provedení prvního kroku k získání přístupu k účtu.
Pro zvýšení oprávnění v horizontální eskalaci oprávnění je k dispozici několik možností. Zneužití zranitelností operačního systému (OS) je jednou z nejoblíbenějších možností pro získání přístupu na úrovni root s použitím prostého neprivilegovaného uživatelského účtu k přístupu nebo vyvolání zneužití pro tento typ útoku horizontální eskalace oprávnění.
K vertikální eskalaci oprávnění dochází, když útočníci získají přímý přístup k účtu, který již má oprávnění potřebná k dosažení svého cíle. Tento typ eskalace oprávnění je snazší provést, protože nevyžaduje žádné další kroky. V tomto případě se útok zaměřuje na identifikaci účtu s potřebnými oprávněními a získání přístupu k tomuto účtu. Vícefaktorové ověřování může být klíčovou obranou proti útokům s vertikální eskalací oprávnění založeným na krádeži a zneužití účtu nebo přihlašovacích údajů.
Malé a střední podniky musí přijmout proaktivní opatření na ochranu před hackery a náhodnými nebo škodlivými vnitřními hrozbami ve vaší společnosti.
Zavedení principu nejnižších oprávnění odebráním administrátorských práv každému zaměstnanci je zásadním krokem. Může znamenat rozdíl mezi závažným incidentem kompromitace ransomware a žádným incidentem.
Pokud je zaměstnanec podveden hackerem ke stažení a spuštění malwaru na svém počítači, absence administrátorských práv by měla zabránit instalaci malwaru. Tento nedostatek oprávnění pro lokální počítačový systém by mohl malwaru zabránit v šifrování souborů daného uživatele i souborů, ke kterým má přístup na síťových souborových serverech.
Dalším důležitým ochranným opatřením je zavedení silných procesů správy záplat a zranitelností. Pravidelně (alespoň měsíčně) automaticky aktualizujte neopravené systémy a aplikace. Můžete nasadit cloudové řešení pro správu záplat, které automaticky aktualizuje software, kdykoli a kdekoli je to potřeba. Většina poskytovatelů spravovaných služeb využívá k opravám svých spravovaných systémů jedno ze tří velkých řešení pro vzdálené monitorování a správu (RMM) ( Connectwise , Datto a Kaseya ). Tato řešení RMM také poskytují monitorování a vzdálený přístup kromě testovaných a ověřených služeb oprav pro své klienty.
Samostatná řešení pro správu záplat pro společnosti, které nepoužívají výše zmíněná řešení RMM, zahrnují ManageEngine , Automox a Mosyle.
Kromě toho vám a vaší firmě pomohou tato níže uvedená doporučení zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechna níže uvedená doporučení můžete získat najmutím služeb vCISO od společnosti CyberHoot.
Všechna tato doporučení jsou součástí produktu CyberHoot nebo služeb vCISO od CyberHoot. S CyberHootem můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se můžete i nadále vzdělávat přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích v oblasti kybernetické bezpečnosti.
Zdroje:
Související podmínky:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohoto týdne má...
Více informací
Čas od času se objeví nějaký malware s dostatečně chytrým trikem, který donutí bezpečnostní výzkumníky se zastavit a...
Více informací
Autor: Craig Taylor Nemůžu navštívit kavárnu, zahrát si golf, přátelsky si popovídat s...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

