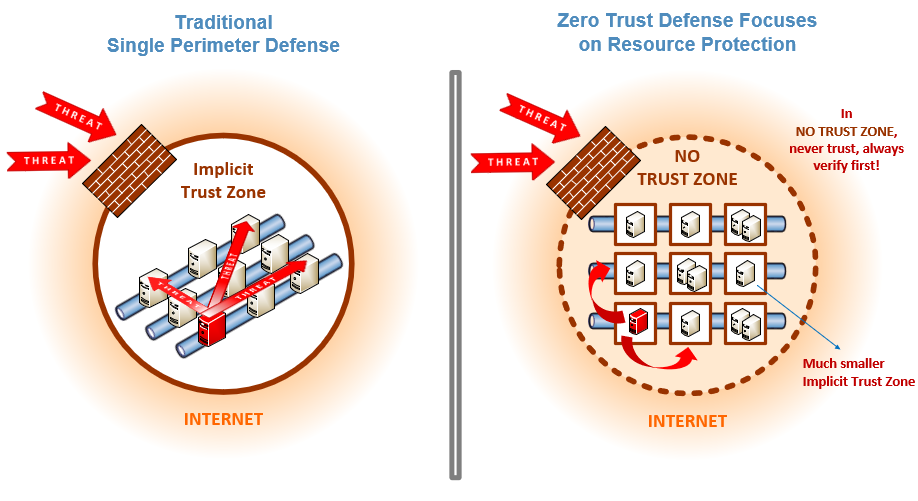
Zero Trust je bezpečnostní strategie zaměřená na přesvědčení, že organizace by neměly automaticky důvěřovat ničemu uvnitř ani vně svého perimetru, a místo toho musí před udělením přístupu ověřit vše, co se pokouší připojit k jejich systémům. Zero Trust je založen na principu „nikdy nedůvěřuj, vždy ověřuj“. Je navržen tak, aby chránil moderní digitální prostředí využitím segmentace sítě, prevencí laterálního pohybu, poskytováním prevence hrozeb na 7. vrstvě a vynucováním detailní kontroly přístupu uživatelů.
Model nulové důvěry v informační bezpečnosti se zbavuje staré strategie „hradu a příkopu“, která se organizace zaměřovala na ochranu svých perimetrů, přičemž předpokládala, že vše, co je již uvnitř, nepředstavuje hrozbu. Mnoho odborníků tvrdí, že přístup hradu a příkopu nefunguje. Hra o trůny to opakovaně dokázala; každý, kdo by se dostal za zdi hradu, by vás mohl a zabil. V našem světě k nejškodlivějším únikům dat docházelo, když hackeři získali přístup dovnitř firemních firewallů a byli schopni se bez odporu pohybovat interními systémy.
Odborníci tvrdí, že řada IT firem již mnoho aspektů nulové důvěry zavádí. Často mají zavedeno dvoufaktorové ověřování , správu přístupu k identitám (IAM) a „ nejmenší oprávnění “.
Doporučuje se používat proaktivní přístup nulové důvěry (nikdy nedůvěřovat/vždy ověřovat). Model nulové důvěry v oblasti informační bezpečnosti se zbavuje staré strategie „hradu a příkopu“, která organizace zaměřovala na ochranu svých perimetrů, přičemž předpokládala, že vše, co je již uvnitř, nepředstavuje hrozbu. Odborníci tvrdí, že přístup hradu a příkopu nefunguje. Hra o trůny to opakovaně dokázala; každý, kdo by se dostal za zdi hradu, by vás mohl a i zabil. V našem světě k nejškodlivějším únikům dat docházelo, když hackeři získali přístup dovnitř firemních firewallů a poté se mohli bez většího odporu pohybovat interními systémy.
Odborníci tvrdí, že řada IT firem již mnoho aspektů nulové důvěry zavádí. Často mají zavedeno dvoufaktorové ověřování , správu přístupu k identitám (IAM) a „ nejmenší oprávnění “.
Model Zero Trust je pro malé a střední podniky obtížný, ale nezbytný. Při jeho využívání jsou sítě segmentovány, často na základě dělby práce. Malé a střední podniky by měly zavést dvoufaktorové ověřování, silnou ochranu identity a správy přístupu (IAM) a měly by se vždy snažit dodržovat principy nejnižších oprávnění pro přístup ke kritickým a citlivým datům.
Kromě těchto ochranných opatření CyberHoot také doporučuje malým a středním podnikům, aby podnikly následující kroky k zabezpečení svého podnikání. Tato opatření poskytují velkou hodnotu za vynaložené náklady a čas (zejména pokud jsou poskytována prostřednictvím CyberHootu).
Většina těchto doporučení je zabudována do CyberHootu. S CyberHootem můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se i nadále vzdělávejte přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích v oblasti kybernetické bezpečnosti.
Zdroje:
Další čtení:
Výkonné nařízení o kybernetické bezpečnosti z května 2021 (architektura nulové důvěry)
DISA vydává architekturu nulové důvěry pro obranu
Související podmínky:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informací
Většina phishingových testů vašim zaměstnancům lže. Tento vás nejdříve pozdraví! HootPhis lidem hned na začátku říká: toto je...
Více informací
Závažnost: KRITICKÁ (CVSS 9.2) | Vydáno: 22. října 2026 Dne 21. října byly v PHP odhaleny dvě kritické chyby...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

