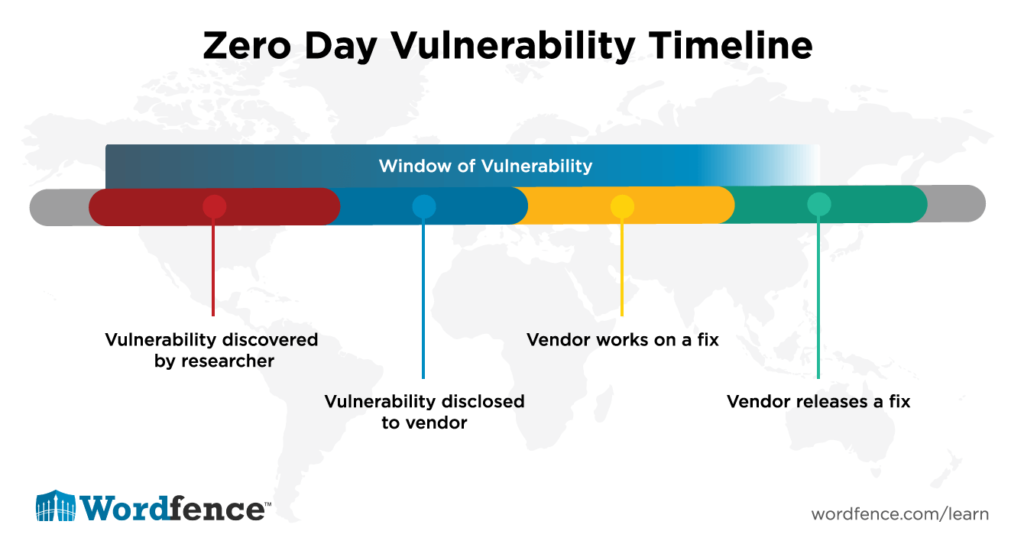
Zranitelnost typu „zero -day“ je bezpečnostní chyba, která není známa dodavateli softwaru ani firmě, u které se nachází, a pro tuto zranitelnost dosud nebyla vydána oprava . Termín „zero-day“ označuje skutečnost, že vývojáři měli zero-day na opravu bezpečnostní chyby, která byla nedávno nalezena v jejich softwaru nebo hardwaru. K „útoku nulového dne“ dochází, když hackeři zneužijí zranitelnost, která dosud není opravena (možná ani neznána) vývojáři hardwaru nebo softwaru. Toto zneužití umožňuje hackerům proniknout do systému prostřednictvím softwarové nebo hardwarové „zero-day“ zranitelnosti.
V červenci 2014 společnost Google zahájila „Iniciativu Zero Day“, což byl program sestávající z bezpečnostních analytiků z Googlu, kteří měli za úkol najít zranitelnosti typu Zero Day. Tento tým se nazývá „Projekt Zero“. Výzkumníci Projektu Zero nacházejí zranitelnosti v hardwarových a softwarových řešeních a hlásí tato zjištění výrobci produktu. Spolupracují na opravě bezpečnostní chyby a po zaplnění díry veřejně vydávají záplaty.
Projekt Zero je podobný programu Bug Bounty , což je nabídka nabízená mnoha webovými stránkami, organizacemi a vývojáři softwaru, kde jednotlivci mohou získat uznání a peněžní odměnu za nahlášení chyb nebo zranitelností v produktech nabízených dodavateli.
Související pojmy: Programy odměn za chyby , Zodpovědné zveřejňování informací , Zranitelnost
Související četby:
Hackeři zneužívají plugin Zero-Day ve WordPressu k vytváření falešných administrátorských účtů
Únik dat ve společnosti Mitsubishi Electric způsobený zranitelností zero-day v antivirovém softwaru
Zdroje:
„Seznamte se s ‚Projektem Zero‘, tajným týmem hackerů společnosti Google, kteří loví chyby“
Způsob, jakým jako firma reagujete na zranitelnosti typu zero-day, závisí na tom, zda si hardware (HW) nebo software (SW) vyvíjíte sami, nebo zda využíváte hardware a software jiných společností.
Pro firmy, které nevyvíjejí HW ani SW, stačí mít zavedenou politiku a proces správy upozornění na zranitelnosti, které se budou vypořádávat s bezpečnostními zranitelnostmi oznámenými pro HW a SW, který spotřebováváte. Tento proces definuje, jak rychle musíte opravovat své zařízení s ohledem na kritickost nebo velikost rizika, kterému čelíte. U rizik, která představují úplné narušení vašich sítí, kde je k dispozici exploit kód a máte porty a protokoly s připojením k internetu pro napadené služby, vaše politika bude uvádět – zastavte vše ostatní a opravte ihned. Vzhledem k nástupu a rychlosti nástrojů umělé inteligence pro zero-day detekci zapněte automatické opravování. Čekání vede k narušení bezpečnosti, protože umělá inteligence dokáže zpětně analyzovat nové kritické opravy během minut a hodin. Aktualizujte své procesy VAMP tak, aby to bylo možné, i za cenu prostojů. Podle našeho názoru je mnohem lepší zažít výpadky z důvodu prostojů než samotné narušení bezpečnosti.
Nový přístup: Pro firmy vyvíjející hardware nebo software je nutné najít a použít nástroj pro zero-day detekci s využitím umělé inteligence. Nezveřejňovat kód dokud neopravíte chyby ve vašem hardwaru a softwaru způsobené umělou inteligencí.
Starý přístup: Pro firmy vyvíjející HW nebo SW, Do svých vývojových procesů byste měli zabudovat program nebo proces odměn za chyby a zodpovědné zveřejňování chyb. Na svých webových stránkách uveďte, jak hlásit kritické chyby ve vašem softwaru a jak je správně hlásit.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.