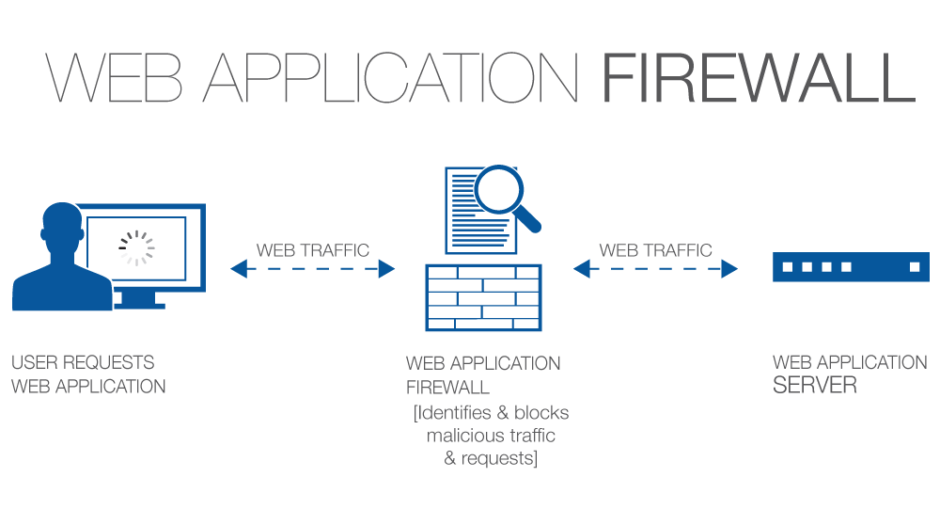
Firewall webových aplikací (WAF) se používá k ochraně webových aplikací filtrováním a monitorováním HTTP provozu mezi webovou aplikací a internetem. Obvykle chrání webové aplikace před útoky, jako je mimo jiné cross-site forgery, cross-site scripting (XSS), inkluze souborů a SQL injection. Tato metoda obrany není navržena tak, aby zastavila každou formu útoku. Stejně jako u většiny obranných opatření je k vytvoření silné obrany proti řadě útočných vektorů zapotřebí více než jeden obranný systém.
Pokud máte nainstalován webový aplikační firewall, je vložen před webovou aplikaci, kde vytváří štít mezi webovou aplikací a internetem. Účelem WAF je filtrovat škodlivý provoz a vpouštět bezpečný provoz.
Zdroj: Cloudflare
Další četba: Zabezpečení webových aplikací bez organizačního odporu
Související pojmy: Proxy aplikace , Firewall , Reverzní proxy
Pokud si ho můžete dovolit, pak ano, měli byste implementovat webový aplikační firewall. Mějte na paměti, že WAFy potřebují vidět nešifrovaný provoz, takže budete potřebovat další zařízení k dešifrování SSL provozu a následnému průchodu HTTP provozu přes váš WAF, než bude přesměrován na váš webový server. WAFy webům značně komplikují a nejsou pro slabé povahy. Podle některých bezpečnostních expertů je však použití webového aplikačního firewallu nejlepší praxí pro ochranu vašeho webu a webové aplikace před různými útoky hackerů. WAF funguje jako proxy a monitoruje provoz přicházející a odcházející z vašeho webu, aby se zajistilo, že hackeři nebudou mít přístup k chráněnému obsahu na vašem webu, nebo co je horší, nedostanou se na váš web prostřednictvím speciálně vytvořených útočných paketů. WAF navíc chrání zranitelnosti vašeho webu, kterých si vaši vývojáři možná nevšimli. Hackeři se stále více zaměřují na malé a střední podniky, protože si uvědomují, že mnoha malým a středním podnikům chybí základní opatření kybernetické bezpečnosti. V reakci na to musí majitelé malých a středních podniků převzít kontrolu nad svými weby a zvýšit jejich celkovou bezpečnost. Poznámka pro malé a střední podniky: pokud zpracováváte kreditní karty přímo ve své webové aplikaci, aniž byste je předali třetí straně ke zpracování, jste povinni nasadit řešení WAF pro shodu s PCI/DSS.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

