Zabezpečte své podnikání s CyberHootem ještě dnes!!!
Zaregistrujte se teď
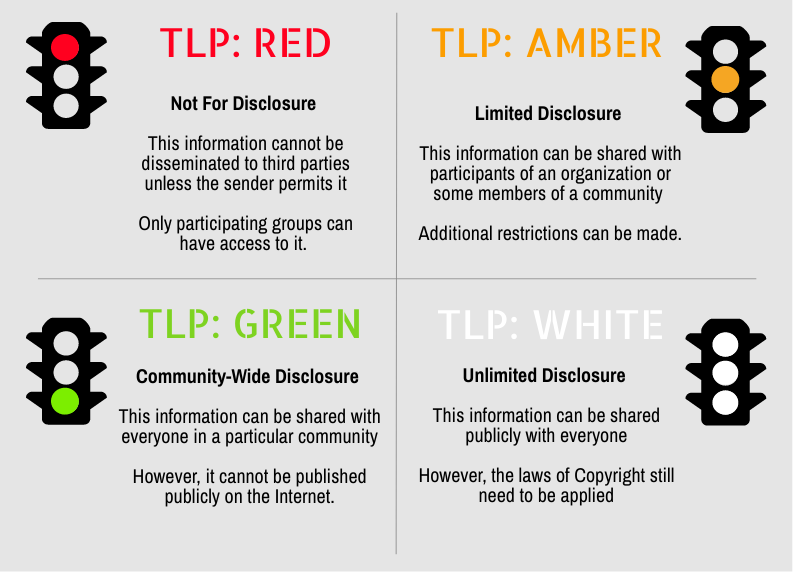
Protokol semaforu (TLP) je sada označení využívajících čtyři barvy (ČERVENÁ, ORANŽOVÁ, ZELENÁ a BÍLÁ), které zajišťují sdílení citlivých informací se správným publikem.
Základní koncept spočívá v tom, aby původce signalizoval, jak široce chce, aby jeho informace k šíření za hranice bezprostředního příjemce. Je navržen tak, aby zlepšil tok informací mezi jednotlivci, organizacínebo komunity kontrolovaným a důvěryhodným způsobem. Je důležité, aby každý, kdo pracuje s komunikací označenou protokolem TLP, rozuměl pravidlům protokolu a dodržoval je. Pouze tehdy lze nastolit důvěru a realizovat výhody sdílení informací. TLP je založen na konceptu, kdy původce označuje informace jednou ze čtyř barev, aby označil, co dále... šíření případné, může je provést příjemce. Pokud je požadováno širší šíření, musí se příjemce poradit s původcem.
ČERVENÁ – osobní pouze pro jmenované příjemce
Například v kontextu schůze jsou informace RED omezeny na osoby přítomné na schůzi. Distribuce informací RED bude obvykle probíhat prostřednictvím definovaného seznamu a za extrémních okolností mohou být předány pouze ústně nebo osobně.
AMBER – omezená distribuce
Příjemce může sdílet informace AMBER s ostatními v rámci své organizace, ale pouze na základě „…“musím vědět'základ. Lze očekávat, že původce specifikuje zamýšlené limity tohoto sdílení.
ZELENÁ – pro celou komunitu
Informace v této kategorii mohou být široce šířeny v rámci určité komunity. Tyto informace však nesmí být publikovány ani veřejně zveřejněny na internetu, ani vydány mimo komunitu.
BÍLÁ – neomezená
V souladu se standardními pravidly autorských práv mohou být informace WHITE šířeny volně a bez omezení.
Co to znamená pro malé a střední podniky nebo poskytovatele spravovaných služeb (MSP)?
Všechny malé a střední podniky (SMB) a poskytovatelé spravovaných služeb (MSP) by měli mít nějaký proces nakládání s informacemi (Information Handling Process, IHP), který koncovým uživatelům pomůže správně nakládat se všemi různými typy informací. V rámci procesu nakládání s informacemi byste měli mít nějaký proces podobný protokolu Semafor, který lidem říká, co s informacemi mohou nebo nemohou dělat. kritická (červená nebo oranžová),citlivá (zelená), nebo dokonce obecné (neomezené nebo bílé) informace. Pokud chcete začít s IHP, využijte služeb vCISO od CyberHoot a nechte si vytvořit plán kybernetické bezpečnosti pro vaši firmu spolu s dalšími zásadami a procesy kybernetické bezpečnosti.
Minimální základní doporučení CyberHootu pro kybernetickou bezpečnost
Následující doporučení vám a vaší firmě pomohou zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechny níže uvedené návrhy lze získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Říďte zaměstnance pomocí zásad a postupů. Potřebujete minimálně zásady pro hesla, zásady pro přijatelné použití, zásady pro nakládání s informacemi a písemný program zabezpečení informací (WISP).
Školte zaměstnance, jak je rozpoznat a jak se jim vyhnout phishingové útokyZaveďte systém pro řízení vzdělávání, jako je CyberHoot, abyste zaměstnancům poskytli dovednosti, které potřebují k větší sebedůvěrě, produktivitě a bezpečí.
Otestujte zaměstnance phishingovými útoky pro procvičení. Phishingové testování od CyberHootu umožňuje firmám otestovat zaměstnance věrohodnými phishingovými útoky a ty, kteří neuspějí, zařadit do nápravného phishingového školení.
Nasaďte kritické technologie kybernetické bezpečnosti, včetně dvoufaktorová autentizace na všech kritických účtech. Povolte filtrování spamu v e-mailech, ověřte zálohy a nasaďte ochranu DNS. antivirusa antimalwarovou ochranu na všech vašich koncových bodech.
V moderní éře práce z domova se ujistěte, že spravujete osobní zařízení připojující se k vaší síti ověřením jejich zabezpečení (záplaty, antivirový program, ochrana DNS) nebo jejich používání zcela zakážete.
Pokud jste v posledních 2 letech neprovedli posouzení rizik třetí stranou, měli byste ho provést nyní. Zavedení rámce pro řízení rizik ve vaší organizaci je zásadní pro řešení nejzávažnějších rizik s vaším omezeným časem a penězi.
Pořiďte si kybernetické pojištění, které vás ochrání v případě katastrofického selhání. Kybernetické pojištění se neliší od pojištění auta, požáru, povodně nebo životního pojištění. Je tu pro vás, když ho nejvíce potřebujete.
Každé z těchto doporučení, s výjimkou kybernetického pojištění, je součástí produktu CyberHoot a virtuálních služeb Chief Information Security Officer. S CyberHootem můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k našim službám ještě dnes. Minimálně se pokračujte ve vzdělávání registrací k odběru našeho měsíčního Zpravodaje o kybernetické bezpečnosti abyste byli informováni o aktuálních aktualizacích kybernetické bezpečnosti.
Chcete-li se dozvědět více o protokolu Traffic Light Protocol (TLP), podívejte se na toto krátké video:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „Zasílejte mi newslettery.
Nejnovější Blogy
Zůstaňte v obraze s nejnovějšími informacemi bezpečnostní informace
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.