Virus SQL Slammer (předzvěst budoucnosti)

12. února 2020 | Cybrary Virus SQL Slammer (předzvěst budoucnosti)

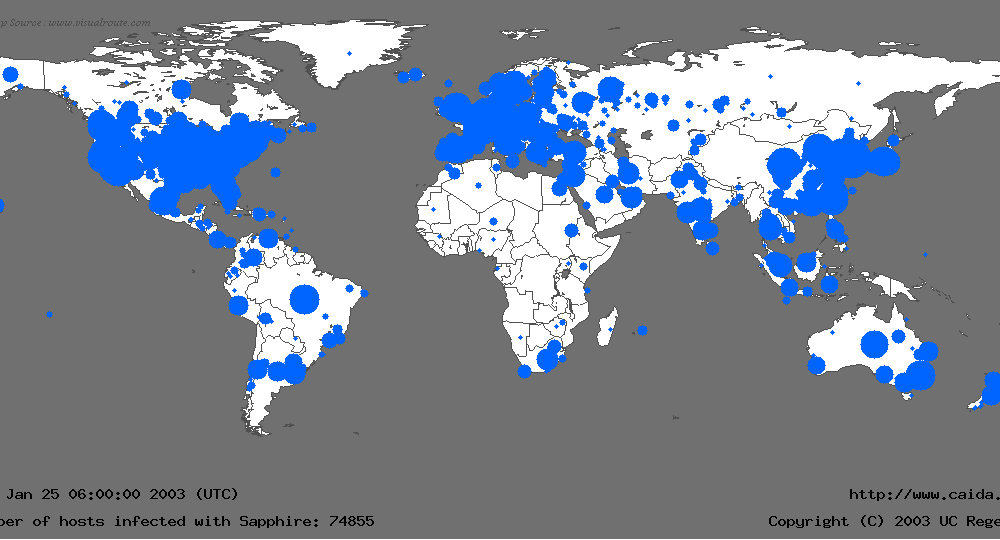
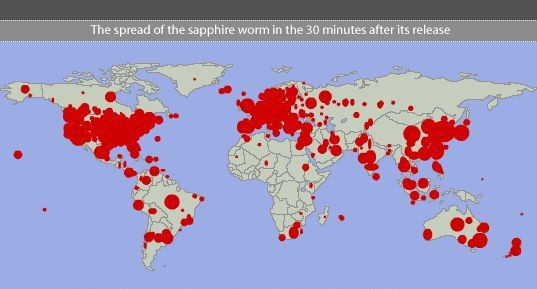
SQL Slammer Spread 30 min

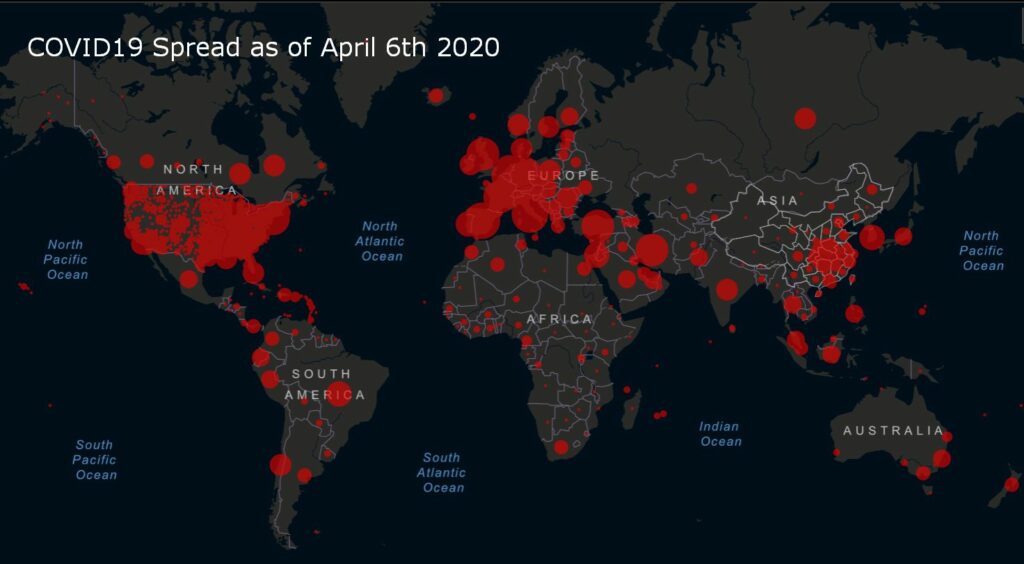
Šíření koronaviru 90+ dní

Virus SQL Slammer, známý také jako Sapphire Virus, je malware ve formě červa , který v roce 2003 způsobil odmítnutí služby (Denial of Service) na mnoha internetových hostitelích, způsobil tisíce výpadků sítě a dokonce dramaticky zpomalil internetový provoz! Červ se rychle šířil a během deseti minut infikoval většinu ze svých 75 000 obětí. Tento červ zneužil zranitelnost v serveru SQL Server od společnosti Microsoft.

Podobnosti mezi počítačovými a biologickými viry?

Sociální izolace je řešením pro rok 2020, jak zploštit křivku koronavirových infekcí. V roce 2003 vyžadovalo zabránění šíření SQL Slammeru izolaci sítě (blokování TCP 1434 – komunikačního portu SQL). Jak však dokládá mapa podobná COVIDu z roku 2003, kvůli rychlosti počítačových infekcí nemohla být izolace sítě zavedena dostatečně rychle, aby se zastavilo šíření SQL Slammeru. Zda se svět naučil dostatečně rychle zavést sociální izolaci a zpomalit a zastavit šíření COVID-19, se teprve uvidí.

Související témata : Virus ILOVEYOU , Upozornění ohledně koronaviru

Zdroj: Studie státu Severní Karolína

CO TO PRO MĚ ZNAMENÁ JAKO PRO VLASTNÍKA MALÉ A ŘEDNÍ FIRMY?

Červ SQL Slammer stojí firmy odhadem 750 milionů až přes 1 miliardu dolarů na škodách. V tomto případě se rizikům dalo snadno předejít, pokud by si tyto společnosti nainstalovaly záplaty na své systémy. Proto se jako majitel firmy ujistěte, že program kybernetické bezpečnosti vaší společnosti zahrnuje následující ochrany:

  1. Opravte si ve svých systémech kritické zranitelnosti. Tento červ dokázal napadnout pouze počítače, které nebyly opraveny déle než 6 měsíců!
  2. Izolujte své kritické systémy pomocí segmentace sítě a izolace portů. SQL Slammer napadl tolik sítí, protože TCP 1434 byl mezi sítěmi zbytečně otevřený. Kdyby byl port uzavřen nebo izolován, tento virus by se nešířil.
  3. Proškolte své zaměstnance pomocí robustního programu pro zvyšování povědomí o kybernetické bezpečnosti. Naučte je, jak rozpoznat a vyhnout se phishingovým útokům prostřednictvím e-mailů, sociálnímu inženýrství a dalším metodám hackerských útoků.
  4. Říďte své zaměstnance minimálně zásadami, jako je nakládání s informacemi, přijatelné používání počítačů a hesla.
  5. Nechte si ve vaší společnosti provést posouzení rizik, abyste pochopili potenciální hrozby a zranitelnosti, kterým čelíte. Poté na základě svého rozpočtu vytvořte plán nápravných opatření, abyste začali snižovat rizika na přijatelnou úroveň.
  6. Náhodně testujte své zaměstnance phishingovými útoky, abyste se ujistili, že této hrozbě věnují pozornost.
  7. Zajistěte, abyste měli zavedenou technickou ochranu, která vás ochrání v případě, že selže vaše školení a správa. Antivirus, filtrování spamu, odebrání administrátorských práv k vašim počítačům s Windows a nasazení Správce hesel.

Těchto sedm opatření představuje strategie kybernetické bezpečnosti zaměřené na hloubkovou obranu, které snižují vaše riziko.

Chcete-li se dozvědět více o viru SQL Slammer, podívejte se na toto krátké video:

https://www.youtube.com/watch?v=HH2_m4BqJZo

Zabezpečte své podnikání s CyberHootem ještě dnes!!!


Zaregistrujte se teď

Nejnovější Blogy

Zůstaňte v obraze s nejnovějšími informacemi bezpečnostní informace

Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Corp MDM: Falešná pracovní aplikace, která chtěla číst vaše textové zprávy

Corp MDM: Falešná pracovní aplikace, která chtěla číst vaše textové zprávy

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...

Více informací

Falešné pomocné programy ChatGPT šíří malware. Zde je návod, jak je odhalit.

Falešné pomocné programy ChatGPT šíří malware. Zde je návod, jak je odhalit.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...

Více informací

Phishing s OAuth Consent: Chraňte svá oprávnění, nejen heslo

Phishing s OAuth Consent: Chraňte svá oprávnění, nejen heslo

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...

Více informací