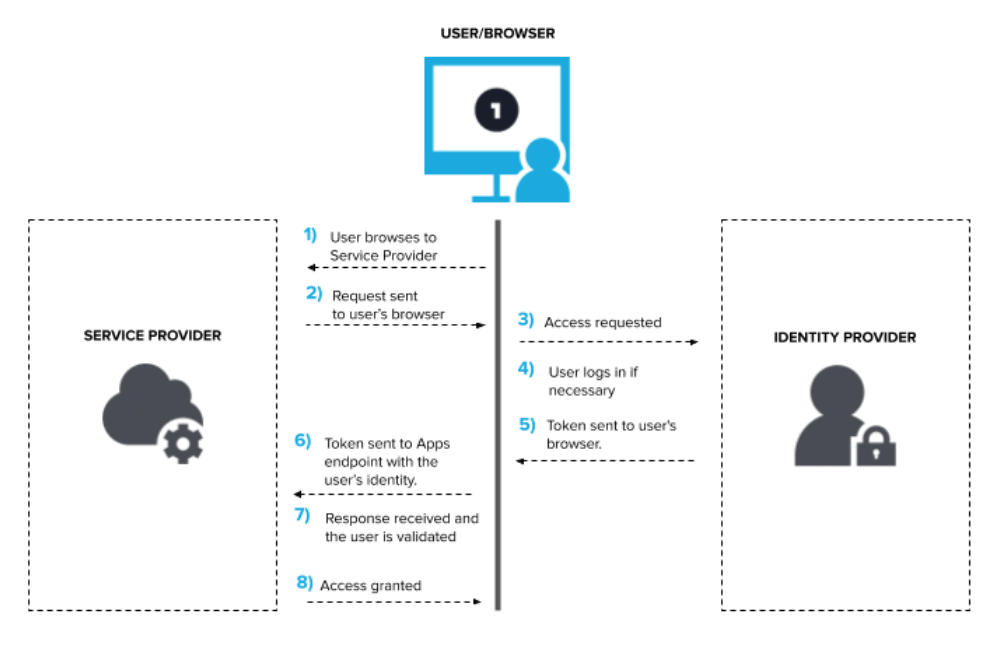
Jednotné přihlášení (SSO) je metoda ověřování , která umožňuje uživatelům bezpečně se ověřovat ve více aplikacích a na webových stránkách pomocí pouze jedné sady přihlašovacích údajů. SSO funguje na základě vztahů ( dvoufaktorové ověřování ) nastavených mezi aplikací a ověřovatelem, jako je LastPass nebo Google Authenticator. Tento vztah důvěryhodnosti je často založen na certifikátu, který si ověřovatel vyměňuje s poskytovatelem služeb. Tento certifikát lze použít k podepsání identifikačních údajů odesílaných z ověřovatele poskytovateli služeb, aby poskytovatel služeb věděl, že pocházejí z důvěryhodného zdroje. V SSO mají tyto identifikační údaje podobu tokenů, které obsahují identifikační bity informací o uživateli, jako je e-mailová adresa uživatele nebo uživatelské jméno.
Zdroj: OneLogin
Další čtení: Jak funguje jednotné přihlašování
Související pojmy: Dvoufaktorové ověřování , Správce hesel
Jednotné přihlašování (SSO) je nástroj, který by malé a střední podniky měly zvážit, aby jim pomohl s ověřováním a správou uživatelů ve vaší organizaci. Podívejte se na náš článek o dvoufaktorovém ověřování a zjistěte, co CyberHoot doporučuje ohledně silného ověřování uživatelů. Jakékoli řešení SSO, které použijete, musí také podporovat vícefaktorové ověřování, aby se správně zabezpečili uživatelé a jejich účty.
Jednotné přihlašování (SSO) je skvělé řešení nejen pro zjednodušení ověřování v jakékoli organizaci, ale také pro udržování aktuálnosti seznamů registrovaných uživatelů a hlavní databáze aktivních a neaktivních uživatelů. Správa velkého počtu online řešení Software-as-a-Service může být náročný úkol. Jednotné přihlašování (SSO) však může výrazně zjednodušit práci se správou těchto řešení a zároveň zjednodušit počet hesel, která si uživatelé musí pamatovat pro přístup k řešením. Je to skutečně výhoda pro všechny a něco, co je v každé společnosti důrazně doporučováno.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.