Dotazník sebehodnocení (SAQ) se nejčastěji používá v oblasti standardů PCI-DSS (Payment Card Industry Data Security Standard) k určení, zda obchodník nebo poskytovatel služeb splňuje standardy PCI-DSS. Existuje 8 různých typů SAQ, každý pro jiný typ organizací, které zpracovávají informace PCI. Těchto 8 různých typů naleznete níže:
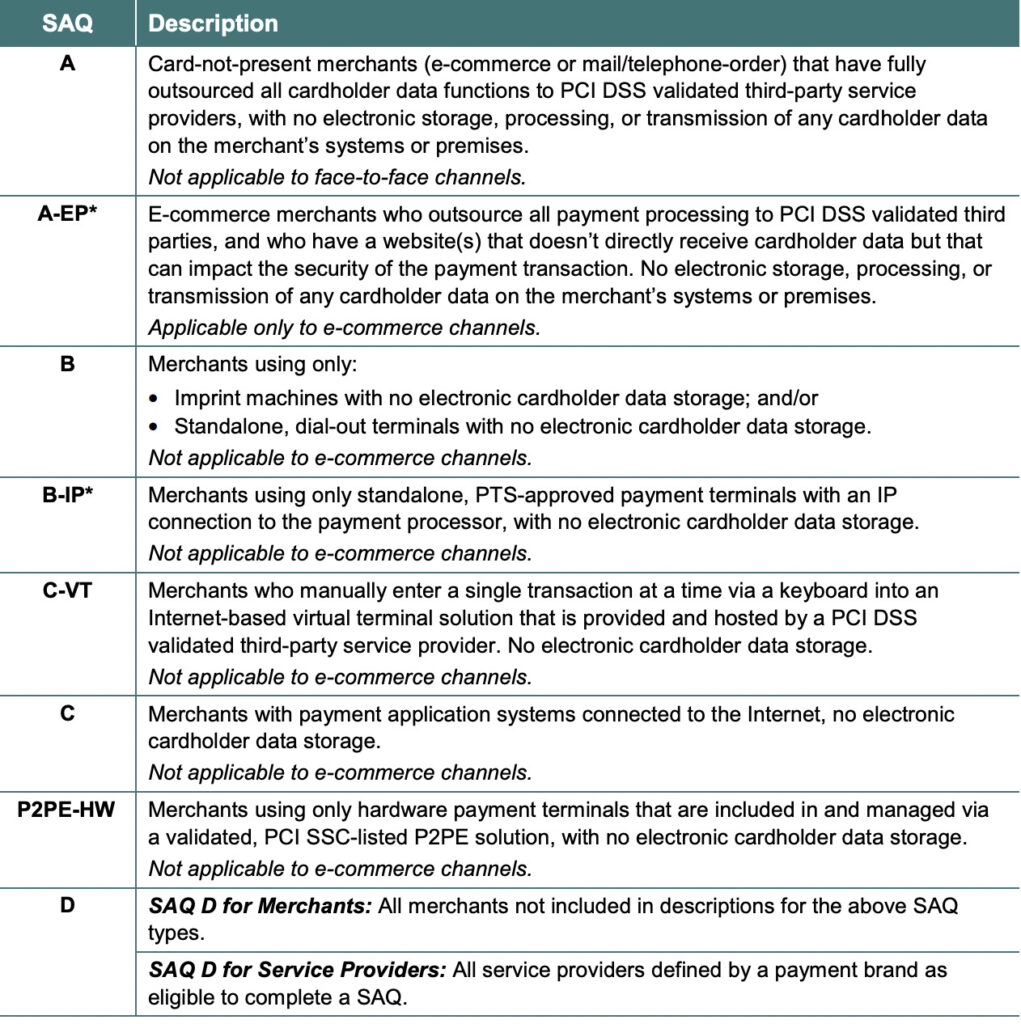
Způsob, jakým zpracováváte kreditní karty a nakládáte s údaji o držitelích karet, určuje, který dotazník SAQ musí vaše firma vyplnit. Pokud například nemáte prodejnu a všechny vaše produkty se prodávají online prostřednictvím třetí strany, pravděpodobně splňujete podmínky pro dotazník SAQ A nebo SAQ A-EP. Pokud máte prodejnu, která zpracovává kreditní karty přes internet a také ukládáte údaje o kreditních kartách zákazníků, pravděpodobně jste obchodníkem s dotazníkem SAQ D.
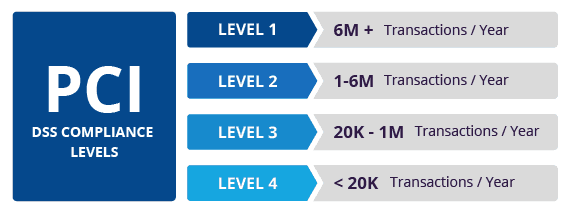
Kromě vyplnění dotazníku SAQ pro splnění požadavků na shodu s PCI existuje sekundární metrika, kterou by malé a střední podniky měly zvážit – a to objemy transakcí. PCI-DSS má také rozsahy objemů transakcí, které určují, zda si můžete provést vlastní posouzení (pod 20 000 transakcí kreditní kartou ročně) a zda si musíte najmout externího QSA (kvalifikovaného bezpečnostního hodnotitele) v případě úrovně shody 2 nebo 1, aby provedl audit vaší společnosti.
Dotazník SAQ neboli sebehodnocení není jen plánem k dosažení souladu s předpisy, ale také plánem k lepší kybernetické bezpečnosti. Vyplnění dotazníku PCI SAQ je jedním z nejlepších způsobů, jak se ujistit, že vám neuniknou žádné bezpečnostní požadavky pro podnikání. Obchodníci navíc nechtějí spolupracovat s nezabezpečenými podniky, takže obvykle vyžadují, aby každý obchodník poskytl dotazník PCI SAQ jako doklad o zabezpečení platby. Pokud vaše organizace pracuje s daty PCI, pak jste pravděpodobně dotazník SAQ vyplnili nebo potřebujete vyplnit. Viz tabulka výše, která ukazuje, který dotazník SAQ je pro vaši firmu použitelný. Vyplnění dotazníku SAQ vám pomůže určit, co byste měli dělat, ale níže uvedené informace vám pomohou ještě více zlepšit hygienu kybernetické bezpečnosti.
Další doporučení pro kybernetickou bezpečnost
Kromě toho vám a vaší firmě pomohou tato níže uvedená doporučení zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechna níže uvedená doporučení můžete získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Všechna tato doporučení jsou součástí produktu CyberHoot nebo služeb vCISO od CyberHoot. S CyberHootem můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se můžete i nadále vzdělávat přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích v oblasti kybernetické bezpečnosti.
Zdroje:
Další čtení:
Poskytovatelé spravovaných služeb by měli vyžadovat posouzení rizik
Související podmínky:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.