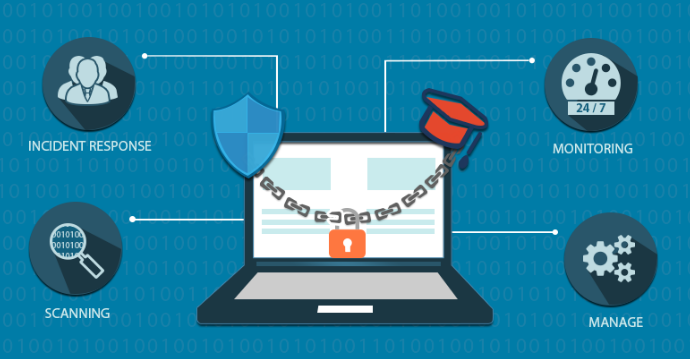
Bezpečnostoperace označuje akce, které probíhají v rámci Bezpečnostního operačního centra (Security Operations Center). Ti v Bezpečnostním operačním centru se zabývají každodenním monitorováním přístupu k systémovým prostředkům a jejich zabezpečením.
Co by měl můj malý nebo střední podnik dělat?
Pokud vlastníte firmu, musíte dělat tyto základní věci pro ochranu svých citlivých informací:
Říďte zaměstnance pomocí zásad a postupů. Potřebujete minimálně zásady pro hesla, zásady pro přijatelné použití, zásady pro nakládání s informacemi a písemný program zabezpečení informací (WISP).
Školte zaměstnance, jak je rozpoznat a jak se jim vyhnout phishingové útokyZaveďte systém pro řízení vzdělávání, jako je CyberHoot, abyste zaměstnancům poskytli dovednosti, které potřebují k větší sebedůvěrě, produktivitě a bezpečí.
Otestujte zaměstnance phishingovými útoky pro procvičení. Phishingové testování od CyberHootu umožňuje firmám otestovat zaměstnance věrohodnými phishingovými útoky a ty, kteří neuspějí, zařadit do nápravného phishingového školení.
Nasaďte kritické technologie kybernetické bezpečnosti, včetně dvoufaktorová autentizace na všech kritických účtech. Povolte filtrování spamu v e-mailech, ověřte zálohy, nasaďte ochranu DNS, antivirusa antimalwarovou ochranu na všech vašich koncových bodech.
V moderní éře práce z domova se ujistěte, že spravujete osobní zařízení připojující se k vaší síti ověřením jejich zabezpečení (záplaty, antivirový program, ochrana DNS atd.) nebo jejich používání zcela zakážete.
Pokud jste v posledních 2 letech neprovedli posouzení rizik třetí stranou, měli byste ho provést nyní. Zavedení rámce pro řízení rizik ve vaší organizaci je zásadní pro řešení nejzávažnějších rizik s vaším omezeným časem a penězi.
Pořiďte si kybernetické pojištění, které vás ochrání v případě katastrofického selhání. Kybernetické pojištění se neliší od pojištění auta, požáru, povodně nebo životního pojištění. Je tu pro vás, když ho nejvíce potřebujete.
 Bezpečnost operace označuje akce, které probíhají v rámci Bezpečnostního operačního centra (Security Operations Center). Ti v Bezpečnostním operačním centru se zabývají každodenním monitorováním přístupu k systémovým prostředkům a jejich zabezpečením.