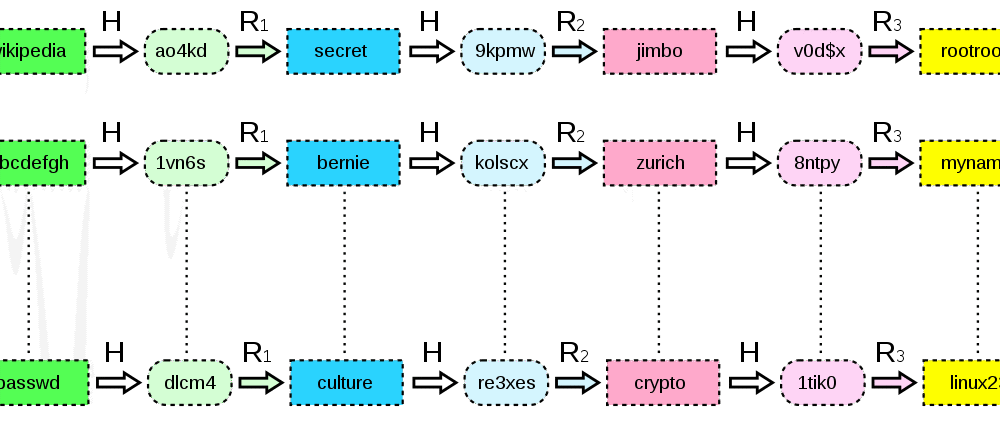
Duhová tabulka (Rainbow Table) byl zdroj používaný k hackování kryptografických hašovacích funkcí za účelem odhalení hesel v prostém textu pomocí předem vypočítané ověřovací databáze. Řešení duhových tabulek používají algoritmus k vyhledání informací potřebných k rychlému prolomení hashů hesel. Zatímco moderní algoritmy pro solení a hašování hesel do značné míry zneplatnily duhovou tabulku, existuje mnoho aplikací, které tyto snadno dostupné nástroje nepoužívají a místo toho se spoléhají na hesla s jedním hašem kvůli lenosti nebo nepozornosti k důležitým detailům.
Myšlenka použití duhových tabulek nebo jiných metod prolomení hashů pochází z použití hashů hesel v autentizačních databázích. Každý systém, který používá hesla k autentizaci, musí tato hesla ukládat v té či oné formě. V nejhorším případě vývojář aplikace ukládá hesla jako prostý text, což činí hesla všech registrovaných uživatelů extrémně zranitelnými vůči neoprávněnému přístupu hackerů nebo dokonce interních systémových administrátorů. I když je tato špatná praxe známá již desítky let, v online aplikacích je stále běžná.
Trochu, ale pravděpodobně zbytečná věc, kterou někteří programátoři dělají, je provedení jediného hashovacího výpočtu hesla. Existují běžné hashovací algoritmy, které převádějí hesla na to, co se může jevit jako náhodné řetězce znaků, ale ve skutečnosti se dají velmi snadno zpětně analyzovat pomocí duhové tabulky. Při autentizaci do systému se zadané heslo hashuje pomocí stejného algoritmu, jaký byl použit k uložení hesla do databáze hesel. Pokud se hash shodují, jste úspěšně autentizováni. Zde přichází na řadu duhová tabulka.
Duhová tabulka ukládá všechny jednosměrné hashové hodnoty hesel v prostém textu od 1 znaku do 7 nebo možná 8 znaků. (Uložení 8místné duhové tabulky pro jednoduchý hashovací algoritmus zabere až 32 petabajtů databázového prostoru!). Když hacker ukradne mezipaměť jednoduchých hashových hodnot hesel, může vyhledat hodnotu hashové hodnoty v duhové tabulce a najít heslo v prostém textu.
S příchodem solení hesel až do délky 32 znaků neexistují duhové tabulky, které by prováděly takové vyhledávání (Zdroj: Rainbow Tables are Dead ). A co je důležitější, mnoho standardních binárních souborů provádí iterativní hashování hesel. To znamená, že solené heslo je hashováno znovu a znovu, stanovený počet krát, a konečná hash hodnota, řekněme 764. hash původně soleného hesla, je uložena v databázi pro budoucí porovnání při autentizaci v aplikaci. Duhové tabulky nemohou tato hesla prolomit.
Když hackeři ukradnou mezipaměť hesel, mohou rychle zjistit, zda byla hesla N-krát „solena“ a „hashována“, a to pomocí duhové tabulky, která vyhledá 100 nejčastějších hesel. Pokud najdou shodu, mohou zpětně zjistit, zda byli programátoři líní a hesla nesolili ani iterativně nehashovali, případně obojí. Vývojáři příliš často tyto důležité kroky vynechávají, takže hackeři nyní získají vaše hesla zpětným inženýrstvím v jednoduché duhové tabulce.
Duhové tabulky jsou rychlý a efektivní způsob, jak prolomit nesolená a jednorázově hašovaná hesla. Pokud vyvíjíte aplikaci v malé a střední firmě, nezapomeňte se zeptat, jak jsou hesla uložena. Zeptejte se vývojáře, jak velký je jejich limit SALT (8 je málo, 32 znaků stačí) a poté se zeptejte, kolik iterací provedou s hesly, než uloží hašovanou hodnotu. LastPass provádí hašování hesel více než 100,000 1000krát s hlavním heslem. To může být pro vaši organizaci příliš mnoho, ale mělo by být zapotřebí několik stovek až tisíců.
Mezi běžné funkce pro solení a hašování patří: „ Argon2 , scrypt , bcrypt a PBKDF2 “.
Ať už děláte cokoli, berte to jako kritický požadavek při vývoji vaší aplikace. Pokud nemůžete do schématu hesel zabudovat SSO a potřebujete ukládat hash hesel, musíte databázi hesel „solit“ a iterativně hashovat pomocí nástrojů uvedených v tomto článku.
Zdroje:
Další čtení:
Jak zabezpečit svůj web před úniky dat
Šifrování, hašování a solení: jaký je mezi nimi rozdíl?
Související podmínky:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.