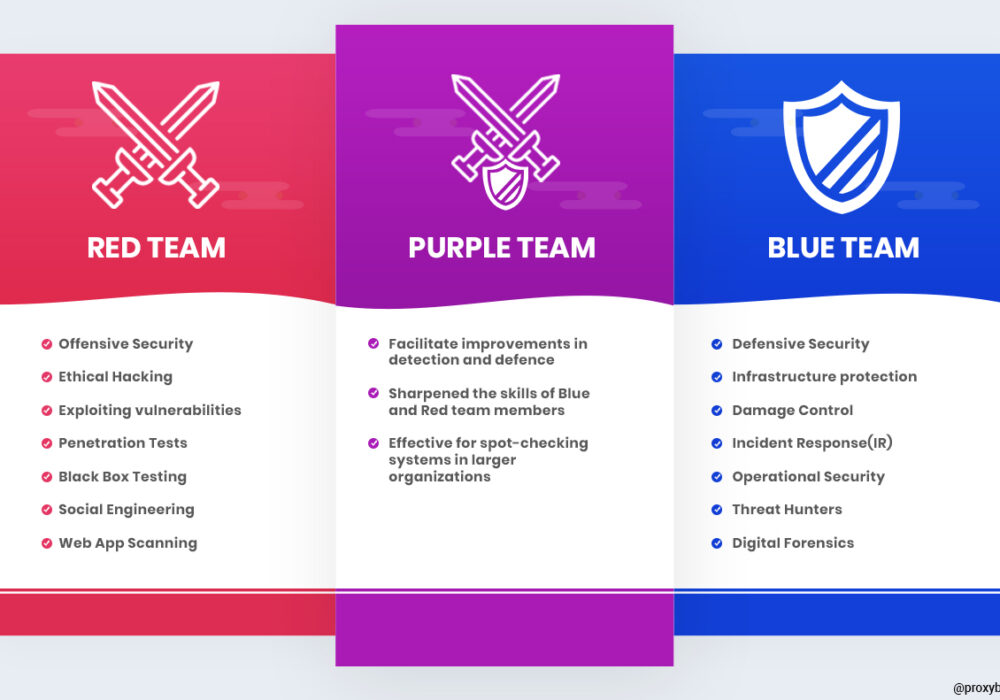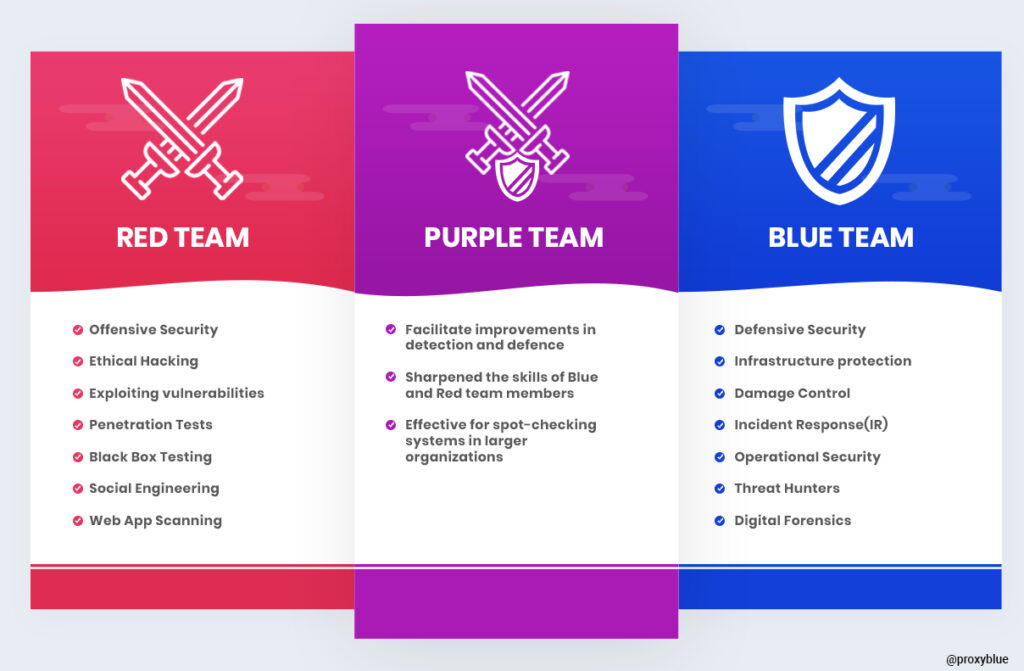
Fialový tým je skupina expertů na kybernetickou bezpečnost, kteří v rámci cvičení v oblasti kybernetické bezpečnosti přebírají roli modrého a červeného týmu s cílem poskytnout silnější a propracovanější bezpečnostní aktivitu, která testované organizaci poskytne realističtější a individuálnější záruku.
Sdílením zpravodajských dat mezi červeným a modrým týmem během procesu fialového týmování mohou organizace lépe porozumět taktikám, technikám a postupům (TTP) hackerů . Napodobováním těchto TTP prostřednictvím série cvičení červeného týmu má modrý tým možnost konfigurovat, ladit a vylepšovat svou detekční a reakční kapacitu. Vysoce zkušené červené a modré týmy mohou poskytovat fialové týmové akce, které organizacím umožňují měřit jejich detekční a reakční schopnosti způsobem, který je mnohem více v souladu s reálnými hrozbami.
Malé a střední podniky obvykle nepotřebují provádět cvičení Červeného, Modrého nebo Fialového týmu. Ta se často provádějí s většími společnostmi, které na tato cvičení mají značný rozpočet. Formou cvičení Červeného týmu je penetrační testování, které, jak možná víte, stojí minimálně 15 000 až 30 000 dolarů za vysoce kvalitní test. Pokud vaše společnost nemá značný rozpočet a kybernetickou vyspělost v mnoha dalších oblastech, které jsou klíčové pro váš program kybernetické bezpečnosti do hloubky, nemusí být taková cena za cvičení Červeného/Modrého/Fialového týmu pro vaši organizaci chytrá ani cenově dostupná. Vaše organizace však může udělat mnoho dalších věcí pro zlepšení své kybernetické bezpečnosti bez ochranných opatření, aniž by musela zruinovat rozpočet, jak je uvedeno níže. Další doporučení pro kybernetickou bezpečnost
Tato doporučení vám a vaší firmě pomohou zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechny níže uvedené návrhy můžete získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Všechna tato doporučení jsou součástí produktu CyberHoot nebo služeb vCISO od CyberHoot. S CyberHootem můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se můžete i nadále vzdělávat přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích v oblasti kybernetické bezpečnosti.
Zdroje:
Další čtení:
Červený tým VS. modrý tým v kybernetické bezpečnosti
Související podmínky:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.