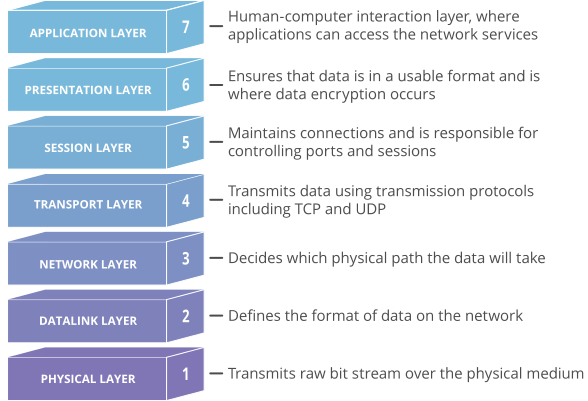
Model propojení otevřených systémů (OSI) je koncepční model vytvořený Mezinárodní organizací pro normalizaci , který umožňuje různým komunikačním systémům komunikovat pomocí standardních protokolů. Jednoduše řečeno, OSI poskytuje standard pro vzájemnou komunikaci různých počítačových systémů. Model OSI lze považovat za univerzální jazyk pro počítačové sítě. Je založen na konceptu rozdělení komunikačního systému do sedmi různých vrstev, přičemž každá z nich je naskládána na předchozí.
Každá vrstva modelu OSI zpracovává specifický úkol a komunikuje s vrstvami nad sebou i pod sebou. Model OSI je navržen tak, aby byl robustní, opravoval chyby a byl efektivní. Hackeři se však někdy pokoušejí prolomit jednotlivé komunikace na různých vrstvách modelu OSI. Často se o to pokoušejí pomocí DDoS útoků , které cílí na konkrétní vrstvy síťového připojení; útoky na aplikační vrstvě cílí na vrstvu 7 a útoky na protokolové vrstvě cílí na vrstvy 3 a 4.
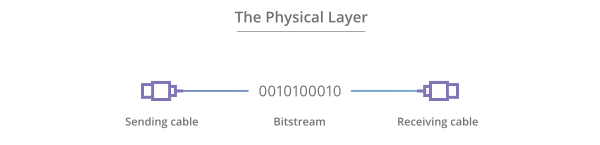
Nejnižší vrstva modelu OSI elektricky nebo opticky přenáší nezpracované nestrukturované datové bity přes síť z fyzické vrstvy odesílajícího zařízení do fyzické vrstvy přijímajícího zařízení. Může zahrnovat specifikace, jako je napětí, rozložení pinů, kabeláž a rádiové frekvence. Na fyzické vrstvě lze nalézt „fyzické“ zdroje, jako jsou síťové rozbočovače, kabeláž, opakovače, síťové adaptéry nebo modemy.
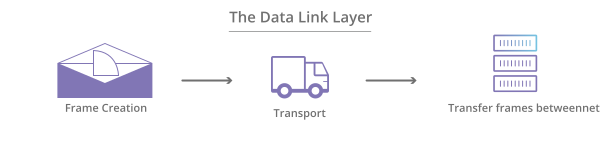
Na datové vrstvě se k přenosu dat mezi uzly používají přímo propojené uzly, kde jsou data zabalena do rámců pomocí MAC adres. Datová vrstva také opravuje chyby, ke kterým mohlo dojít na fyzické vrstvě.
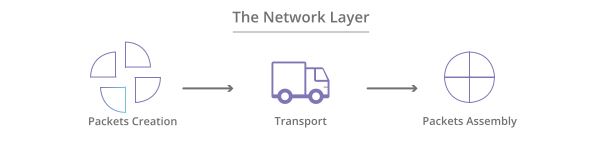
Síťová vrstva je zodpovědná za příjem rámců z datové vrstvy a jejich doručení do zamýšlených cílů na základě IP adres obsažených v rámci. Tato vrstva vyhledává cíl pomocí logických adres, jako je IP (internetový protokol). V této vrstvě jsou směrovače klíčovou součástí používanou ke směrování informací tam, kam je třeba mezi sítěmi přenášet.
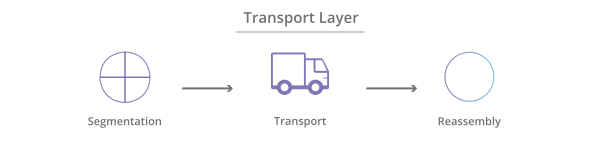
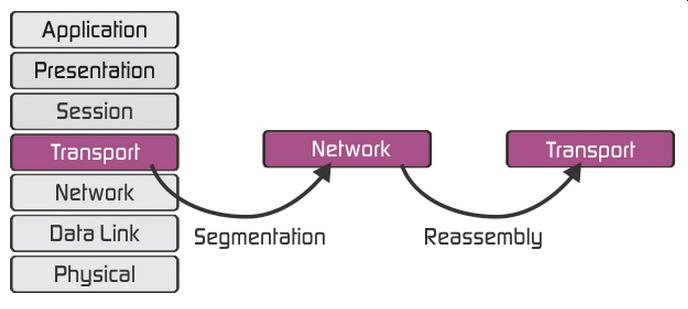
Transportní vrstva řídí doručování a kontrolu chyb datových paketů . Reguluje velikost, řazení a v konečném důsledku i přenos dat mezi systémy a hostiteli. Jedním z nejběžnějších příkladů transportní vrstvy je TCP neboli Transmission Control Protocol. Segmentace paketů probíhá na transportní vrstvě, aby se zajistilo efektivní doručování paketů, které není ani příliš velké (nadměrná kapacita), ani příliš malé (neefektivní).
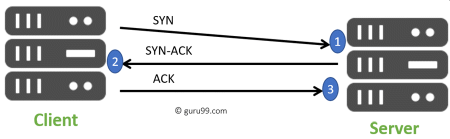
Relační vrstva řídí konverzace mezi různými počítači. Relace nebo spojení mezi počítači se nastavuje, spravuje a ukončuje na vrstvě 5. Služby relační vrstvy zahrnují také ověřování a opětovné připojení.
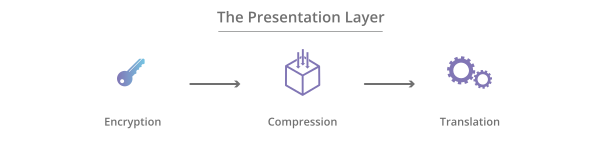
Prezentační vrstva formátuje nebo překládá data pro aplikační vrstvu na základě syntaxe nebo sémantiky, kterou aplikace akceptuje. Z tohoto důvodu se jí někdy také říká syntaktická vrstva. Tato vrstva zvládá také šifrování a dešifrování vyžadované aplikační vrstvou.
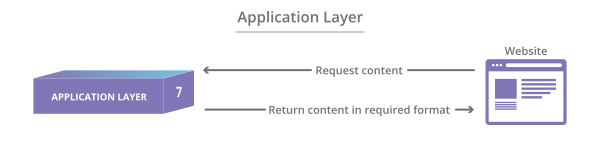
Na této vrstvě koncový uživatel i aplikační vrstva přímo interagují se softwarovou aplikací. Tato vrstva sleduje síťové služby poskytované aplikacím koncových uživatelů, jako je webový prohlížeč nebo Office 365. Aplikační vrstva identifikuje komunikační partnery, dostupnost zdrojů a synchronizuje komunikaci.
Je důležité, aby váš MSP nebo IT personál věděl, co je model OSI a jak nakládá s informacemi. Z bezpečnostního hlediska lze v rámci určitých vrstev, jako je vrstva 2 a vrstva 3, zavést další bezpečnostní opatření, včetně VLAN nebo PVLAN . Model OSI je však určen jako vodítko pro dodavatele a vývojáře technologií, aby produkty digitální komunikace a softwarové programy, které vytvářejí, mohly fungovat společně. Model OSI poskytuje jasný rámec, který popisuje funkce používaného síťového nebo telekomunikačního systému.
Další doporučení v oblasti kybernetické bezpečnostiNíže uvedená doporučení vám a vaší firmě pomohou zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechna níže uvedená doporučení můžete získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Všechna tato doporučení jsou součástí produktu CyberHoot nebo služeb vCISO od CyberHoot. S CyberHootem můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se můžete i nadále vzdělávat přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích v oblasti kybernetické bezpečnosti.
Zdroje:
Další čtení:
Zabezpečte svou firmu lidským firewallem
Související podmínky:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.