Průměrná doba odezvy (MTTR) je průměrná doba potřebná k návratu systému do provozního stavu po přijetí oznámení o selhání nebo kybernetickém útoku. MTTR představuje bezpečnost zařízení a softwarových produktů a lze jej použít k posouzení výkonu týmu specialistů na informační bezpečnost. Průměrná doba odezvy nezohledňuje dobu, kdy problém již existoval, ale nebyl znám. Toto období se nazývá průměrná doba detekce (MTTD) . MTTR a MTTD dohromady tvoří celkovou dobu trvání kybernetického incidentu. Vzorec pro MTTR je uveden níže:
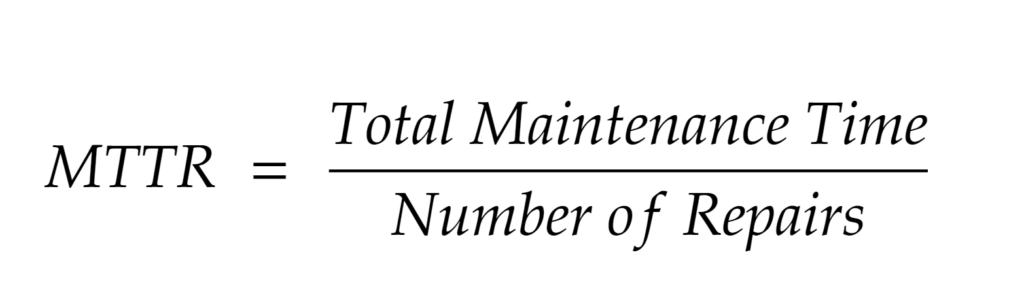
Malé a střední podniky by se měly snažit o co nejnižší možnou MTTR (střední trvanlivost mezi operacemi), kterou je pro jejich podnikání komerčně rozumné dosáhnout. Nejlepším způsobem, jak toho dosáhnout, je zavést silná opatření v oblasti kybernetické bezpečnosti, včetně následujících:
Čím větší máte přehled o své síti a aplikacích, abyste mohli zaznamenávat běžné denní aktivity, tím je pravděpodobnější, že rychle identifikujete abnormality a podivnou síťovou aktivitu. To vám pomůže snížit MTTB a podniknout proaktivní kroky k ochraně vaší sítě.
Aby vaše společnost zůstala v bezpečí a snížila pravděpodobnost, že se stane obětí útoku, musí přijmout proaktivní opatření. CyberHoot doporučuje následující osvědčené postupy, jak se těmto útokům vyhnout, připravit se na ně a předcházet jim:
Začněte budovat svůj robustní plán kybernetické bezpečnosti s hloubkovou obranou u CyberHoot.
Zdroje:
Další čtení:
Související podmínky:
Průměrná doba do detekce (MTTD)
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.


