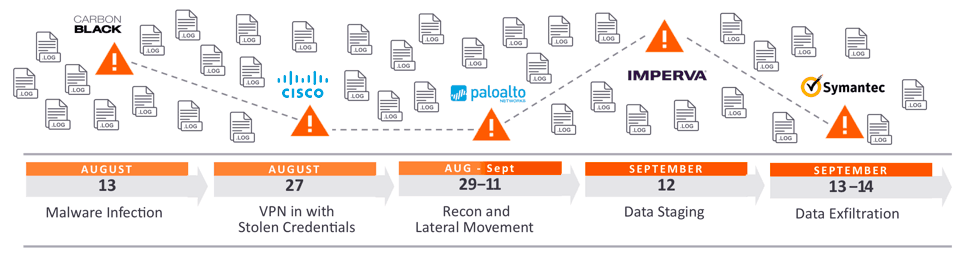
Laterální pohyb je technika, kterou hackeři používají po získání počátečního přístupu k počítačům nebo sítím. Hackeři tuto strategii používají k hloubějšímu pronikání do sítě a hledání citlivých dat a dalších cenných aktiv. Po proniknutí do sítě si útočník udržuje trvalý přístup tím, že se pohybuje v kompromitovaném prostředí a získává zvýšená oprávnění pomocí různých nástrojů. Oprávnění jsou v tomto případě oprávnění administrátorského účtu, která jsou často udělována vedoucím pracovníkům IT oddělení, vývojářům, manažerům atd.
Hackeři se v systému pohybují laterálně, aby se vyhnuli odhalení a zůstali připojeni k dané síti. Hackeři často zneužívají stroj nebo síť týdny nebo dokonce měsíce, než je poprvé odhalen únik dat. Hackeři mohou získat počáteční přístup k systémům prostřednictvím běžných kybernetických útoků, jako je phishing , sociální inženýrství , viry nebo jiný malware . Hackeři se v systémech pohybují tak, že se vydávají za autorizované uživatele a procházejí více systémy v síti, dokud nedosáhnou svých cílů. Dosažení tohoto cíle zahrnuje shromažďování informací o sítích, systémech a účtech, získávání přihlašovacích údajů, zvyšování oprávnění, instalaci zadních vrátek pro budoucí přístup a nakonec získání přístupu k cílovým datům.
Zdroj: CrowdStrike, ExaBeam
Další čtení: Budování lidského firewallu
Související pojmy: Průzkum, Phishing , Ransomware
Laterální pohyb během jakéhokoli narušení dat značně ztěžuje obnovu. Často je obtížné najít původní počítač, který byl jako první napaden. Jeho odstranění a obnova je běžným opatřením, nicméně při laterálním pohybu hacker již napadl další hostitele ve vaší síti a opustil původní počítač, z něhož došlo k narušení. To znamená, že vaše pokusy o zamezení narušení mohou být značně ztíženy. Monitorování sítí pro laterální narušení je slabým místem většiny malých sítí, přičemž detekci a prevenci ponechává na systémech zabezpečení koncových bodů. Důležitým poznatkem je, že vždy existuje něco, co vy nebo vaše firma můžete udělat pro zlepšení svého programu kybernetické bezpečnosti a zabránění úspěchu těchto útoků. CyberHoot doporučuje následující kroky, které pomohou zabránit tomu, abyste se vy nebo vaše firma stali obětí útoku prostřednictvím laterálního pohybu:
Použití dvou ze tří identifikačních faktorů (něčeho, co jste, máte nebo znáte) je nejlepší způsob, jak chránit vaše kritické účty. Hackeři spoléhají na to, že vaši zaměstnanci budou opakovaně používat svá hesla. V okamžiku, kdy uvidí online služby chráněné 2FA, přejdou k jednodušším cílům (ve většině případů), protože vědí, že takovou ochranu nemusí být možné snadno prolomit. Nedávný masivní hack hotelového řetězce Marriott byl částečně způsoben nedostatečným dvoufaktorovým ověřováním.
Správci hesel automaticky synchronizují veškerá data účtů mezi zařízeními (chytrými telefony, notebooky a tablety). Pluginy webového prohlížeče sledují vaši aktivitu a vyzývají vás k uložení přihlašovacích údajů při každém přihlášení na nové webové stránce. Vaše uživatelské jméno a heslo pro doménu (nebo URL adresu, například gmail.com) jsou uloženy v šifrovaném úložišti hesel. Správa hesel a požadavky by měly být vynuceny prostřednictvím zásad správy a řízení stanovených firmou.
Uživatelé musí být přesně kategorizováni a mít přístup pouze k systémům, aplikacím nebo sítím, ke kterým jejich práce přístup vyžaduje. Například v podnikové síti by měli zařízení, jako jsou stolní počítače a notebooky, spravovat pouze IT pracovníci. IT pracovníci by neměli standardním uživatelům udělovat administrátorská oprávnění.
Nástroje pro zabezpečení koncových bodů umožňují IT pracovníkům sledovat všechny online i offline koncové body. Tyto nástroje shromažďují a ukládají data o významných událostech na koncových bodech a mapují tato data na základě akčních bezpečnostních informací a známých taktik, technik a postupů (TTP). Jinými slovy, toto řešení umožňuje IT profesionálům monitorovat trendy a chování útoků, což jim pomáhá určit, kam by měli umístit své zdroje.
Když selže vše ostatní a dojde ke katastrofickému narušení bezpečnosti, vaše kybernetické pojištění vám pomůže s rychlou a efektivní rehabilitací tím, že vám poskytne potřebné zdroje k nápravě. CyberHoot publikoval dvoudílnou sérii o tom, co kybernetické pojištění kryje a jaké jsou s ním spojené výzvy.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

