Certifikace modelu kybernetické vyspělosti (CMMC) je systém úrovní shody, který pomáhá vládě, konkrétně Ministerstvu obrany (DoD) , určit, zda má organizace zavedena bezpečnostní opatření pro bezpečnou práci s kontrolovanými neutajovanými informacemi ( CUI ) nebo jinými kritickými obchodními daty. Společnosti, které mají zájem o spolupráci s DoD, musí mít certifikaci CMMC a dodržovat specifické předpisy CMMC. CMMC začínala s určitými úrovněmi certifikace, nicméně, jak je uvedeno níže, s vydáním CMMC 2.0 v lednu 2022 tyto úrovně zkrátila na 3 jedinečné úrovně, jak je uvedeno níže.
Úroveň 1 je to, čeho by většina společností již měla dosáhnout; zahrnuje základní bezpečnostní systémy, hygienu hesel a antivirový software. Úroveň 3 zahrnuje proaktivní metody pro detekci a zmírňování hrozeb ještě před jejich vznikem, stejně jako systémy a procesy zavedené pro audit infrastruktury, identifikaci mezer a jejich opravu. Systém úrovně 3 je neustále optimalizován.
Certifikace CMMC je vyžadována organizacemi pracujícími s informacemi Ministerstva obrany USA. Pokud organizace pracuje s CUI, může potřebovat pouze prověrku úrovně 2 nebo nižší. Pokud organizace pracuje s utajovanými informacemi, bude pravděpodobně potřebovat prověrku úrovně 3.
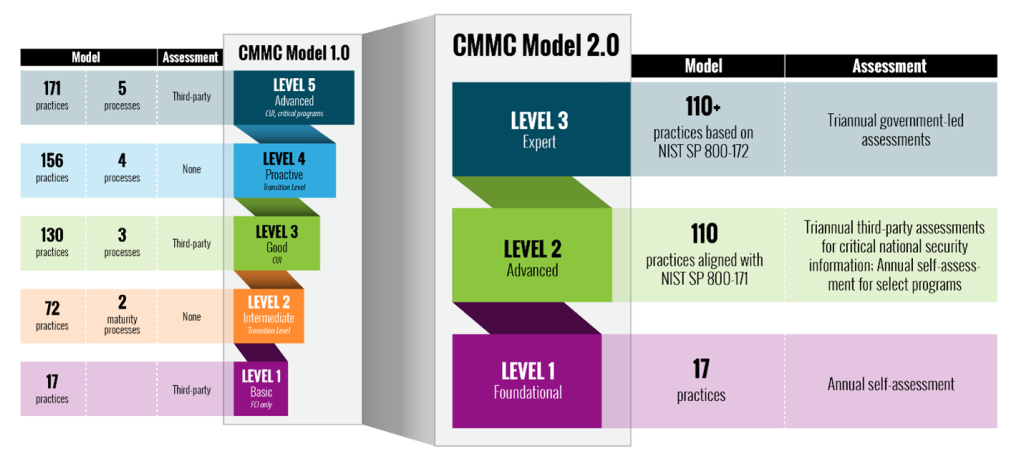
Pokud máte zájem o spolupráci s vládou, vaše organizace může potřebovat splnění požadavků CMMC. Požadavky na splnění požadavků CMMC se liší v závislosti na smlouvě, přičemž mnoho smluv vyžaduje pouze splnění požadavků úrovně 1 nebo 2, ale některé smlouvy vyžadují úroveň 3.
Pokud nepracujete pro vládu, ale plánujete v budoucnu pracovat v obranném průmyslu, měli byste i tak začít svou cestu s CMMC. Mnozí odhadují, že dosažení úrovně připravenosti CMMC úrovně 2 může organizaci trvat 12 až 18 měsíců a úrovně 3 déle.
Také byste se měli obrátit na konzultanta CMMC, který vám s přípravou pomůže. Existuje mnoho cest, kterými se můžete vydat a které povedou do slepé uličky. Další rozhodnutí v rámci shody s CMMC je třeba teprve určit – zejména kdo může sám prokázat shodu s úrovní 2 a kdo bude muset být certifikován licencovanou certifikační organizací.
Základní principy shody s CMMC se týkají proaktivních a konzistentních osvědčených bezpečnostních postupů založených na kontrolních cílech NIST 800-171. Jedná se o kontrolní mechanismy, na jejichž implementaci by se měla zaměřit většina organizací, aby zajistila silný program kybernetické bezpečnosti do hloubky a prostě jen klid.
Níže uvedená další doporučení pomohou vaší organizaci na správné cestě k dosažení souladu s CMMC.
Další doporučení pro kybernetickou bezpečnost
Kromě toho vám a vaší firmě pomohou tato níže uvedená doporučení zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechna níže uvedená doporučení můžete získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Všechna tato doporučení jsou součástí produktu CyberHoot nebo služeb vCISO od CyberHoot. S CyberHootem můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se můžete i nadále vzdělávat přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích v oblasti kybernetické bezpečnosti.
Zdroje:
Další čtení:
Zajištění obranně průmyslové základny
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

