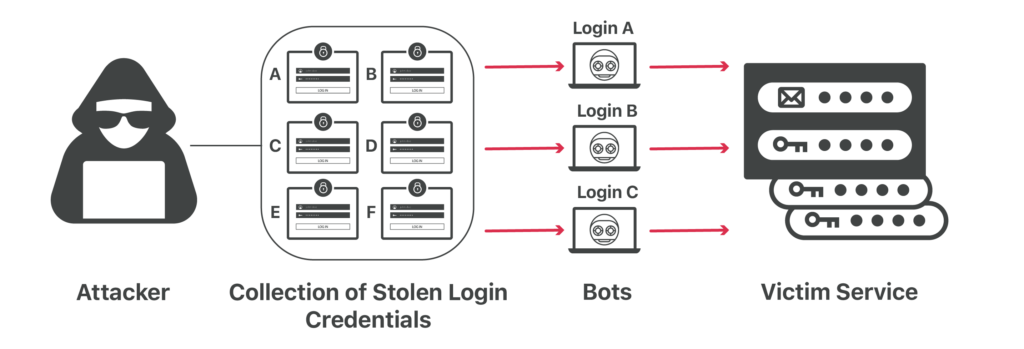
Credential Stuffing je autonomní vkládání ukradených uživatelských jmen a hesel do funkce webového ověřování v naději, že se získá neoprávněný přístup k uživatelským účtům. Jakmile se přihlášení k účtu uspěje, útoky účet rychle ovládnou. V tomto okamžiku může hacker provádět podvodné finanční transakce. V případě e-mailového účtu prohledá složky odeslané a smazané pošty a vyhledá každou dostupnou e-mailovou adresu. Pravděpodobně se na tyto osoby zaměří novými phishingovými útoky, přičemž se budou vydávat za důvěryhodnou stranu, do jejíž účtu byl hacker napaden.
Hackeři obvykle získávají tyto ukradené přihlašovací údaje tak, že uživatelé klikají na phishingové odkazy a zadávají informace o svém účtu na falešných webových stránkách. Alternativně si mohou zakoupit databáze uživatelských jmen a hesel na dark webu. A konečně, profesionální hackeři proniknou na populární webové stránky a ukradnou databázi hesel v naději, že nebyla správně zašifrována pomocí solených a iterativně hašovaných hesel.
Zdroj: Wiki o tajné bezpečnosti
Doplňující informace: Vyvíjející se hrozba falšování pověřovacích listin
Související pojmy: Phishing , Spear-Phishing , Trojský kůň
Dalším kybernetickým útokem, kterému lze předejít řádným vzděláváním a zvyšováním povědomí o kybernetické bezpečnosti, je tzv. „credential stuffing“. Vzdělávání zaměstnanců a používání nových phishingových testů od CyberHoot může snížit pravděpodobnost narušení bezpečnosti v důsledku zadání přihlašovacích údajů uživatelem na škodlivém webu. Nejlepším způsobem, jak se tomuto typu útoku bránit, je správná hygiena hesel a školení zaměstnanců/personálu o nebezpečích phishingu. Správnou hygienu hesel lze zjednodušit v následujících krocích:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.