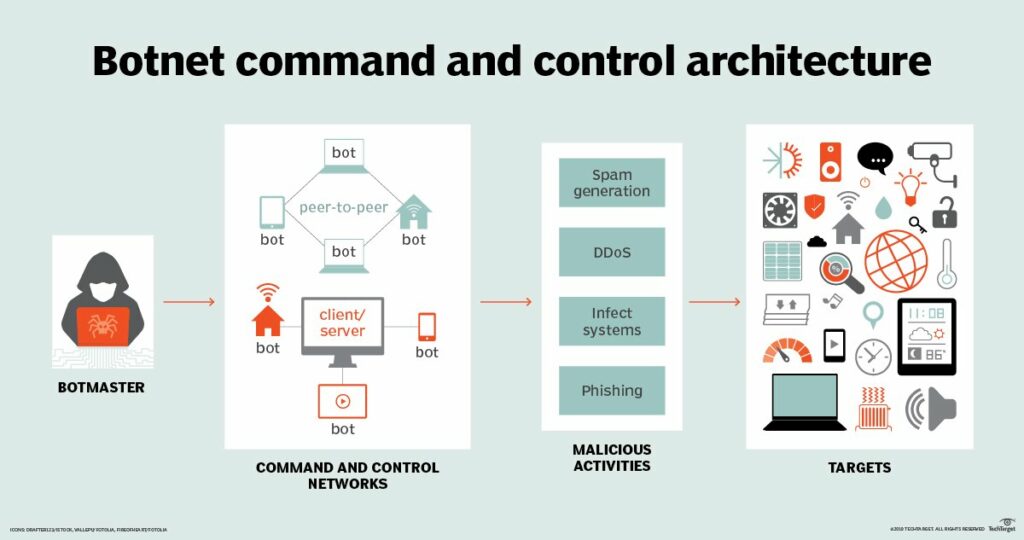
Velitelský a řídicí server (C&C) je počítač ovládaný na dálku kyberzločincem , který slouží jako velitelské centrum k odesílání příkazů do systémů infikovaných malwarem a obvykle je součástí rozsáhlé sítě botů . Systémy s malwarem komunikujícím s internetovými řídicími a řídicími servery mohou z vaší organizace odcizit kritická data, například když virus Emotet zachytí uživatelská hesla a odešle je na online řídicí a řídicí servery. Mohou také napáchat mnohem větší škody.
Další malware používaný v komunikaci C&C provádí činnosti jako těžbu kryptoměn (neboli Crytojacking ), účast na útocích typu Denial of Service nebo jen nečinně čeká, až hacker, který vlastní síť botů, bude potřebovat něco udělat a vydá jim příkaz k probuzení a provedení nějakého úkolu.
Navázání komunikace C&C je obvykle pro útočníky významným krokem, který jim umožňuje laterální pohyb v rámci sítě nebo organizace. Je to proto, že malware může přijímat nové instrukce a nový malware k prohledávání lokální sítě a hledání dalších ohrožených systémů, které by mohl napadnout.
Související termín: Botnet, CryptoJacking nebo Crypto-Mining
Související čtení: Co znamená šifrování DNS pro lovce hrozeb v podniku
Zdroj: TrendMicro
Zabraňte tomuto malwaru vniknout do vaší sítě tím, že své zaměstnance poučíte o běžných zdrojích infekce. Tito boti a botnety jsou malware, který infiltruje vaši společnost prostřednictvím phishingových útoků a také slabě ověřeného vzdáleného přístupu (vzdálený přístup, který nepoužívají dvoufaktorové ověřování ). Aby se majitelé malých a středních podniků chránili před boty a botnety, měli by vždy zajistit následující:
Tyto kroky, postupy a nástroje zlepšují jak celkovou bezpečnost , tak i produktivitu.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.