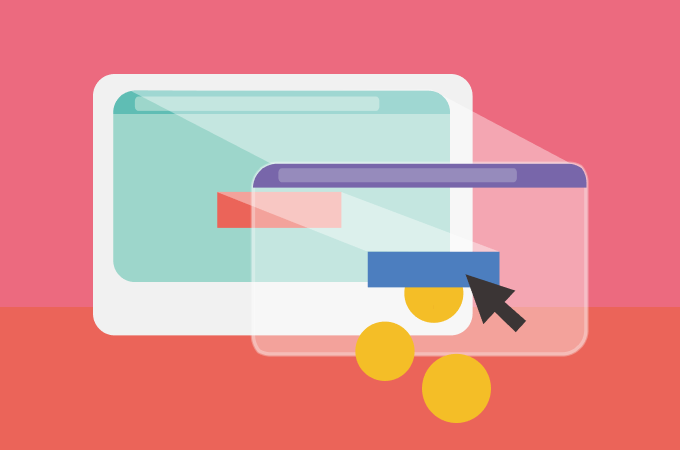
Clickjacking , známý také jako „ UI Redress Attack “, spočívá v útoku, kdy útočník použije více průhledných nebo vágních vrstev, aby uživatele oklamal a přiměl ho kliknout na tlačítko nebo odkaz na jiné stránce, když měl v úmyslu kliknout na stránku nejvyšší úrovně. Útočník tak „unáší“ kliknutí určená pro jeho stránku a směruje je na jinou stránku, která s největší pravděpodobností patří jiné aplikaci, doméně nebo obojímu.
Podobnou technikou lze zneužít i úhozy kláves. Pečlivě vytvořenou kombinací stylů, prvků iframe a textových polí lze uživatele přivést k domněnce, že zadává heslo ke svému e-mailu nebo bankovnímu účtu, ale místo toho zadává do neviditelného rámce ovládaného útočníkem.
Jedním z nejznámějších příkladů clickjackingu byl útok na stránku nastavení pluginu Adobe Flash . Načtením této stránky do neviditelného prvku iframe mohl útočník obelstít uživatele a přimět ho ke změně bezpečnostních nastavení Flashe, čímž by povolil jakékoli Flashové animaci využívat mikrofon a kameru počítače.
I když pro typického majitele malých a středních podniků může být obtížné podniknout kroky k zabránění tomuto jevu, existují určité věci, které vám může váš IT tým pomoci nastavit. Podle OWASP existují tři hlavní strategie, které lze použít k obraně proti těmto útokům:
Upozorňujeme, že tyto mechanismy jsou na sobě nezávislé a pokud možno by se jich mělo implementovat více, aby byla zajištěna hloubková ochrana. Kromě těchto akcí by měla být zavedena tato základní opatření k zabezpečení uživatelů:
Zdroje:
Další čtení:
PortSwigger – Vyhledávání zranitelností umožňujících clickjacking
Security Boulevard – Prevence útoků typu clickjacking
Související podmínky:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informací
Většina phishingových testů vašim zaměstnancům lže. Tento vás nejdříve pozdraví! HootPhis lidem hned na začátku říká: toto je...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

