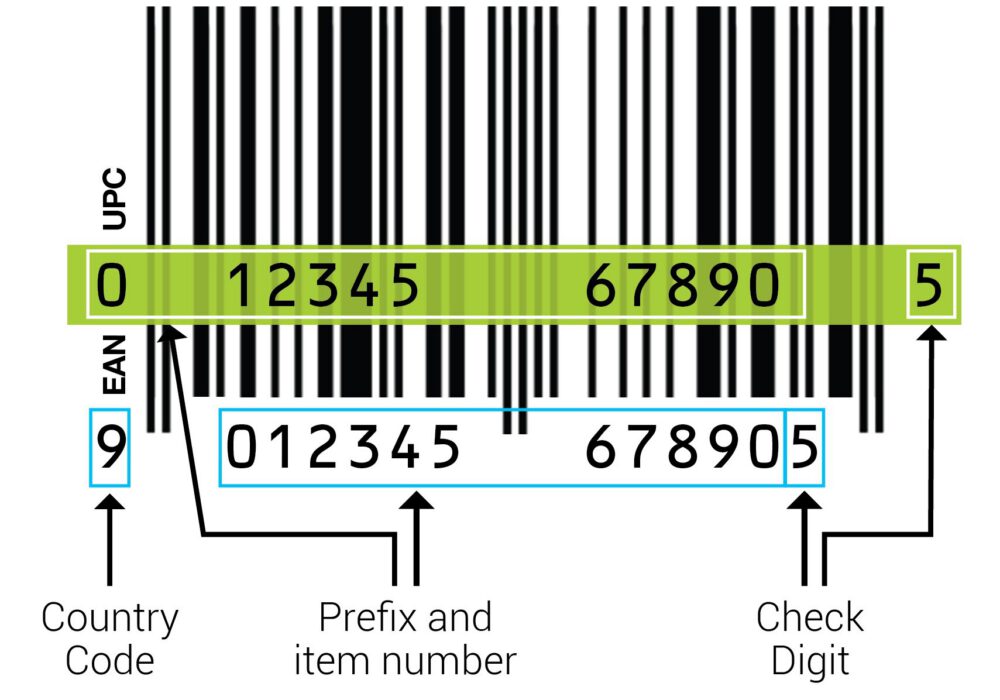
Kontrolní číslice je číslice přidaná k řetězci čísel za účelem detekce chyb. Kontrolní číslice se obvykle vypočítává z ostatních číslic v řetězci. Kontrolní číslice pomáhá digitálním systémům detekovat změny při přenosu dat z vysílače do přijímače.
Algoritmy pro výpočet kontrolní číslice vypočítávají kontrolní číslici na základě původního řetězce znaků, například čísla účtu. Příjemce přepočítává kontrolní číslici, aby ověřil přesnost zadaných dat. Pokud přepočítáný řetězec znaků obsahuje správnou kontrolní číslici, data jsou bezchybná a lze je použít. Řetězec znaků, který neobsahuje správnou kontrolní číslici, však indikuje chybu přenosu, která signalizuje, že data je nutné znovu zadat a/nebo znovu ověřit.
Při použití systému kontrolních číslic jsou složitosti a kompromisy v oblasti detekce chyb a implementace dat nevyhnutelné. Jednoduché systémy kontrolních číslic, které jsou snadno srozumitelné pro lidi, nemohou detekovat chyby s naprostou přesností, na rozdíl od složitých systémů, které používají složitější algoritmy pro detekci chyb.
Typický zaměstnanec v malé a střední firmě nebo poskytovateli spravovaných služeb (MSP) nemusí znát kontrolní číslice, ačkoli by s nimi měli být obeznámeni všichni zaměstnanci pracující v systémech správy zásob. Pokud probíhají nějaké procesy detekce chyb , měli by zaměstnanci rozumět tomu, k čemu se používají a jak fungují.
Detekce chyb je nezbytnou součástí komunikace TCP/IP, která zajišťuje, že to, co odesíláte ze zařízení A, dorazí do zařízení B spolehlivě a přesně bez ztráty obsahu nebo dat. Přetížené sítě nebo nadměrně velké, ploché sítě mohou vést k většímu počtu oprav chyb, než je žádoucí, kvůli nadměrnému počtu kolizí paketů a/nebo opakovaných přenosů. Pokud zjistíte, že se vaše síťová komunikace během špičky zpomaluje, může být čas, aby přišel síťový technik a prozkoumal výkon sítě. Poskytovatelé spravovaných služeb (Managed Service Providers) jsou vynikajícím zdrojem pro takové audity. Mohou také prozkoumat vaše Wi-Fi sítě, aby určili pokrytí a řadu dalších užitečných informací.
Následující doporučení vám a vaší firmě pomohou zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechna níže uvedená doporučení můžete získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Každé z těchto doporučení, s výjimkou kybernetického pojištění, je součástí produktů CyberHoot a virtuálních služeb Chief Information Security Officer. S CyberHoot můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se i nadále vzdělávejte přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích kybernetické bezpečnosti.
Zdroje:
Související podmínky:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.