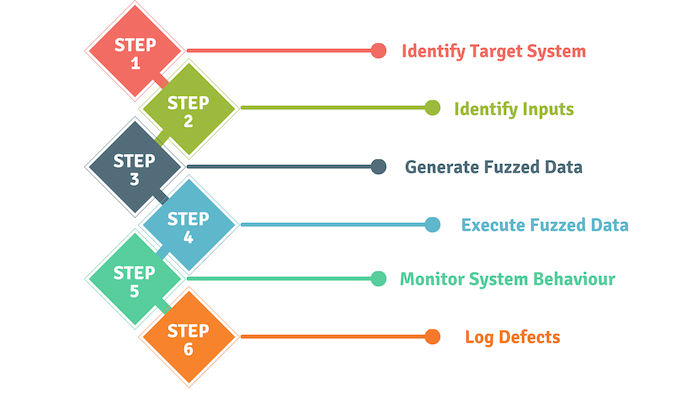
Aplikační fuzzing, původně vyvinutý Bartonem Millerem na University of Wisconsin v roce 1989, je testovací metoda používaná k odhalování chyb v kódu a bezpečnostních mezer v softwaru, operačních systémech nebo sítích. Tato metoda testování zahrnuje vkládání velkého množství dat, nazývaných fuzz, do testovaného objektu ve snaze způsobit pád systému nebo vrátit neočekávané výsledky. Pokud se během testu najdou zranitelnosti, lze jako softwarový nástroj použít „fuzzer“, který pomůže identifikovat potenciální příčiny těchto zranitelností.
„Fuzzery“ fungují nejlépe tím, že objevují zranitelnosti, které lze zneužít přetečením vyrovnávací paměti, problémy s odmítnutím služby , cross-site scriptingem a SQL injection. Tyto taktiky nejčastěji používají hackeři se zlými úmysly, kteří se snaží zneužít online aplikace ve svůj prospěch. Využití technik fuzzingu aplikací vám může pomoci vyhnout se některým velkým bezpečnostním problémům v budoucnu.
Zdroj: TechTarget
Další čtení: Co je AI fuzzing? A proč by mohl být další velkou hrozbou pro kybernetickou bezpečnost
Související pojmy: Dynamická analýza kódu, Statická analýza kódu, Zranitelnost
Možná. Fuzz testování aplikací je jednoduché, nabízí vysoký poměr nákladů a přínosů a často může odhalit závažné nedostatky, které by jinak byly při vývoji aplikací přehlédnuty. Pokud je vaše malá a střední firma softwarovým vývojovým centrem, můžete zvážit začlenění fuzz testování aplikací do vašich vývojových procesů. Samotné však nemůže poskytnout úplný obraz o celkové bezpečnosti, kvalitě nebo efektivitě programu. Fuzzing byste měli kombinovat s dalšími automatizovanými nástroji pro analýzu softwarového kódu, jako je dynamické a statické hodnocení kódu (odkazy výše).
https://www.youtube.com/watch?v=RqrHT93KdgE
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

