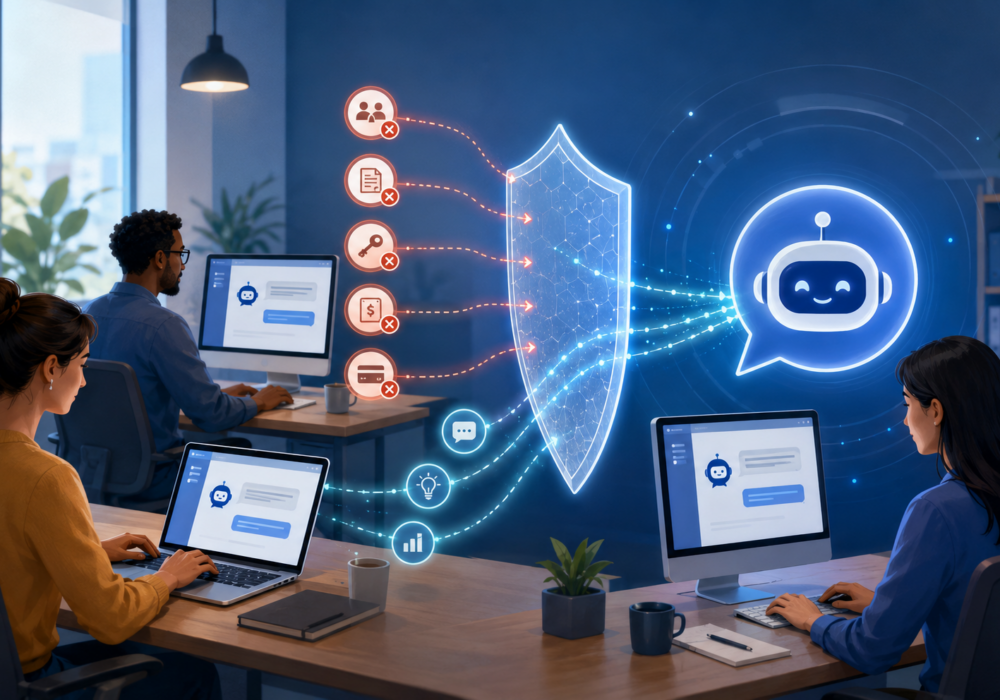
Nástroje umělé inteligence se neuvěřitelně rychle dostaly do našeho každodenního pracovního života! Někdo z vašeho týmu píše e-mail pomocí ChatGPT. Jiný používá asistenta umělé inteligence zabudovaného do vašeho účetního softwaru. Třetí připojuje plugin umělé inteligence, aby urychlil odpovědi zákazníků v Chromu nebo Outlooku. Nic z toho nezajistilo schválení od IT oddělení a většina malých podniků si tohoto posunu sotva všimla. Tato exploze ve využívání umělé inteligence je v dnešním světě běžnou součástí podnikání. Pokud se však naučíte a zaměříte se na budování několika návyků hned teď, a ne později, můžete se vyhnout některým problémům, které vidíme u těch úplně prvních uživatelů umělé inteligence.
Po léta se síťová bezpečnost zaměřovala na to, kam směřuje provoz. Firewally kontrolovaly připojení, blokovaly škodlivé webové stránky a bránily známým hrozbám v přístupu. Tento přístup dlouho fungoval dobře. I když je tento přístup důležitý i dnes, umělá inteligence přidává zcela novou vrstvu aktivit, na které se většina nástrojů nikdy nenaučila dávat pozor: výzvy umělé inteligence, nahrávání souborů s citlivými a kritickými daty (dokonce i IP adres) a automatizované akce mezi aplikacemi a službami umělé inteligence. Firewall vidí připojení k webové stránce umělé inteligence a propustí ho, aniž by věděl, co bylo do pole zadáno. Kontext těchto aktivit se ve většině současných bezpečnostních nástrojů ztrácí. Co tedy máme všichni dělat?
Nástroje umělé inteligence nejsou nepřítel. Riziko se projevuje v tom, co s nimi lidé sdílejí bez rozmyšlení. Seznam zákazníků vložený do chatbota pro pomoc s formátováním. Smlouva obsahující cenové informace nahrána do nástroje umělé inteligence pro rychlé shrnutí. Přihlašovací údaje vložené do výzvy omylem. Životopis s adresou bydliště a číslem sociálního zabezpečení vložený do nástroje pro leštění životopisů. Žádná z těchto akcí se v danou chvíli necítí riskantní a žádná nevyžaduje škodlivý úmysl, ale každá z nich předává citlivé informace systému mimo vaši kontrolu.
Nedávný článek v The Hacker News popisuje moment, kdy se v oblasti síťové bezpečnosti uzavřel kruh. Před dvaceti pěti lety firewally založené na proxy serverech kontrolovaly obsah každého paketu na přítomnost hrozeb. Byly bezpečnější, ale příliš pomalé. CheckPoint a další dodavatelé získali trh díky firewallům se stavovou kontrolou, které sledovaly připojení bez čtení obsahu. Rychlost porazila bezpečnost a firewally založené na proxy serverech vymizely.
Nyní umělá inteligence tlačí odvětví zpět. Tradiční firewall sledující webovou stránku s umělou inteligencí vidí normální, povolené připojení. Nemá způsob, jak zjistit, zda výzva unikla z vašeho seznamu zákazníků, nebo zda plugin umělé inteligence spustil neoprávněnou akci. Nové návrhy firewallů popsané v článku dělají to, co proxy firewally dělaly před desítkami let: kontrolují skutečný obsah proudící do vaší sítě a z ní. Stejná hloubková inspekce, kterou odvětví kvůli rychlosti opustilo, je nyní jedním z mála způsobů, jak zjistit, co zaměstnanci skutečně datově posílají umělé inteligenci.
Představte si malou marketingovou agenturu v běžné pondělí. Zaměstnanec vloží celý rozpočet klientovy kampaně do bezplatného nástroje pro psaní s umělou inteligencí, aby rychleji přeformuloval text. O kus dál někdo z oddělení účtů nahraje fakturu od dodavatele do nástroje s umělou inteligencí, aby shrnul platební podmínky, aniž by si všiml, že bankovní údaje dodavatele jsou přímo v souboru. Ani jeden z nich nemá v úmyslu ublížit. Oba se snaží ušetřit deset minut. Takhle se citlivé informace dostávají mimo firmu, aniž by si toho kdokoli všiml.
Bezplatné nástroje umělé inteligence pro spotřebitele si často vyhrazují právo ukládat zadané texty a používat je k trénování budoucích verzí nástroje. To je součástí toho, proč bezplatná verze zůstává zdarma. Placené obchodní plány od stejných společností obvykle nabízejí silnější ochranu soukromí, včetně možnosti, jak vaše data zcela vyloučit z trénování. Než se váš tým začne spoléhat na bezplatný nástroj umělé inteligence pro každodenní práci, věnujte pět minut kontrole jeho nastavení, zda neobsahuje možnost uchovávání dat nebo odhlášení ze školení. Pokud vaše firma pravidelně zpracovává klientská data, nízkonákladový obchodní plán se často vyplatí už jen díky dodatečné ochraně.
K budování bezpečnějších návyků v oblasti umělé inteligence nepotřebujete podnikový software. Začněte krátkým rozhovorem se svým týmem o tom, co by se nikdy nemělo dostat do veřejného nástroje umělé inteligence: hesla, finanční nebo zdravotní záznamy, zákaznická data, duševní vlastnictví a cokoli, na co se vztahuje dohoda o mlčenlivosti. Zapište si to na jednu stránku. Projděte si to jednou za čtvrtletí. Veďte si krátký seznam schválených nástrojů umělé inteligence, aby lidé nehádali, kterým z nich vaše firma důvěřuje. Malé, opakovatelné návyky chrání firmu spolehlivěji než jeden drahý nástroj, kterému nikdo nerozumí. Knihovna dokumentů CyberHoot má připravené zásady přijatelného použití umělé inteligence, které můžete upravovat a od kterých můžete začít.
Než cokoli vložíte do nástroje umělé inteligence, zamyslete se nad tím: Cítili byste se dobře, kdyby tento text zítra skončil ve schránce cizího člověka? Pokud je odpověď ne, vynechejte ho a přepracujte požadavek bez citlivých detailů. Anonymizujte data, často nehledáte samotná data, se kterými se manipuluje (někdy je to cíl), ale spíše formátování a jasnou komunikaci s klientem v e-mailu, který vyžaduje více empatie nebo stručnosti. Vytvoření těchto návyků ke zpomalení a vyhodnocení toho, co vkládáte, trvá jen několik sekund, jakmile se to stane rutinou, a zachytí většinu rizikového sdílení dříve, než k němu dojde.
Každý tým se s praxí zlepšuje v odhalování rizikových návyků v oblasti umělé inteligence, pozitivním odměňováním za dobré chování, přehnaným udělováním trestů nebo veřejným upozorňováním na riskantní chování. Když se někdo podělí o obavy ohledně nástroje umělé inteligence, který používal, berte to jako příležitost k společnému učení, ne jako chybu, že se na ně upozorníte. Některé týmy si na týdenní schůzce vyhradí pět minut na prezentaci a vyprávění o umělé inteligenci, kde každý sdílí nástroj, který vyzkoušel, a cokoli překvapivého, co udělal. Sebevědomí roste, když se lidé cítí bezpečně při kladení otázek, a sebevědomí se časem mění v lepší rozhodnutí.
Vyberte si jeden nástroj umělé inteligence, který váš tým tento týden používá, a deset minut si o něm společně promluvte. Ověřte si smlouvu o užívání a školení nástrojů umělé inteligence, abyste se ujistili, že máte licenci, která chrání vaše data před školením umělé inteligence v tom, jak se zlepšovat v jejích úkolech. Zeptejte se svého týmu, co se do něj zadává, a dohodněte se na typech dat, která se v budoucnu s umělou inteligencí nesdílejí. Zkontrolujte v nastavení nástroje možnost ochrany osobních údajů. Stáhněte si příručku pro uživatele umělé inteligence od CyberHoot a začněte ji aktualizovat, abyste svým zaměstnancům pomohli a řídili je. Takovéto malé konverzace budují bezpečnostní návyky, které lidé nadále používají, a každá z nich zvyšuje bezpečnost vaší firmy oproti předchozímu dni.
Má a firewall vidět, co zaměstnanci píší do nástrojů umělé inteligence?
Ne. Tradiční firewall vidí připojení k webu s umělou inteligencí a povolí ho, aniž by si přečetl samotný výzvu. Nemůže zjistit, zda někdo do pole vložil seznam zákazníků nebo heslo. Novější návrhy firewallů kontrolují obsah proudící dovnitř a ven, což je jeden z mála způsobů, jak zjistit, jaká data váš tým odesílá umělé inteligenci.
Jaké citlivé údaje se nechtěně dostanou do nástrojů umělé inteligence?
K běžným únikům dat dochází při každodenních úkonech. Zaměstnanci vkládají seznamy zákazníků pro pomoc s formátováním, nahrávají smlouvy s cenami, vkládají životopisy s domácími adresami a čísly sociálního zabezpečení nebo shrnují faktury, které obsahují bankovní údaje dodavatelů. Nic z toho se v danou chvíli nezdá riskantní a každý z nich předává soukromá data systému mimo vaši kontrolu.
Trénují bezplatné nástroje umělé inteligence informace, které zadáváte?
Často ano. Bezplatné nástroje pro spotřebitelskou umělou inteligenci si často vyhrazují právo ukládat vaše vstupy a používat je k vylepšení budoucích verzí. Placené obchodní plány od stejných společností obvykle nabízejí silnější soukromí, včetně možnosti, jak vaše data uchovat mimo školení. Než se váš tým pro každodenní práci spoléhá na bezplatný nástroj, zkontrolujte nastavení pro uchovávání dat nebo odhlášení ze školení.
Jaký je nejjednodušší způsob, jak může malá firma omezit únik dat z umělé inteligence?
Začněte s jednostránkovým pravidlem, které vyjmenovává, co by se nikdy nemělo dostat do veřejného nástroje umělé inteligence: hesla, finanční nebo zdravotní záznamy, zákaznická data, duševního vlastnictvía cokoli, co je v rámci dohody o mlčenlivosti. Veďte si krátký seznam schválených nástrojů, aby si lidé nemohli domyslet, co se stane. Obojí kontrolujte jednou za čtvrtletí. Malé, opakovatelné návyky chrání firmu spolehlivěji než jeden drahý nástroj.
Proč se vracejí firewally kontrolující obsah?
Před dvaceti pěti lety četly firewally založené na proxy serverech obsah každého paketu a hledaly hrozby. Byly bezpečné, ale pomalé, takže trh přešel na stavovou inspekci, která sleduje připojení bez čtení obsahu. Umělá inteligence změnila situaci. Firewall nyní vidí povolené připojení k webu s umělou inteligencí, aniž by viděl odcházející data, takže se odvětví vrací k… hloubková kontrola obsahu.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Vzpomínám si na rané dny...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohoto týdne má...
Více informací
Čas od času se objeví nějaký malware s dostatečně chytrým trikem, který donutí bezpečnostní výzkumníky se zastavit a...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

