Jakožto veteráni kybernetické bezpečnosti jsme v CyberHoot vCISO byli svědky vývoje technik vícefaktorového ověřování (MFA) v průběhu let. Přestože je MFA založená na SMS široce používána pro své pohodlí a snadnou implementaci, má několik zranitelností, které mohou útočníci zneužít. V tomto blogu se budeme zabývat riziky spojenými s MFA založenou na SMS, včetně nedostatečného šifrování, výpadků sítě, útoků SS7, sociálního inženýrství a výměny SIM karet. Dále doporučíme alternativní řešení MFA, která poskytují lepší zabezpečení.
Vícefaktorová autentizace (MFA) založená na SMS je zranitelná vůči různým typům útoků, což ji činí méně bezpečnou než jiné metody MFA. Významnými riziky spojenými s MFA založenou na SMS jsou absence šifrování SMS zpráv, riziko útoků SS7, sociální inženýrství a výměna SIM karet.
SMS zprávy nejsou šifrované, a proto je mohou útočníci zachytit a přečíst. Pokud SMS zpráva obsahuje citlivé informace, například šestimístný ověřovací kód, mohou ji útočníci použít k získání přístupu k cílovému účtu.
Mobilní operátoři nejsou imunní vůči výpadkům sítě, které znemožňují odesílání SMS zpráv. K takovým výpadkům, i když jsou vzácné, může dojít, i když je internet stále funkční, a v případě nouze vám tak zabrání v přístupu k vašim důležitým účtům.
SS7 je zkratka pro Signaling System 7, protokol, který byl poprvé nasazen v roce 1988 a naposledy aktualizován v roce 1993 (před 30 lety). Používají jej telekomunikační společnosti k výměně informací mezi sítěmi mobilních operátorů. Hackeři mohou zneužít zranitelnosti v SS7 k zachycení a přesměrování SMS zpráv určených pro zamýšleného příjemce. Tento útok je známý jako útok SS7. Umožňuje útočníkům zachytit proces MFA a získat přístup k přihlašovacím údajům druhého faktoru cílových účtů. V kombinaci s opakovaně použitým heslem mohou hackeři získat přístup ke kritickým účtům pomocí této formy ochrany MFA.
Sociální inženýrství je taktika, kterou útočníci používají k oklamání jednotlivců a k vyzrazení důvěrných informací. V případě víceúčelového útoku (MFA) založeného na SMS mohou útočníci kontaktovat mobilního operátora oběti a vydávat se za oběť, aby získali SIM kartu spojenou s jejím telefonním číslem. S touto SIM kartou může útočník přijímat SMS zprávy určené pro oběť, čímž obejde proces víceúčelového útoku (MFA) a získá přístup k cílovému účtu. Další formou útoku na SIM kartu je tzv. výměna SIM karty (SIM-Swapping), kterou si nyní probereme.
Výměna SIM karty je technika, kterou útočníci používají k získání kontroly nad telefonním číslem oběti. Útočníci se mohou vydávat za oběť a přesvědčit poskytovatele mobilních služeb k převodu telefonního čísla oběti na SIM kartu, kterou vlastní. S kontrolou telefonního čísla oběti získá útočník přístup k druhému faktoru, SMS kódu, a získá přístup k cílovému účtu s odhaleným, znovu použitým nebo prolomeným heslem.
Toto představuje pět největších rizik pro vícefaktorové ověřování založené na SMS. Zaměřme se na osvědčené postupy, které je třeba dodržovat, pokud musíte používat SMS MFA, i když vám CyberHoot nedoporučuje to již dělat. Poté vám poskytneme alternativní metody MFA, které jsou mnohem bezpečnější než MFA založené na SMS.
Navzdory svým zranitelnostem může vícefaktorová autentizace založená na SMS při správném použití poskytovat další vrstvu zabezpečení. Zde je několik osvědčených postupů, které mohou pomoci zmírnit rizika spojená s vícefaktorovou autentizací založenou na SMS:
Pro zvýšení zabezpečení MFA existuje několik alternativních řešení, která jsou bezpečnější než MFA založená na SMS. Zde je několik příkladů:
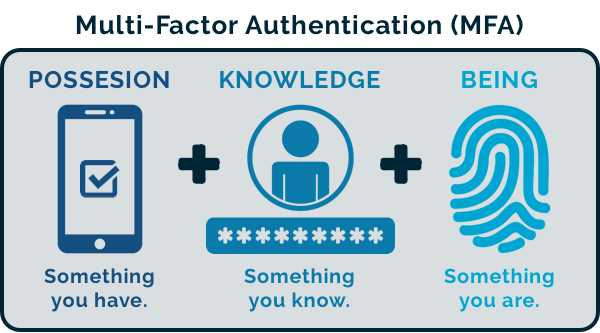
Vícefaktorová autentizace (MFA) založená na SMS je široce používanou metodou pro poskytování další vrstvy zabezpečení, ale má značné zranitelnosti, které mohou útočníci zneužít. Nedostatek šifrování, výpadky sítě, útoky SS7, sociální inženýrství a výměna SIM karet jsou rizika spojená s MFA založenou na SMS. I když existují osvědčené postupy, které mohou pomoci tato rizika zmírnit, existují alternativní řešení MFA, která poskytují lepší zabezpečení, jako jsou aplikace pro mobilní ověřování, hardwarové tokeny a biometrické ověřování.
Jakožto veterán v oblasti kybernetické bezpečnosti CyberHoot doporučuje jednotlivcům i organizacím zvážit tato alternativní řešení pro posílení jejich zabezpečení a ochranu citlivých informací a aktiv.
Další četba: Příběhy z krypty o rizicích víceúčelové autentizace založené na SMS
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.