Jako poskytovatel spravovaných služeb (MSP) víte, že vaši zákazníci to s obranou proti kybernetickým útokům myslí vážně. To je jeden z důvodů, proč si vás najali. Úniky dat jsou v dnešní době až příliš běžné a v roce 2021 stály malé a střední podniky (MSP) v průměru 108 000 dolarů, zatímco podniky mohou zaplatit až několik milionů dolarů. Ve skutečnosti 99 % bezpečnostních profesionálů , kteří v posledních dvou letech zažili únik dat ve své organizaci, souhlasilo s tím, že by se mu dalo předejít zavedením správných opatření. A jako nejčastější odpověď 71 % uvedlo, že lepší školení uživatelů v oblasti bezpečnostního povědomí by pomohlo minimalizovat nebo předcházet těmto únikům . V současné době nabízí toto školení jako součást své nabídky spravovaných služeb pouze 60 % poskytovatelů spravovaných služeb.
Stručně řečeno, školení v oblasti bezpečnostního povědomí se skládá ze vzdělávacích materiálů a simulací zaměřených na vzdělávání uživatelů v osvědčených bezpečnostních postupech, hrozbách, kterým mohou čelit, a o tom, jak chránit sebe i své organizace online. Školení SAT se provádí primárně prostřednictvím online „lekcí“, které mohou zahrnovat krátká videa, kvízy, interaktivní hry a další, stejně jako simulace phishingu . Phishingové testy umožňují administrátorům měřit jejich uživatele odesíláním simulovaných phishingových e-mailů a sledováním, kteří zaměstnanci klikají na odkazy nebo odesílají data v nich.
Služby SAT jsou často spojeny s dalšími nástroji a službami souvisejícími s uživateli společnosti, včetně:
Výzkum naznačuje , že lidská chyba je zodpovědná za 90 % narušení bezpečnosti a toto číslo stále roste. Neškolení a neinformovaní zaměstnanci mohou být z bezpečnostního hlediska největším rizikem, kterému organizace čelí. Inovativní a špičkové bezpečnostní technologie nabízené poskytovateli spravovaných služeb (MSP) mohou být docela působivé, ale co se stane, když phishingový e-mail obchází spamové filtry nebo zaměstnanec použije „Password123“ k zabezpečení pracovního účtu, který není nastaven pro vícefaktorové ověřování? Odhaduje se, že 78 % osob s rozhodovací pravomocí v oblasti bezpečnosti a influencerů považuje kombinaci školení a technologií za stejně důležité ve svém přístupu k řešení bezpečnostních hrozeb.
Při školení o kybernetické bezpečnosti pro vaše zaměstnance je důležité používat správný způsob provedení. Jak již bylo zmíněno, nejlepším postupem jsou krátká školicí videa s kvízy na konci. Ukázalo se, že odklon od 60+ minutových prezentací v PowerPointu o „kybernetické bezpečnosti“ vedených IT profesionálem je mimořádně efektivní; příliš mnoho lidí během školení, které trvá déle než 5–10 minut, usíná. Nejjednodušší, nejúčinnější a nejjednodušší metodou pro absolvování SAT testu je v současnosti měsíční 3–5minutové bezpečnostní školení s krátkými kvízy k otestování povědomí.
Žádná technologie, která kdy byla vytvořena k ochraně vaší organizace, není dokonalá, proto jsou uživatelé vaší poslední obrannou linií před narušením bezpečnosti. Řádně proškolení uživatelé mnohem snáze rozpoznají útoky a správně na ně zareagují než neškolení uživatelé. Proškolení uživatelé se stávají vaším „ lidským firewallem “, který pracuje společně s vašimi technologickými ochranami a brání vaše podnikání.
Pomocí školení o povědomí mohou organizace zavést osvědčené bezpečnostní postupy v celé své organizaci, aby zaměstnanci vhodně reagovali na hrozby. Opakování testu SAT se neliší od opakování sportovních testů; čím více trénujete, tím lepšími se stáváte.
Školení o povědomí poskytuje administrátorům kritický vhled do chování jejich uživatelů. Pokud administrátor ví, kdo projde nebo neprojde phishingovými simulacemi nebo kdo projevuje rizikové chování, může se zaměřit na nejslabší článek ve svém lidském firewallu. Opakovaní pachatelé mohou mít v dobře řízených firmách omezující následky pro kariéru.
Školení o povědomí je nezbytné pro splnění předpisů, jako jsou HIPAA, PCI, FINRA, CMMC a ITAR. Nedodržení předpisů může vést k vysokým pokutám. Vysoká míra dodržování předpisů SAT může snížit pojistné tím, že pojišťovnám prokáže, že vhodně investujete do vývoje svého programu kybernetické bezpečnosti a strategií snižování rizik.
CyberHoot pomáhá zmírnit rizika uvedená v tomto článku tím, že uživatelům poskytuje poutavé a krátké školení o povědomí. Prostřednictvím našeho programového modulu lze uživatelům přiřadit dvanáct měsíčních videí v délce do 60 sekund.
Veškerá školení CyberHoot jsou zasílána přímo do e-mailové schránky každého uživatele. Uživatelé kliknou na odkaz a okamžitě se začnou školit; není nutné se přihlašovat na webové stránky. Tím se eliminuje běžný problém s koncovými uživateli, který vede k mnohem nižšímu stupni dodržování předpisů.
Většina platforem SAT je uzavřená. Dostáváte pouze jejich příchuť zmrzliny, dokud jejich produkt používáte. Čím déle svým klientům a uživatelům přehráváte stejnou příchuť informačního videa, tím výrazně snižuje zapojení uživatelů. CyberHoot tuto nudu eliminuje díky naší otevřené platformě, která nám umožňuje poskytovat vám nový obsah, vždy aktuální s ohledem na vznikající hrozby, z nejlepších online zdrojů, připravený pro vás, abyste nemuseli nic sledovat.
Otevřená platforma CyberHoot umožňuje poskytovatelům spravovaných služeb (MSP) integrovat školení produktů do nasazení svých projektů. Představte si, jak se sníží počet volání na helpdesk, když během zavádění projektu automaticky asynchronně školíte uživatele klientů v Teams? Uživatelé jsou spokojenější s učením se, jak nový nástroj používat, a zároveň zvyšují hodnotu MSP pro váš vztah s klienty.
CyberHoot nabízí více než 60 bezplatných školicích programů pro uživatele, které jim pomáhají stát se produktivními s nástroji, jako jsou Microsoft One Drive, Sharepoint a Teams (i většina ostatních produktů Microsoftu), ale i s bezpečnostními produkty, jako jsou LastPass, 1Password, prodejními nástroji jako HubSpot, Salesforce, finančními aplikacemi jako Quickbooks a ADP a mnoha dalšími.
Jeden klient CyberHootu odeslal svůj první phishingový test po třech letech školení v oblasti bezpečnostního povědomí. Výsledky tohoto testu zdánlivě zpochybnily hodnotu SAT, protože na odkazy phishingového testu klikly desítky lidí a 7 lidí v tomto testu poskytlo své přihlašovací údaje. Šokující! Proč?
Odpověď je zajímavá. Uživatelé měli znalosti prokázané všemi následnými testy, kde ani jedna osoba znovu neposkytla své přihlašovací údaje, a méně než 5 uživatelů kliklo na falešný web v těchto phishingových testech. Ukázalo se, že uživatelé znalosti měli po celou dobu, ale nepoužili je, protože nebyli nikdy testováni. Proto je čtvrtletní phishingové testování tak důležité. Udržuje vaše uživatele v zodpovědnosti, aniž by se stalo přítěží (více phishingových testů je méně produktivní).
CyberHoot může otestovat vaše zaměstnance zasláním jedné z více než 50 phishingových simulací vašim uživatelům. Otestujte je, zda nenaletí na falešný e-mail kliknutím na odkaz nebo odesláním dat na falešnou přihlašovací stránku. CyberHoot využívá mnoho populárních značek a společností s realistickými phishingovými e-maily z reálného světa, které napodobují Amazon, LinkedIn, Microsoft, UPS, Fed-Ex, Docu-Sign a další!
CyberHoot vám poskytne veškeré potřebné zásady pro řízení kybernetické bezpečnosti v našem modulu Zásady kybernetické bezpečnosti. Zasílejte zásady řízení přímo do e-mailových schránek uživatelů, nechte je si je přečíst a elektronicky podepisujte jejich podpisy, abyste potvrdili a sledovali jejich dodržování předpisů ze strany uživatelů. CyberHoot nabízí více než 25 hotových šablon zásad kybernetické bezpečnosti, které lze snadno přizpůsobit každému zákazníkovi.
Chcete vědět, jak vyspělé je zabezpečení vaší organizace? CyberHoot nabízí robustní sadu hodnocení/průzkumů kybernetické bezpečnosti, které umožňují poskytovatelům spravovaných služeb (MSP) a firmám získat vlastní skóre vyspělosti. Naše hodnocení identifikují běžné zranitelnosti, které je třeba řešit. CyberHoot nabízí různé úrovně hodnocení rizik založených na NIST, které lze zaslat přímo do komukoli doručené pošty. Dokonce můžete na svém webu zveřejnit průzkum, abyste posoudili potenciální zákazníky!
CyberHoot zahrnuje pro všechny své zákazníky skenování dark webu. CyberHoot využívá dvě databáze dark webu, aby zjistil, zda byla e-mailová adresa odhalena při úniku dat. Nové exponence jsou monitorovány a hlášeny administrátorům, kteří mohou eskalovat na koncové uživatele. Administrátoři dostávají podrobné pokyny k reakci, které hlášení usnadní.
Mnoho testů SAT trpí nedostatečným dodržováním předpisů. CyberHoot eliminuje třenice v oblasti dodržování předpisů automatizací většiny těchto procesů s nulovou administrativou. Dodržování předpisů ze strany uživatelů je zlepšeno automatickým zasíláním e-mailů každému manažerovi, když jeho zaměstnanec nedokončí úkol. Následné reportování je vylepšeno týdenními rekurzivními zprávami o dodržování předpisů pro management.
Moderní SaaS nabídky pro kybernetickou bezpečnost SAT dělají více než jen školení o kybernetické bezpečnosti. Pokud hledáte vlastní řešení tohoto problému se školením uživatelů, CyberHoot doporučuje hledat nástroj, který eliminuje co nejvíce třecích bodů. V SAT je třeba zvážit tyto běžné třecí body:
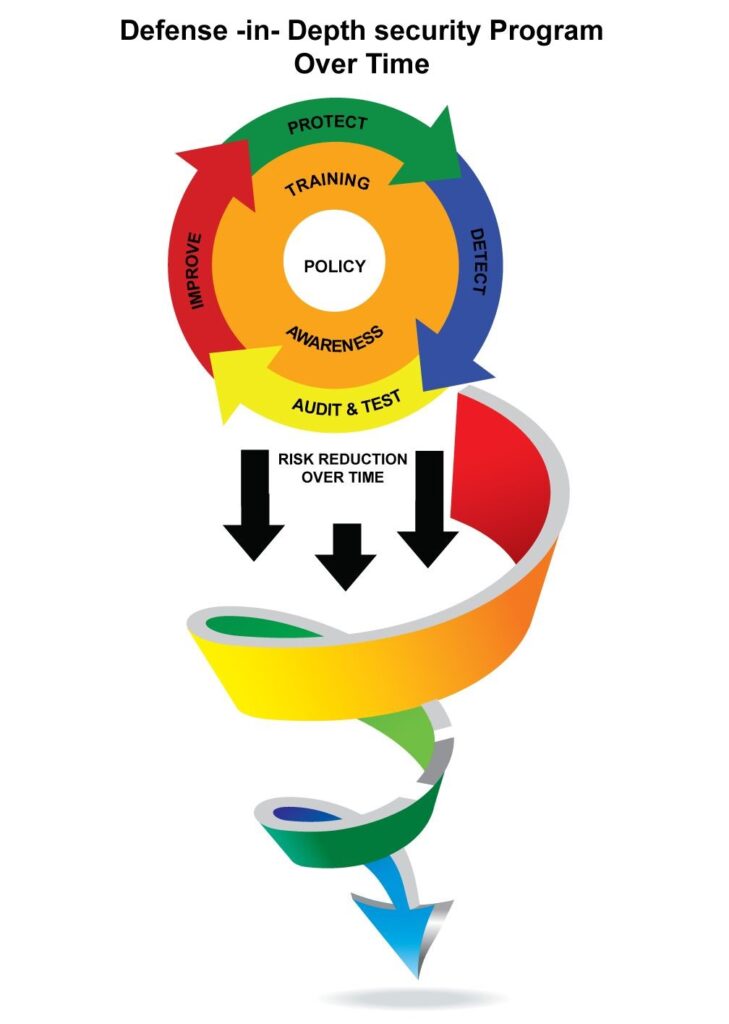
Jakmile najdete nástroj, který tyto třecí body eliminuje, měli byste být připraveni zahájit cestu vývoje svého programu kybernetické bezpečnosti. Hodně štěstí, nikdy to nebylo důležitější než dnes.
Zdroje:
Další čtení:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.