Autor : Katie Boquetti | Redakční ředitel : Craig Taylor
Mám to štěstí, že mám vztahy se stovkami poskytovatelů spravovaných služeb a tisíci bezpečnostních profesionálů. Většina z těchto lidí zná mou vášeň pro bezpečnost a včas mi dodávají „ informace o hrozbách “. Minulý týden mi můj drahý přítel Armando poslal článek o „ OAuth Consent Phishing “. Abych byl upřímný, zpočátku jsem si říkal – počkat… co? Když jsem se na to podíval hlouběji, potvrdil jsem si, že se skutečně jedná o rostoucí hackerský útok. Ve skutečnosti se to stalo takovým problémem, že FBI 1. září 2026 vydala toto veřejné oznámení. Hackeři používají sociální inženýrství a phishingové e-maily, aby nás přesvědčili k udělení přístupových oprávnění „falešným aplikacím“ k našemu e-mailovému účtu nebo k našim adresářům Microsoft/Google. S dostatečným počtem oprávnění udělených prostřednictvím OAuth by hacker mohl odesílat e-maily z našeho účtu nebo krást privilegovaná data, která se často nacházejí v našich schránkách.
Takže jsem Armandovi poděkoval za téma a souhlasil, že se CyberHoot tomuto tématu bude věnovat v našem dalším článku na blogu, aby se o něm zvýšilo povědomí. Jakmile budete vědět, proti čemu čelíte, budete mnohem lépe připraveni nestat se obětí tohoto zkreslování sociálního inženýrství a phishingu. Ale ví o této metodě útoku celý váš tým, všichni vaši zaměstnanci nebo členové vaší rodiny? Je zákeřnější, než bychom si přáli. Zvyšte povědomí a sdílejte tento článek s každým, kdo o něm potřebuje vědět!
— Craig
Strávili jste roky učením se chránit svá hesla. Kontrolujete odkazy před kliknutím, hlídáte si falešné přihlašovací stránky a máte zapnuté vícefaktorové ověřování (MFA). Tyto návyky zastavují velkou část útoků, takže si to uznejte. Phishing s OAuth consult se ubírá jinou cestou. Útočník se nikdy neptá na vaše heslo. Místo toho požádá o vaše svolení a žádost se zobrazí na skutečné přihlašovací obrazovce Microsoftu nebo Googlu.
OAuth je systém, který stojí za obrazovkami „Povolit této aplikaci přístup k vašemu účtu“, které se vám neustále zobrazují. Když si nástroj pro plánování chce přečíst váš kalendář nebo aplikace pro elektronický podpis chce otevřít soubor na OneDrivu, OAuth požadavek vyřídí. Přihlásíte se, zkontrolujete seznam oprávnění a kliknete na Přijmout. Aplikace poté obdrží digitální přístup, nazývaný token, který jí umožňuje jednat vaším jménem v rámci těchto aplikací. Jedná se o užitečnou každodenní funkci a většina aplikací, které ji používají, je legitimní.
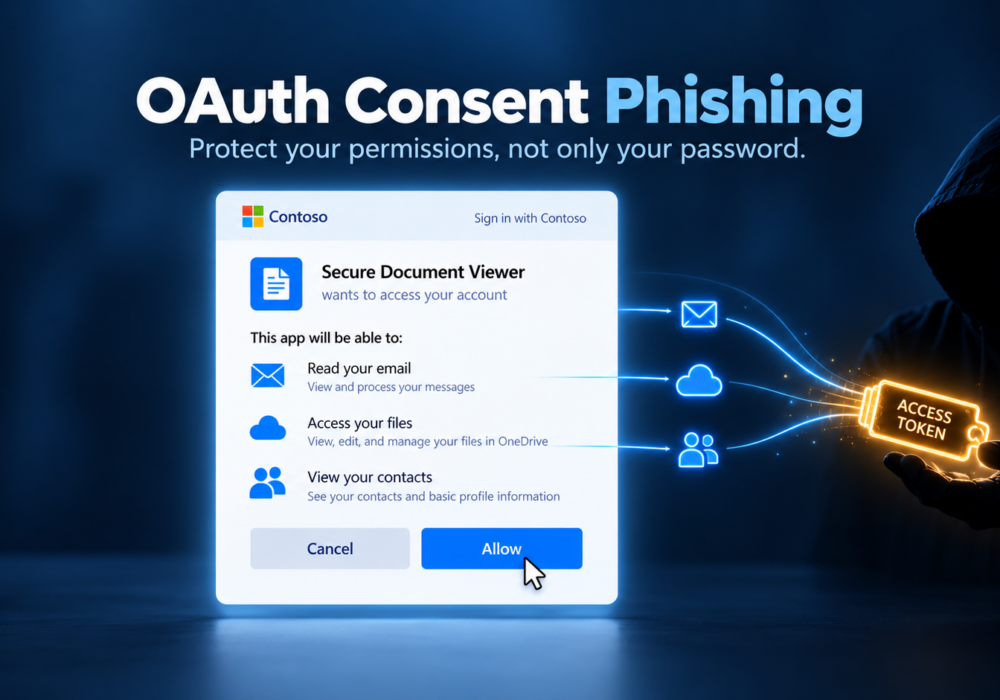
Útočník si zaregistruje vlastní aplikaci, dá jí důvěryhodný název, například „Bezpečný prohlížeč dokumentů“ nebo „Pomocník pro aktualizace Office“ a přidá k ní čisté logo. Poté vám pošle odkaz e-mailem, přes Teams nebo Slack, často s upozorněním typu „Platnost vašeho sdíleného souboru vyprší za hodinu“. Odkaz otevře skutečnou přihlašovací stránku Microsoftu nebo Googlu. Po přihlášení se zobrazí obrazovka s žádostí o souhlas s přístupem k vaší poště, souborům nebo kontaktům. Jakmile kliknete na tlačítko Přijmout, aplikace útočníka obdrží token a útočník jej použije ke čtení vaší doručené pošty, vyhledávání v dokumentech a odesílání e-mailů vaším jménem, aniž by kdy potřeboval vaše heslo.
MFA potvrzuje, že se přihlašujete jako vy. V případě phishingového útoku za účelem získání souhlasu se přihlašujete jako vy, takže MFA funguje přesně tak, jak bylo navrženo. Problém začíná po přihlášení, kdy aplikaci udělíte přístup. Protože útočník drží token místo vašeho hesla, změna hesla mu ponechá přístup, dokud někdo nezruší oprávnění aplikace. Nechte MFA zapnuté, protože blokuje mnoho dalších útoků, a pro pokrytí tohoto útoku přidejte níže uvedené jednoduché ochrany.
Obrazovka se souhlasem vám toho hodně napoví, pokud jí věnujete pět sekund. Nejprve zkontrolujte jméno vydavatele. Microsoft označuje aplikace od potvrzených společností ověřeným odznakem a neověřený vydavatel si na žádost, kterou jste nečekali, zaslouží zastavení. Dále porovnejte oprávnění s účelem aplikace. Prohlížeč PDF nemá důvod číst celou vaši poštovní schránku ani posílat zprávy jako vy a váš prohlížeč PDF stejně nemá žádné přátele, kterým by mohl posílat e-maily. Dávejte si pozor na žádosti o „zachování přístupu k datům, ke kterým jste mu poskytli přístup“, což umožňuje aplikaci pokračovat v práci, i když jste offline. Když vás zpráva kolem odkazu nutí k spěchu, berte naléhavost jako signál ke zpomalení.
Pokud používáte Microsoft 365 , správce otevře centrum pro správu Microsoft Entra a nastaví souhlas uživatelů, aby zaměstnanci schvalovali pouze aplikace od ověřených vydavatelů, kteří požadují oprávnění s nízkým rizikem. Současně zapněte pracovní postup pro souhlas správce, aby zaměstnanci požádali o aplikaci a recenzent ji schválil, místo aby lidé zůstali v bezvědomí.
Google Workspace nabízí podobná nastavení v rámci ovládacích prvků API, kde administrátor rozhoduje, které aplikace třetích stran se připojují k firemním účtům. Tato nastavení se nacházejí ve standardních administrátorských konzolích, bez nutnosti zakoupení dalších nástrojů.
Nastavte si čtvrtletní připomenutí v kalendáři, abyste si zkontrolovali aplikace propojené s vašimi firemními účty. Hledejte aplikace s širokými oprávněními, aplikace, které používá pouze jedna osoba, nebo názvy, které nikdo v týmu nezná, a odstraňte vše, co vám není známo. Přidejte do svého příštího školení týmu vzorovou obrazovku pro souhlas, aby lidé viděli, jak vypadá skutečné přihlášení spárované se špatným požadavkem. Když někdo nahlásí podezřelý dotaz, poděkujte mu, i když se ukáže, že aplikace je v pořádku. Každé nahlášení je dobré rozhodnutí, které stojí za to oslavit.
Kliknutí na tlačítko Přijmout u zákeřné aplikace se stává opatrným lidem a rychlá oprava se počítá jako výhra. Navštivte stránku myapps.microsoft.com nebo sekci Zabezpečení ve svém účtu Google, vyhledejte aplikaci a odeberte jí přístup. Poté to sdělte svému IT oddělení nebo poskytovateli spravovaných služeb. Ti odeberou oprávnění aplikace v celé organizaci, odhlásí vás z aktivních relací a zkontrolují protokoly, aby zjistili, čeho se aplikace dotkla. Pouhé obnovení hesla ponechá aplikaci připojenou, proto odebrání přístupu udělejte jako první krok.
Tento týden si vyberte jeden malý krok. Otevřete web myapps.microsoft.com nebo svůj účet Google, podívejte se na aplikace propojené s vaším pracovním účtem a odeberte tu, kterou již nepoužíváte. Pokud řídíte tým, věnujte deset minut kontrole nastavení souhlasu uživatelů a poté se o tento článek podělte se svými kolegy, aby věděli, jak vypadá pochybná žádost o oprávnění. Každá aplikace, kterou zkontrolujete, zvyšuje bezpečnost vaší organizace oproti předchozímu dni. Chraňte své přihlašovací údaje, chraňte svá oprávnění a pokračujte v tom. Smějte se, učte se a užívejte si zábavy!
Co je phishing s využitím OAuth consent?
Phishing s souhlasem OAuth je útok, při kterém vás zločinec podvede k udělení oprávnění jeho aplikaci k vašemu účtu Microsoft nebo Google. Útočník vaše heslo zcela přeskočí a použije vámi schválený přístup ke čtení e-mailů, otevírání souborů nebo odesílání zpráv vaším jménem.
Chrání mě MFA před phishingem za účelem získání souhlasu?
MFA potvrzuje vaši identitu při přihlášení a v tomto případě se přihlašujete vy. MFA zůstává důležitá pro blokování dalších útoků, zatímco nastavení souhlasu a rychlá kontrola každé obrazovky s oprávněními vás před tímto chrání.
Zbaví mě změna hesla přístupu útočníka?
Obnovení hesla ponechá útočníkovi přístup, protože aplikace používá token místo vašeho hesla. Odeberte aplikaci ze svého účtu nebo požádejte administrátora o zrušení jejích oprávnění.
Jak zjistím, které aplikace mají přístup k mému účtu?
Pro pracovní účet Microsoft navštivte stránku myapps.microsoft.com. Pro účet Google otevřete svůj účet Google, vyberte možnost Zabezpečení a zkontrolujte aplikace třetích stran propojené s vaším účtem. Odeberte všechny aplikace, které nepoznáváte nebo již nepoužíváte.
Je aplikace od ověřeného vydavatele vždy bezpečná?
Ověření potvrzuje, že za aplikací stojí skutečná společnost, což snižuje riziko. Přesto porovnejte oprávnění s tím, co aplikace dělá, a zeptejte se svého IT oddělení na ověřené aplikace, které požadují mnohem větší přístup, než potřebuje.
Co by měla malá firma udělat jako první?
Zapněte nastavení omezeného souhlasu uživatelů v aplikaci Microsoft Entra nebo odpovídající ovládací prvky API v aplikaci Google Workspace. Tato jediná změna zabrání zaměstnancům ve schvalování neověřených aplikací sami a nestojí nic navíc.
Blog Microsoft Entra: Vysvětlení a prevence phishingu s OAuth Consent
FBI IC3 PSA: Zlomyslní kybernetičtí aktéři získávají přístup k účtům obětí prostřednictvím phishingu s jejich souhlasem (1. září 2026)
Hackerské zprávy: Nové phishingové kliknutí: Jak souhlas OAuth obchází MFA (květen 2026)
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Vzpomínám si na rané dny...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohoto týdne má...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

