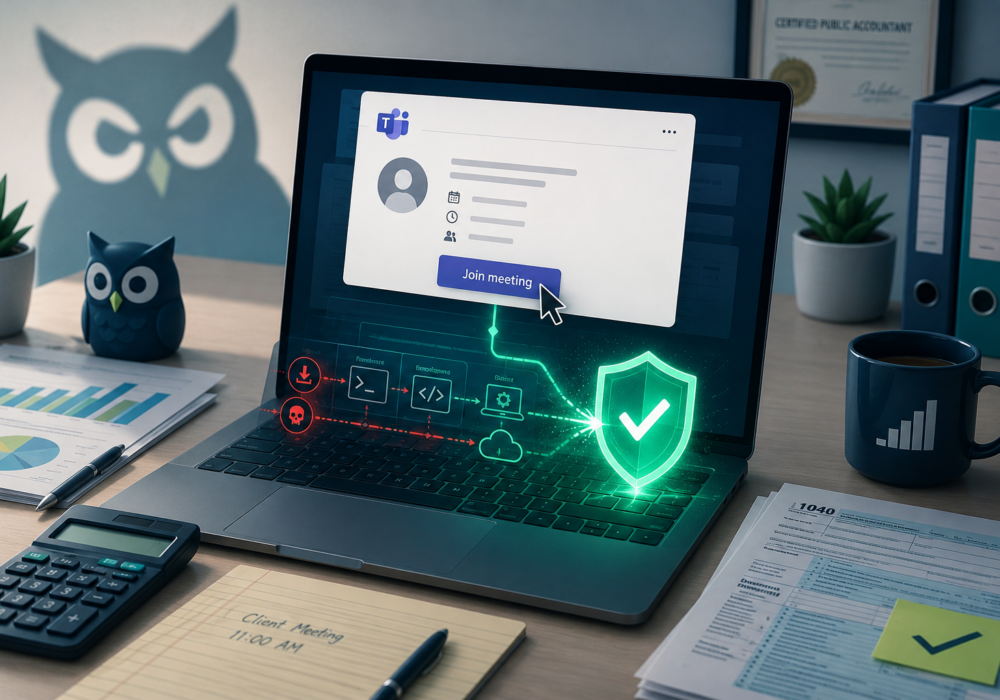
Daňové období zaměstnává účetní a také podvodníky. Začátkem tohoto léta se jedna účetní firma stala terčem útoku někoho, kdo se vydával za nového klienta. Podvodník strávil týdny budováním důvěry, než se k věci přidal. Dobrou zprávou je, že tento příběh dobře dopadne. Tou lepší zprávou je, že se z něj poučíte, aniž byste ho museli prožít.
Kontakt přišel prostřednictvím kontaktní stránky daňové poradenské firmy na webových stránkách. Potenciální klient měl jméno, osobní příběh a rozumný soubor otázek ohledně přípravy daňového přiznání. Byl příliš nemocný na to, aby podal daňové přiznání, a mohla by mu poradenská firma pomoci s jeho podáním v pozdním termínu? Během několika týdnů mu stále chodily e-maily s žádostí o domluvení schůzky k projednání daňové situace.
Podvody, jako je tento, se opírají o tři specifické páky a jejich pojmenování pomáhá vašemu týmu rozpoznat vzorec rychleji než jakýkoli technický detail. Naléhavost, protože podvod se odehrává rychle právě ve chvíli, kdy je třeba učinit rozhodnutí. Emocionalita, protože soucitný osobní příběh snižuje ostražitost člověka ještě předtím, než se objeví jediný podezřelý odkaz. Autorita, protože požadavek přichází zabalený v něčem známém a důvěryhodném, v tomto případě v nástroji pro schůzky, který téměř každá firma používá každý den.
V den schůzky podvodník poslal zprávu, v níž tvrdil, že firemní video odkaz nefunguje, a nabídl místo něj náhradní odkaz. Odkaz vypadal jako běžná pozvánka na schůzku v Microsoft Teams, ale nebyl. Kliknutí na něj vedlo na falešnou stránku pro registraci, která nenápadně zaregistrovala počítač zaměstnance do systému správy zařízení ovládaného podvodníkem. Odtud se spouštěly skryté skripty s vysokými systémovými oprávněními a pokoušely se nainstalovat software pro vzdálený přístup.
A tady je ta část, kterou stojí za oslavu. Antivirový software firmy zablokoval oba pokusy o instalaci nástrojů pro vzdálený přístup. Následná důkladná kontrola nenašla žádné důkazy o tom, že by někdo ukradl data, a potvrdila, že e-mailový systém firmy zůstal nedotčen. Útok byl zaznamenán pouze jedním počítačem. Zbytek firmy nikdy.
Několik detailů stojí za to se o to podělit, i když se jedna firma téměř nepodařilo zapomenout. Podvodník použil webovou stránku, která existovala dva roky, takže jakýkoli nástroj hledající zcela nové podezřelé domény by ji zcela minul. Podvodník si také zřejmě všiml, kterému softwaru pro vzdálený přístup firma již důvěřuje, a pokusil se nainstalovat odpovídající kopii v naději, že splyne s davem. Ponaučení je jednoduché. Důvěřujte konkrétnímu nástroji, který váš tým nastavil, ne každému nástroji se stejným názvem.
Ke snížení rizika zde nepotřebujete velký rozpočet na zabezpečení. Několik cenově dostupných opatření pomáhá zastavit tyto útoky na několika různých místech.
Většina těchto kroků stojí spíše čas než peníze a i ty placené, jako je EDR, se vejdou do rozpočtu malých a středních podniků. Vyberte si tento týden jeden a začněte tam.
Už teď děláte každý den sto věcí správně, abyste udrželi svou firmu v chodu. Tento týden přidejte ještě jednu. Věnujte pět minut se svým týmem tomu, jak zní skutečná zpráva od nového klienta oproti pokusu o podvod. Takové malé rozhovory budují sebevědomí, které žádná aktualizace softwaru nenahradí. Hmm... Pokrok pokaždé překonává dokonalost a čtení tohoto textu vás už posune o krok napřed tam, kde jste byli včera.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Vzpomínám si na rané dny...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohoto týdne má...
Více informací
Čas od času se objeví nějaký malware s dostatečně chytrým trikem, který donutí bezpečnostní výzkumníky se zastavit a...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

