Zavádění ochrany tokenů společností Microsoft: Praktické pokyny pro poskytovatele spravovaných služeb (MSP)

21. srpna 2025 | Blog Zavádění ochrany tokenů společností Microsoft: Praktické pokyny pro poskytovatele spravovaných služeb (MSP)

2. část naší série o zabezpečení Microsoft Entra

V 1. části jsme prozkoumali, jak funkce Token Protection od společnosti Microsoft zvyšuje zabezpečení relací tím, že váže tokeny k zařízení, kde byly vydány, a maří útoky typu token replay a hrozby BEC. Nyní se ve 2. části budeme zabývat reálnými aspekty zavádění, které musí poskytovatelé spravovaných služeb zvážit před aktivací této funkce v klientských prostředích.

Přestože jsou bezpečnostní výhody jasné, implementace Token Protection, zejména v hybridním, BYOD nebo starším prostředí, může vytvářet třenice. Tato příručka vysvětluje klíčová úskalí, nastiňuje strategie pro zmírnění problémů a sdílí osvědčené postupy zavádění, které by měli poskytovatelé spravovaných služeb (MSP) dodržovat pro hladký přechod.

Ochrana tokenů v modelu hloubkové obrany

Kde se hodí ochrana tokenů

  • Vrstva: Zabezpečení identity a přístupu
  • Primární cíl: Zabraňte únosu relace a přehrání tokenu po schválení MFA

Proč je důležitá:
Většina narušení bezpečnosti Microsoftu 365 pramení z kompromitace identity prostřednictvím phishingu, krádeže tokenů nebo kompromitace firemních e-mailů (BEC). Tradiční vícefaktorová autentizace (MFA) nemůže útočníka zastavit, jakmile ukradne platný token relace. Ochrana tokenů tuto mezeru uzavírá tím, že zajišťuje, že tokeny fungují pouze na zařízení, ze kterého byly vydány.

Důležité: Ochrana tokenů není blokátorem phishingu, ochranou přihlašovacích údajů ani blokátorem laterálního pohybu. Je to nástroj pro omezení a vynucení , který se aktivuje po přihlášení, aby zabránil zneužití tokenů.


Doplňkové kontroly pro vrstvený přístup

1. Zvýšení zabezpečení pověření a MFA (zabezpečení vstupních dveří)

  • Používejte vícefaktorovou autentizaci (MFA) odolnou proti phishingu (bezpečnostní klíče nebo přístupové klíče FIDO2) pro privilegované a vysoce rizikové účty
  • Zakázat starší protokoly (Základní ověřování POP/IMAP/SMTP)
  • Základní zásady podmíněného přístupu: Vyžadovat vícefaktorovou autentizaci (MFA), vynucovat kompatibilní zařízení, blokovat riziková přihlášení

➡ Ochrana tokenů navazuje na MFA. Tato opatření v první řadě snižují riziko kompromitace.


2. Zabezpečení zařízení a koncových bodů (vrstva důvěryhodnosti zařízení)

  • Intune Microsoft: Vynucování šifrování, oprav, Defenderu a dalších zásad dodržování předpisů
  • Obránce pro koncový bod: Zaznamenávání rizik zařízení v reálném čase do systému podmíněného přístupu
  • Správa mobilních aplikací (MAM): Pro zařízení bez vázání tokenů (např. iOS/Android)

➡ Ochrana tokenů je účinná pouze tehdy, jsou-li zařízení důvěryhodná. Stav koncových bodů je zásadní.


3. Zabezpečení relací a aplikací (během používání)

  • Ochrana tokenů: Váže tokeny relace k jednomu zařízení
  • Omezení vynucená aplikacemi: Omezit přístup nespravovaných zařízení pouze přes web
  • Průběžné hodnocení přístupu (CAE): Okamžitě ruší relace, když se objeví rizikové signály (např. nová lokalita, riziko zařízení)

➡ Tyto ovládací prvky zajišťují bezpečnost relací i po přihlášení, nikoli pouze během přihlašování.


4. Monitorování a reakce (detekce a zamezení narušení)

  • Protokoly auditu Microsoft 365 Unified: Detekce neúspěšných vazeb tokenů, podezřelých přihlášení
  • Řešení Microsoft Sentinel nebo XDR: Korelujte anomálie relací s širšími hrozbami
  • Příručky pro automatizovanou odpověď: Uzamknutí napadených účtů nebo izolace rizikových koncových bodů

➡ I s vazbou tokenů se útočníci mohou změnit. Detekce zajišťuje viditelnost a reakci.


5. Ochrana dat a rizik zasvěcených osob (poslední řádek)

  • Zásady pro ochranu před únikem informací a rizika interních osob: Sledujte chování exfiltrace dat
  • Ochrana informací (označení citlivosti): Uchovávejte data šifrovaná, i když jsou odcizena
  • Ovládací prvky zabezpečeného sdílení souborů: Zabraňte taktice „stáhněte si a odejděte“

➡ Pokud selžou kontroly relace nebo identity, zabezpečení zaměřené na data omezuje škody.


MSP – téma pro diskusi

Představte si ochranu tokenů jako prostřední zábradlí v širší obraně s nulovou důvěrou:

  • Pověření + MFA zastavit vetřelce u vchodových dveří
  • Ochrana tokenů brání jim v krádeži návštěvnického odznaku
  • Kontroly koncových bodů, detekce a dat zastavit laterální pohyb a krádež dat

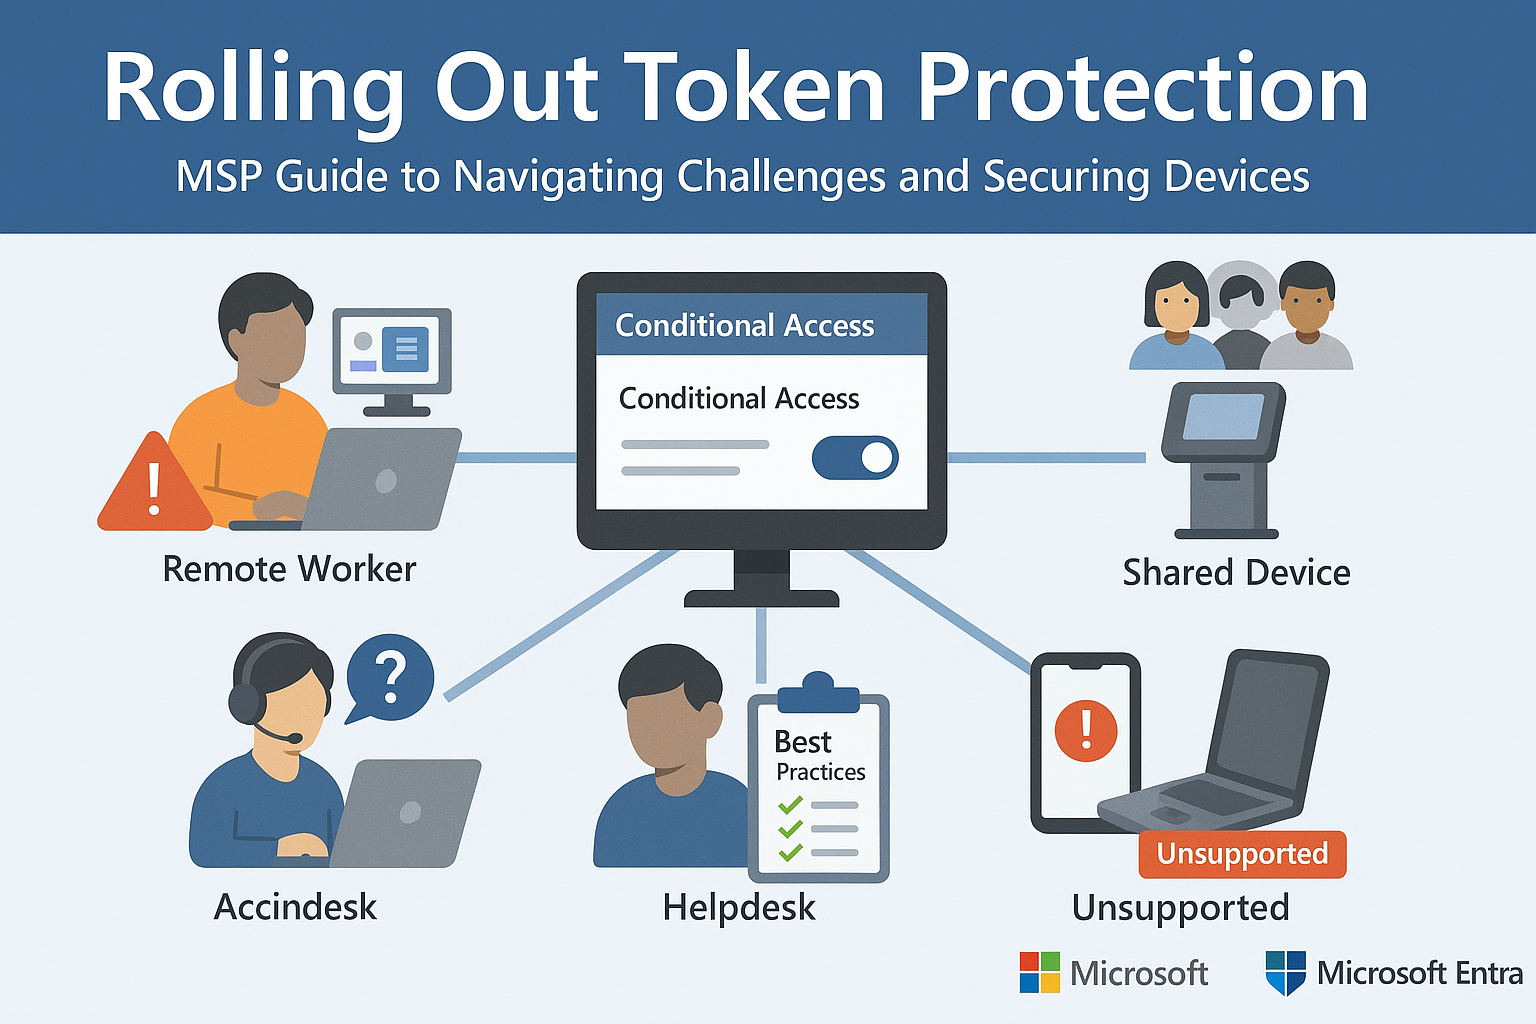
Sedm (7) běžných problémů při aktivaci ochrany tokenů

1. Vzdálení pracovníci na BYOD nebo nespravovaných zařízeních

Problém: Vazba tokenů funguje pouze na zařízeních, která jsou připojena přes Entra, hybridně připojena nebo registrovaná.

Dopad: Osobní nebo nespravovaná zařízení, která nejsou zaregistrována v Entra nebo Intune, selžou při navazování tokenů a ztratí přístup k aplikacím, jako je Outlook, SharePoint nebo Teams.

Zmírnění:

  • Použití filtrů podmíněného přístupu k vyloučit uživatele BYOD zpočátku od vymáhání
  • Proškolení uživatelů v registraci jejich zařízení v Entra nebo Intune
  • Zvažte povolení přístupu pouze přes web pro nespravované uživatele.

2. IT/administrátoři používají více zařízení nebo Jump Hosts

Problém: Správci často používají více virtuálních počítačů, relací RDP nebo odkazovacích polí, které nepodporují vazbu tokenů.

Dopad: Narušuje pracovní postupy, jako je přístup k portálům Azure/M365 ze sekundárních systémů.

Zmírnění:

  • Začněte s pilotní testování na administrátorských skupinách
  • Sledování protokolů přihlášení pro selhání vazby tokenů
  • Doporučujeme používat podporované ověřovací postupy a koncové body

3. Sdílená zařízení (např. kiosky, recepce)

Problém: Token Protection očekává vztah 1:1 mezi zařízením a uživatelem.

Dopad: Sdílená přihlášení nebo rychlé přepínání uživatelů způsobují konflikty relací nebo chyby aplikací.

Zmírnění:

  • Vyloučit skupiny sdílených zařízení z politik vázaných na tokeny
  • Prozkoumejte alternativy, jako například Účelově Access or profily systému Windows pro jednotlivé uživatele

4. Starší aplikace a klienti třetích stran

Problém: Aplikace, které nepoužívají moderní ověřování (OAuth 2.0 + OpenID Connect), mohou obejít vázání tokenů.

Dopad: Uživatelé mohou zaznamenat pády aplikace, neúspěšné přihlášení nebo nepředvídatelné chování.

Zmírnění:

  • Nasazení podmíněného přístupu v režim pouze pro hlášení
  • Použijte protokoly k identifikovat starší aplikace
  • Podporovat migraci do moderní ověřování

5. Zařízení bez Windows (Mac, Linux, mobilní zařízení)

Problém: Vazba tokenů v současnosti podporuje pouze zařízení s Windows 10 a novějšími.

Dopad: macOS, iOS, Android – a dokonce i oficiální aplikace Microsoftu, jako je Outlook Mobile – nevynucují vázání tokenů.

Zmírnění:

  • Segmentace zásad podle platforma
  • Použijte shoda zařízení s předpisy a CA založená na aplikaci chránit tyto koncové body odlišně
  • Vyloučit nepodporované operační systémy ze zásad vázaných na tokeny

6. Prostředí VDI (Citrix, Azure Virtual Desktop)

Problém: Virtuální desktopy často přerušují párování tokenů/zařízení kvůli sdíleným profilům a resetování relací.

Dopad: Časté opětovné ověřování nebo přerušené relace aplikací.

Zmírnění:

  • Otestujte vazbu tokenů ve scénářích VDI před vynucením
  • Zvážit s výjimkou koncových bodů VDI výhradně z těchto zásad CA

7. Zmatek koncového uživatele a zátěž helpdesku

Problém: Selhání vazby obvykle vedou k neurčitým „chybám při přihlašování“, což frustruje uživatele a zvyšuje objem tiketů.

Zmírnění:

  • Připravit interní podpůrná dokumentace s příklady běžných chyb vázání tokenů
  • Školení týmů helpdesku pro rychlou identifikaci a řešení problémů s registrací zařízení
  • Odeslat předběžná komunikace uživatelům před povolením vynucení

Doporučené postupy nasazení

Pro zajištění úspěšného nasazení doporučuje společnost Microsoft a zkušení IT profesionálové následující postup v několika fázích:

  1. Spustit v režimu pouze pro sestavy
    • Simulujte dopad politik bez blokování přístupu
    • Použijte Protokoly přihlášení sledovat selhání v části „Stav vazby tokenů“
  2. Pilotní projekt s interním IT nebo malými odděleními
    • Získejte zpětnou vazbu od zkušených uživatelů a včas řešte problémy
  3. Analýza kompatibility aplikací a stavu zařízení
    • Používejte nástroje jako Statistiky zásad a protokoly Azure AD
    • Identifikace uživatelů na nekompatibilních operačních systémech, starších klientech nebo sdílených systémech
  4. Vyloučit z vymáhání práva zpočátku vysoce rizikové skupiny
    • BYOD, sdílené počítače, uživatelé VDI nebo manažeři závislí na více platformách
  5. Před vynucením poučte uživatele
    • Vysvětlete proč za politikou
    • Uveďte odkazy na průvodce samoregistrací a podpůrné kanály

Závěrečné myšlenky pro MSP

Ochrana tokenů je silným krokem vpřed v zastavení přehrávání tokenů a kompromitace firemních e-mailů, ale není to „nastav a zapomeň“. Poskytovatelé spravovaných služeb (MSP) musí k nasazení přistupovat s opatrností, s ohledem na kontext a s edukací klientů.

Opatrným pilotním testováním, využíváním režimu pouze pro hlášení a proaktivní komunikací s koncovými uživateli mohou poskytovatelé spravovaných služeb implementovat tuto funkci způsobem, který maximalizuje ochranu bez narušení pracovních postupů.

Zdroje a další literatura:


Nejnovější Blogy

Zůstaňte v obraze s nejnovějšími informacemi bezpečnostní informace

Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Instalační programy falešného softwaru vypínají službu Windows Update

Instalační programy falešného softwaru vypínají službu Windows Update

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Vzpomínám si na rané dny...

Více informací

Když vám „podpora Apple“ zavolá zpět, zavěste

Když vám „podpora Apple“ zavolá zpět, zavěste

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohoto týdne má...

Více informací

Seznamte se s Manic: Malware pro Android s rafinovaným zálohovacím plánem

Seznamte se s Manic: Malware pro Android s rafinovaným zálohovacím plánem

Čas od času se objeví nějaký malware s dostatečně chytrým trikem, který donutí bezpečnostní výzkumníky se zastavit a...

Více informací

