Tým pro výzkum zranitelností Edge společnosti Microsoft nedávno zveřejnil podrobnosti o nové funkci ve vývoji s názvem „Super Duper Secure Mode“ (SDSM). SDSM je navržen tak, aby zlepšil zabezpečení bez znatelné ztráty výkonu. Za tímto účelem SDSM eliminuje kompilátory Just-In-Time (JIT) v JavaScriptu , které byly navrženy pro zvýšení rychlosti načítání stránek a výkonu prohlížeče, ale jsou pozoruhodně snadno zneužitelné hackery.
Jak to funguje?
Pokud je SDSM v Edge aktivován, odstraní z procesního kanálu V8 kompilaci Just-In-Time (JIT), čímž se sníží plocha pro útok, kterou hackeři používají k nabourání do zařízení uživatelů Edge. Podle zpráv o běžných zranitelnostech a expozici (CVE) shromážděných od roku 2019 „ přibližně 45 % zranitelností nalezených v enginu JavaScript a WebAssembly ve V8 souviselo s enginem JIT, více než polovina všech „divokých“ exploitů v Chromu zneužívá chyby JIT “. Podle BleepingComputeru menší plocha pro útok odstraňuje téměř polovinu chyb a následně ztěžuje zneužití zbývajících chyb.
Kromě toho lze s vypnutými JITy povolit mnoho dalších bezpečnostních funkcí. Patří mezi ně Control Flow Guard (CFG), Control-flow-Enforcement Technology (CET) a Arbitrary Code Guard (ACG). Každá z nich přidává další vrstvy zabezpečení, které chrání uživatele a jejich data.
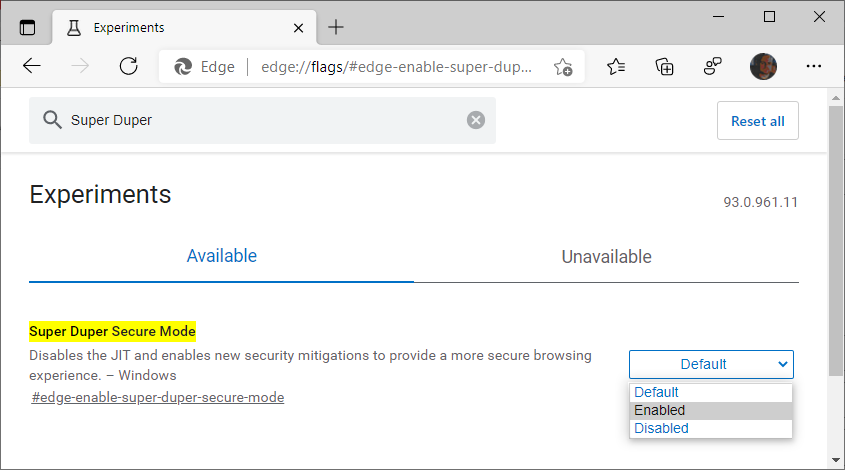
Tato nová bezpečnostní funkce Edge je stále ve fázi testování, ale uživatelé preview verze Microsoft Edge (včetně Beta, Dev a Canary) si ji mohou povolit na adrese edge://flags/#edge-enable-super-duper-secure-mode.
Vedoucí týmu bezpečnostního inženýrství Johnathan Norman ze společnosti Microsoft se na Twitteru vyjádřil , že se nástroj pravděpodobně změní a bude muset během experimentování překonat mnoho technických problémů. Uvedl také, že nástroj nebude exkluzivní pro zařízení s Windows, ale v blízké budoucnosti ho plánují zpřístupnit i na Macech a Androidu. Norman zmínil, že až bude funkce spuštěna, možná budou muset změnit název, ale že si s ním budou i nadále užívat zábavy.
Doporučení pro malé a střední podniky
Je dobré sledovat vydání této nové funkce spolu s dalšími webovými prohlížeči, které ji budou následovat. Pokud vy nebo vaše společnost máte řešení pro správu oprav nebo automatické aktualizace, neměli byste si toto vydání nechat ujít, budete si je však muset povolit. Pokud chcete tuto funkci používat, můžete přejít na stránku https://www.microsoftedgeinsider.com/en-us/download/ a nainstalovat si jeden ze tří „kanálů“ pro používání nových funkcí Edge, které jsou stále ve fázi experimentování. Po instalaci přejděte při používání kanálu na stránku edge://flags/#edge-enable-super-duper-secure-mode .
Po povolení byste měli otestovat, zda povolení této funkce naruší fungování některých vašich kritických aplikací. Tuto funkci můžete zakázat, když potřebujete přístup k těm kritickým aplikacím, které se po zakázání JITu přeruší.
Kromě aktivace této funkce Super Duper Secure Mode doporučuje CyberHoot následující osvědčené postupy pro ochranu jednotlivců a firem před online kybernetickými útoky a omezení škod způsobených těmito útoky:
Zdroje:
Další četba:
„Super duper zabezpečený režim“ v Microsoft Edge dělá to, co slibuje
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.