Hotovost je prozatím králem. Používání elektronických platebních aplikací neustále roste. Podle nedávného průzkumu amerického Federálního rezervního systému tvořily platby v hotovosti v roce 2020 pouze 26 % všech plateb. Platební karty (kreditní/debetní) a elektronické platební aplikace byly použity pro 65 % všech plateb, přičemž 9 % zbývalo bankovním převodům přímo z banky. Vlna bezhotovostních plateb a elektronického obchodování vedla ke vzniku mnoha různých platebních aplikací. Apple Pay, Google Pay, PayPal, Venmo a Trello Pay patří mezi nejběžnější mobilní platební aplikace. Tyto aplikace však často přinášejí rizika, protože kyberzločinci vymýšlejí nové podvody, aby nás oklamali a připravili o peníze – ať už virtuální, nebo neplatné.
Chytré telefony, stejně jako jakékoli jiné zařízení, mohou být zneužity malwarem . Jedním ze způsobů, jak se kyberzločinci mohou dostat k vašim citlivým informacím, jsou keyloggery . Tento malware zaznamenává a odesílá každou akci (klepnutí) na vašem smartphonu (nebo počítači) hackerům, což jim umožňuje zobrazit přihlašovací údaje k účtu, které zadáváte do jakékoli aplikace nebo na webové stránky, které navštívíte. Hackeři mohou také používat falešné aplikace, které předstírají legitimnost a zneužívají vaše platební aplikace. Příklad naleznete na konci tohoto článku, kde výzkumníci společnosti ESET objevili trojského koně maskovaného jako nástroj pro optimalizaci baterie , který cílil na uživatele oficiální aplikace PayPal a pokoušel se převést 1 000 EUR (1 200 USD) na účet hackera.
Většina hackerů zneužívá zařízení a šíří malware prostřednictvím phishingových e-mailů. Zejména ransomware může být šířen prostřednictvím těchto e-mailů a ochromit vaši firmu tím, že uzamkne vaše citlivá data a vyhrožuje jejich zveřejněním, pokud nezaplatíte výkupné. Kybernetické útoky mohou být zničující nejen pro vaši firmu, ale i pro váš osobní život.
Při používání chytrých telefonů existuje několik věcí, které můžete udělat pro zajištění bezpečnosti, zejména při mobilních platbách. Řiďte se osvědčenými postupy CyberHoot pro zabezpečení chytrých telefonů:
Je důležité rozumět aplikacím, které používáte, a jak jsou ověřovány, a zakázat veřejné sdílení transakcí. Níže uvedený obrázek ukazuje nejběžnější platební aplikace a různé způsoby, jakými se snaží chránit vaši bezpečnost:
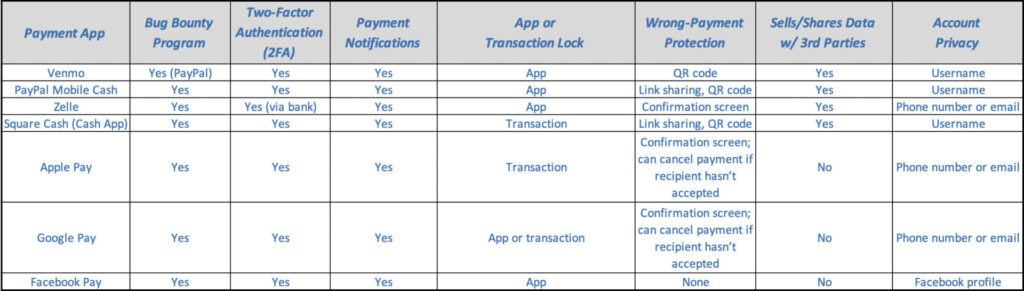
Definice zabezpečení plateb: Odměna za nalezené chyby | Dvoufaktorové ověřování | Transakční zámek
I když jsou tyto všechny zásadní při používání chytrých telefonů, měli byste dodržovat i tyto další postupy při používání počítačů, zejména v práci. CyberHoot doporučuje následující osvědčené postupy, jak se na kybernetické útoky připravit, omezit škody a někdy se jim vyhnout:
Začněte s budováním robustního plánu kybernetické bezpečnosti s hloubkovou obranou ještě dnes s CyberHootem.
Zdroje:
NY Times – Výzkum mobilních plateb
Další četba:
Hackeři vydávají aplikace pro sledování falešných kontaktů
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.