Tento článek popisuje kroky, které je třeba okamžitě podniknout, když jste vystaveni útoku této formy… něčeho, čemu jsem dal přezdívku „Domino útok“. Tento útok má zřetelné fáze, které hackeři postupně využívají. Přerušte sekvenci co nejdříve úhybnými manévry a kvalitním školením zaměstnanců pomocí nástrojů, jako je CyberHoot, které jim pomohou odhalit phishingové útoky a důkladně chránit svá hesla! Pokud máte zájem o školení svých zaměstnanců, navštivte školicí web CyberHoot.com a my vás spojíme s jedním z našich prodejců.
Fáze 1 „Domino Breach“ :
Klient, Finance@IronCladCookware.com, obdržel e-mail od dodavatele, se kterým pravidelně spolupracuje, s žádostí o kontrolu faktury chráněné heslem v Dokumentech Google, Drop Boxu nebo jiném online zdroji. I když to bylo neobvyklé, dodavatel byl důležitý, se kterým pravidelně spolupracujeme, takže jsme mu svědomitě vyhověli. Zjistili jsme, že e-mailová doména dodavatele se lišila pouze o jedno písmeno (například: e-mail Twirlstool.com může pocházet z Twrlstool.com – chybí tam i). Webová stránka, na kterou jsme se přihlásili, ukradla uživatelské jméno a heslo jednoho z našich zaměstnanců. Hackeři nyní prohledali každou jedinečnou e-mailovou adresu v každé složce napadené poštovní schránky v naší společnosti.
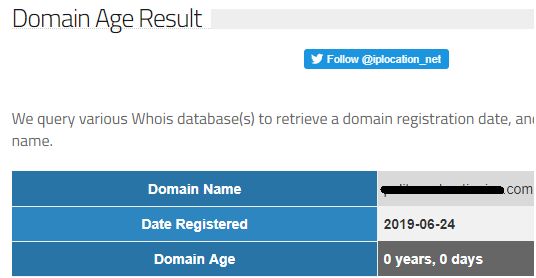
Fáze 2: Druhý pád Domino (registrace podobného doménového jména)
Na níže uvedeném snímku obrazovky hackeři dnes zaregistrovali doménové jméno podobné doméně, které bude použito ve fázi 3. Tato doména vypadá velmi podobně jako doména cílové společnosti a bude použita jako domovská základna pro tyto útoky.
Fáze 3: Třetí domino – Využití vztahů založených na důvěře
Hacker poté sestaví řadu neškodných, ale účinných e-mailů, jejichž cílem je zneužít vztah důvěry, který máte s vašimi dodavateli, klienty, rodinou a přáteli, a to tak, že je odešle z podvodného e-mailového účtu. V mém fiktivním příkladu: k útokům s cílem odcizit přihlašovací údaje na e-mailové adresy nalezené v původním napadeném e-mailovém účtu na IroncladCookware.com se používá adresa Finance@IroncldCookware.com místo Finance@IroncladCookware.com. Účinnost tohoto útoku spočívá ve skutečnosti, že jméno odesílatele je s větší pravděpodobností příjemcem rozpoznáno a akceptováno jako legitimní uživatel. Díky této implicitní důvěře má útok vyšší pravděpodobnost úspěchu.
Fáze 4: Na vaše kontakty začíná padat více dominových kostek.
Hackeři se tím nezastaví. Ať začnou narušení e-mailových účtů… většina lidí bez váhání rychle klikne na e-mail od někoho, koho zná, který se zdá být podobný. Méně lidí poskytne přihlašovací údaje k prohlédnutí faktury, neuhrazené částky nebo jakékoli jiné věrohodné finanční transakce… což vede k narušení stále většího počtu společností a k útokům na stále více společností. Tomu se říká Domino Breach efekt.
Zde je několik praktických rad, jak se chránit a jak se dostat do popředí, když se vaše firma účastní jedné z těchto akcí!
Krok č. 1: Vypracujte e-mail s rychlou odpovědí a okamžitě jej rozešlete všem kontaktům, v němž je budete informovat o falešné doméně a cílených útocích.
Krok č. 2: Prozkoumejte poskytovatele internetových služeb nově registrovaného doménového jména a odešlete stížnost na zneužití phishingového útoku z doménového jména, které se zdá být podobné, a požádejte o jeho okamžité odstranění.
Čas je klíčový. V reálném světě, v okamžiku, kdy je doména typu „look-alike“ zaregistrována a připravena k použití, začnou útočné e-maily proudit všem vašim dodavatelům, klientům, přátelům a rodině. Kostky domina se začnou hroutit, když lidé, kteří vám a vašemu jménu důvěřují, kliknou na falešnou fakturu nebo požadavek na přihlášení a ocitnou se v situaci, kdy jsou napadeni.
Rozeslání tohoto varování všem, na které si vzpomenete, je kritický a časově náročný první krok.
Zbývající kroky je třeba podniknout v sestupném pořadí ochrany. Ne všechna tato opatření stojí peníze. Některá představují extrémně účinnou ochranu (např. MFA ).
Základní ochrana:
Vylepšená ochrana:
Pokročilá ochrana:
Výzva k akci:
Základní ochrana je něco, co by měly mít zavedené všechny firmy. Kontaktujte CyberHoot ještě dnes a spojte se s prodejcem, který zajistí vašim zaměstnancům nezbytné školení, abyste mohli odolat útoku Domino. Unce ochrany je lepší než libra léčby. Chcete-li se dozvědět, jak se chránit před podobnými hrozbami prostřednictvím hackerského útoku na e-mail, klikněte sem.
Postupujte podle těchto pokynů od CyberHootu, jak obnovit svůj napadený e-mailový účet.
Craig, spoluzakladatel – CyberHoot
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.