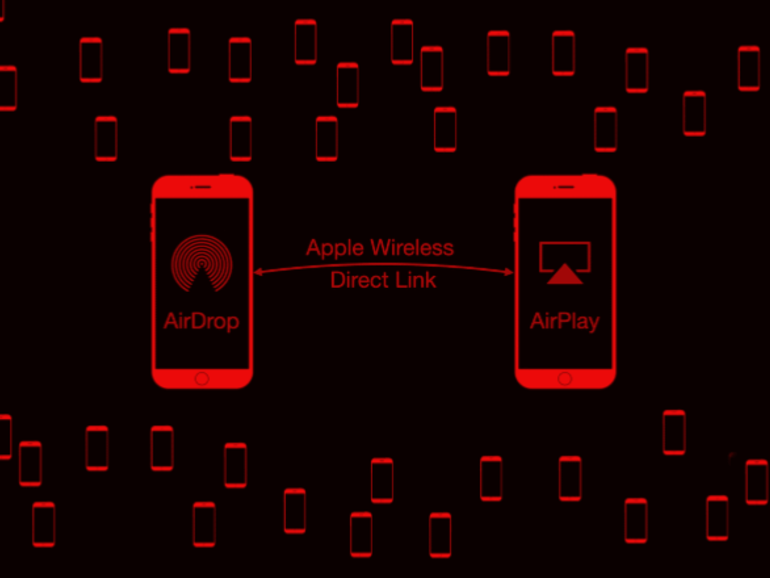
Výzkumník kybernetické bezpečnosti (a white-hat hacker) Ian Beer z projektu Zero společnosti Google publikoval v prosinci 2020 článek, v němž popisuje, jak se hackeři mohou nabourat do blízkých iPhonů a ukrást osobní údaje. Tato zranitelnost zneužívá slabinu v protokolu bezdrátového připojení Apple Wireless Direct Link (AWDL) společnosti Apple, nevyžaduje žádnou interakci s obětí a vede k úplné kontrole nad nenainstalovaným iPhonem. Abychom byli k Applu spravedliví, tuto zranitelnost opravili v systémech iOS 13.1.1x a Mac OS 10.15.3x.
AWDL je „Apple Wireless Direct Link“ a používá se jako síťový protokol, který umožňuje zařízením Apple – iPhonům, iPadům, Macům a Apple Watch – vytvářet peer-to-peer sdílení dat. Je pravděpodobné, že pokud vlastníte zařízení Apple, vytváříte nebo se k těmto peer-to-peer sítím připojujete mnohokrát denně, aniž byste si to uvědomovali. AWDL se používá při sdílení souborů Airdrop, sdílení hudby Airplay, sdílení videa „ Sidecar “ nebo dokonce při přijímání telefonního hovoru na vašich Apple Watch. I když jste tyto funkce nepoužívali, ale lidé v okolí ano, vaše zařízení se mohlo připojit k síti AWDL, kterou používali, aniž byste o tom věděli. Tento výzkumník Googlu nenechal nic náhodě a hledal a objevil další chybu v protokolu AWDL, která mu umožnila zaručit, že dokáže AWDL povolit v jakémkoli iPhonu za méně než 2 minuty a následně zařízení plně využít.
Beerův článek končí krátkým videem (níže), které ukazuje, jak krade fotografii z telefonu pomocí hackerské sady umístěné v sousední místnosti:
Wi-Fi zahrnuje připojení k síti. Doma připojíte k modemu přístupový bod Wi-Fi (router), čímž vytvoříte svou síť Wi-Fi. Router vysílá název sítě a přijímá klienty na konkrétním kanálu. Tyto sítě Wi-Fi chráněné heslem mají šifrování a další bezpečnostní opatření pro podporu bezpečnosti uživatelů. Technologie AWDL od společnosti Apple nevyžaduje, aby se uživatelé nacházeli ve stejné síti chráněné heslem, aby mohli navázat peer-to-peer připojení. AWDL nemá žádné vestavěné šifrování a postrádá další základní bezpečnostní funkce, což umožňuje toto zneužití.
Beer poznamenal, že s vhodným inženýrstvím a hardwarem by po povolení AWDL mohla celá zranitelnost spustit během několika sekund. Beer se domnívá, že pravděpodobně existují lepší techniky, jak povolit AWDL bez použití útoku hrubou silou . Důležité je, že tato zranitelnost je červotočivá ; zařízení, které bylo zneužito, by pak mohlo být samo použito ke zneužití dalších zařízení, se kterými přijde do styku.
Beer nahlásil tuto zranitelnost společnosti Apple před několika měsíci a již byla opravena. Pokud jste si v roce 2020 aktualizovali iPhone, jste před tímto útokem v bezpečí. Uživatelé chytrých telefonů by měli vždy podniknout následující kroky, aby snížili pravděpodobnost, že se stanou obětí:
Zdroje:
Další četba:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

